E-Posta Karaliste (Blacklist) Nedir? RBL Sorgulama, IP İtibarı ve Delist Rehberi
Kurumsal dünyada ticari iletişimin kesintisiz sürmesini tehdit eden en büyük krizlerden biri, sunucunuzun veya alan adınızın e-posta karaliste (blacklist) veritabanlarına girmesidir. Müşterinize gönderdiğiniz kritik bir teklif, sözleşme veya resmi fatura e-postasının aniden karşı tarafa ulaşmayıp ‘550 Service Unavailable / Blocked by Spamhaus’ gibi bir hata mesajıyla geri dönmesi (bounce), işletmeler için hem doğrudan maddi kayba hem de ciddi bir itibar zedelenmesine yol açar.
İnternet servis sağlayıcıları ve büyük e-posta alıcıları (Gmail, Microsoft 365, Yahoo), gelen istenmeyen e-postaları filtrelemek için küresel e-posta karaliste (RBL / DNSBL) sistemlerini kullanır. Eğer sunucunuzdan yetkisiz bir spam çıkışı gerçekleşirse IP adresiniz dakikalar içinde bu listelere eklenir. Bu kapsamlı teknik rehberde; e-posta karaliste mekanizmasının nasıl çalıştığını, karaliste sorgulama yöntemlerini, Spamhaus ve Barracuda gibi büyük ağlardan çıkış (delist) sürecini ve IP itibarınızı korumanın kurumsal yollarını inceleyeceğiz.
🚫 1. E-Posta Karaliste (Blacklist / DNSBL) Nedir ve Nasıl Çalışır?
E-posta karaliste sistemi (teknik adıyla DNSBL – DNS-based Blackhole List veya RBL – Real-time Blackhole List); spam gönderdiği, kötü amaçlı yazılım barındırdığı veya güvenlik zafiyetine sahip olduğu tespit edilen IP adreslerinin ve alan adlarının gerçek zamanlı olarak listelendiği merkezi veritabanlarıdır.
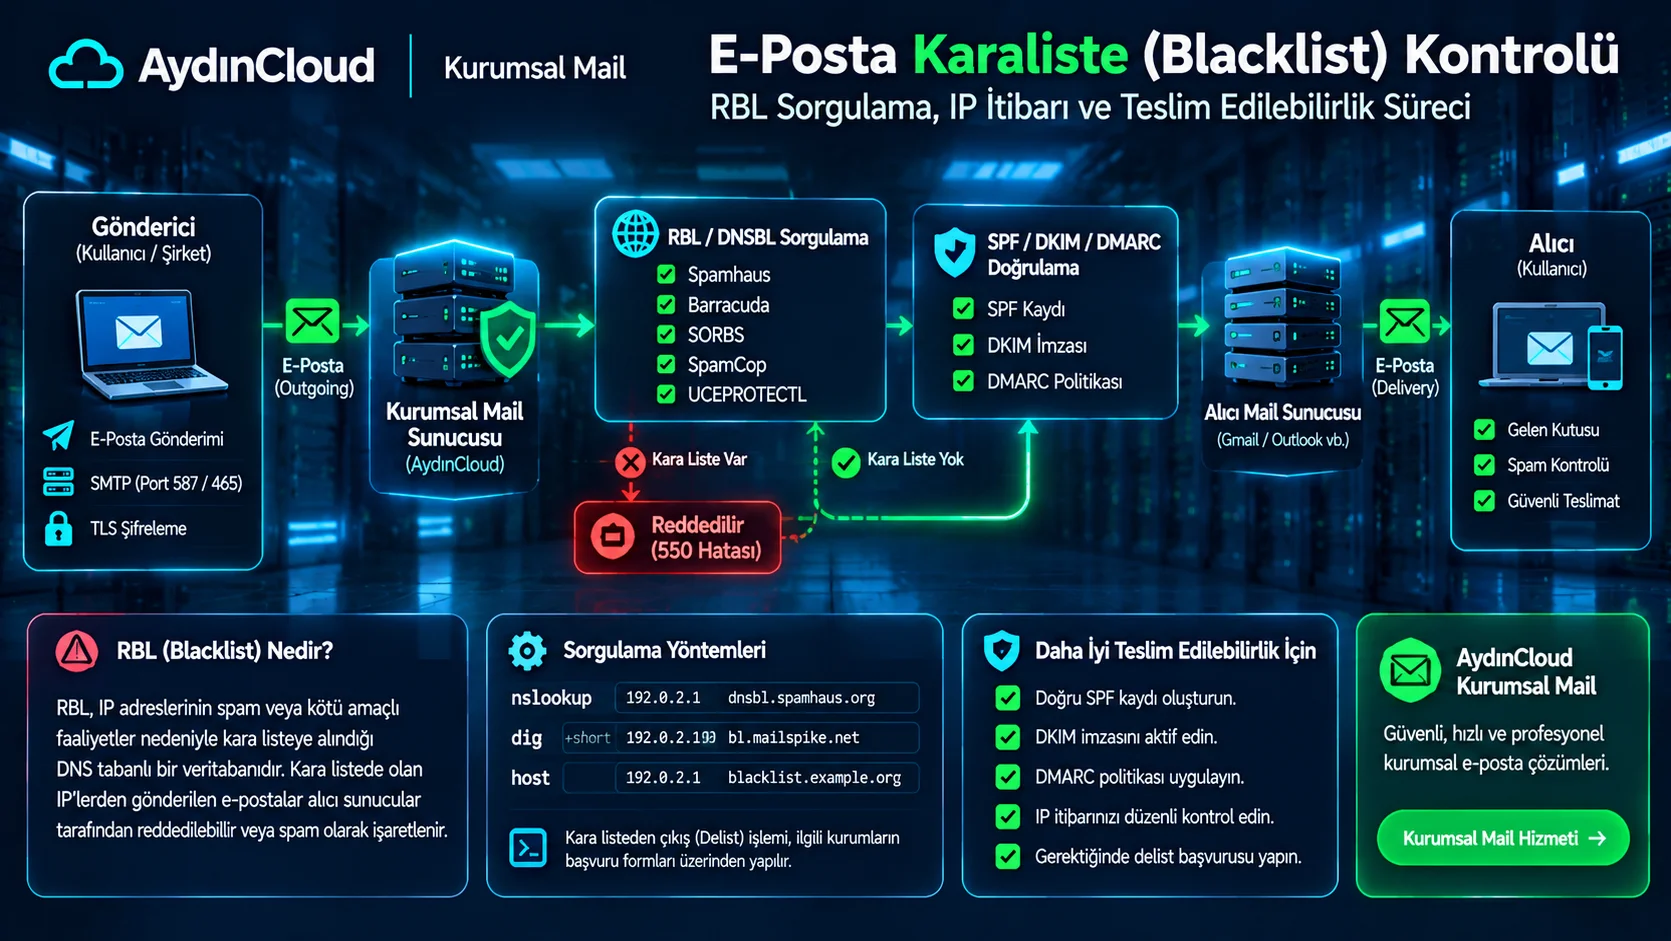
Bir e-posta karalistesinin çalışma mantığı son derece hızlı ve otomatiktir. İki posta sunucusu arasındaki iletişim şu adımlarla gerçekleşir:
- 1. Bağlantı Talebi: Sizin kurumsal posta sunucunuz, alıcı sunucunun (örneğin kurumsal bir şirketin güvenlik ağ geçidinin) 25 numaralı SMTP portuna TCP bağlantısı başlatır.
- 2. DNSBL Sorgusu: Alıcı sunucu, bağlantıyı kabul etmeden önce sizin sunucunuzun IP adresini ters çevirerek (Reverse IP) tercih ettiği RBL servisine standart bir DNS A kaydı sorgusu gönderir (Örnek:
2.0.0.127.zen.spamhaus.org). - 3. Yanıt ve Filtreleme: Eğer IP adresiniz karalistede değilse DNS sorgusu
NXDOMAIN(Kayıt bulunamadı) döner ve e-posta kabul edilir. Eğer IP karalistede ise RBL sunucusu127.0.0.Xformatında bir IP döner ve alıcı sunucu bağlantıyı anında reddeder.
Bu sorgulama DNS protokolü üzerinden çalıştığı için her bir e-posta aktarımı sırasında alıcı sunucuda yalnızca birkaç milisaniye gecikmeyle sonuçlanır ve sunucuların gelen milyonlarca spam paketiyle boğulmasını engeller.
📬 2. Karaliste Kaynaklı E-Posta Geri Dönüş (Bounce) Hataları
IP adresiniz veya alan adınız bir karaliste tarafından engellendiğinde, gönderdiğiniz e-posta alıcının gelen kutusuna veya spam klasörüne dahi düşmez. Sunucunuz birkaç saniye içinde size bir NDR (Non-Delivery Report) yani teslim edilememe bildirim e-postası iletir. Bu e-postanın içerisinde genellikle şu SMTP durum kodları yer alır:
# Spamhaus Engellemesi Örneği:
550 5.7.1 Service unavailable; Client host [198.51.100.42] blocked using zen.spamhaus.org;
https://www.spamhaus.org/query/ip/198.51.100.42

# Barracuda Engellemesi Örneği:
554 5.7.1 Client host rejected: cannot find your hostname, or your IP is listed in b.barracudacentral.org

# Microsoft 365 / Outlook Koruma Hatası:
550 5.7.511 Access denied, banned sender[198.51.100.42]. To request removal, please visit https://sender.office.com/
Bu hata mesajları açıkça şunu gösterir: Sorun alıcının gelen kutusunun dolu olması veya e-posta adresinin yanlış yazılması değildir; sorun gönderici sunucunun IP itibarının sıfırlanmış olmasıdır. E-postalarınızın genel iletim problemlerini çözmek için hazırladığımız e-postalar neden spam’e düşer rehberimize de göz atabilirsiniz.
🌐 3. En Yaygın E-Posta Karaliste (RBL) Veritabanları
Dünya genelinde yüzlerce farklı bağımsız karaliste sağlayıcısı bulunmaktadır. Ancak e-posta trafiğinin %95’inden fazlasını etkileyen ve küresel posta sunucuları tarafından ciddiye alınan birkaç ana RBL organizasyonu vardır:
1. The Spamhaus Project (Küresel Standart)
Spamhaus, internet dünyasının en yetkili ve katı karaliste kuruluşudur. Dünyanın önde gelen e-posta sağlayıcıları Spamhaus listelerini filtreleme kuralı olarak kullanır. Spamhaus kendi içinde alt listelere ayrılır:
- SBL (Spamhaus Block List): Doğrudan doğrulanmış spam göndericisi IP adreslerini içerir.
- XBL (Exploits Block List): Kötü amaçlı yazılım bulaşmış, botnet parçası haline gelmiş veya açık proxy barındıran sunucuları listeler.
- PBL (Policy Block List): Dinamik tüketici IP bloklarını (ev interneti, ADSL/Fiber) barındırır. Bu IP’lerin doğrudan internete e-posta göndermemesi gerektiğini belirtir.
- ZEN: Yukarıdaki tüm listelerin (SBL, XBL, PBL) tek bir çatı altında birleştirilmiş halidir.
2. Barracuda Reputation Network (BRBL)
Özellikle kurumsal şirketlerin kullandığı donanımsal ve bulut tabanlı güvenlik ağ geçitlerinin (Barracuda Spam Firewall) verilerinden beslenir. Honeypot (tuzak) adreslere mail atan veya şüpheli trafik oluşturan IP’leri hızla listeye alır.
3. SpamCop (SCBL)
Otomatik kullanıcı şikayetlerine dayanan son derece dinamik bir listedir. Bir IP adresinden gelen e-postalar kullanıcılar tarafından SpamCop’a raporlandığında listelenir; spam akışı kesildiğinde 24 ila 48 saat içinde kendiliğinden temizlenir.
| RBL Veritabanı | Filtreleme Türü | Küresel Etki Derecesi | Delist (Çıkış) Zorluğu |
|---|---|---|---|
| Spamhaus (ZEN) | IP ve Alan Adı (DBL) | Kritik (Dünya genelinde %80+ etki) | Yüksek (Kesin kanıt ve temizlik ister) |
| Barracuda (BRBL) | IP İtibarı | Çok Yüksek (Kurumsal ağlar) | Orta (Form ile talep edilir) |
| SpamCop (SCBL) | Kullanıcı Şikayetleri | Orta-Yüksek | Düşük (Spam durunca 24-48 saatte otomatik düşer) |
| Invaluement | IP ve URI/Alan Adı | Yüksek (Özellikle ticari filtreler) | Yüksek (Manuel inceleme gerektirir) |
| SORBS | Açık Röle, Dinamik IP | Orta (Tarihsel liste) | Orta (Web paneli üzerinden manuel talep) |
⚠️ 4. Sunucunuz veya Alan Adınız Neden Karalisteye Düşer?
Hiçbir sunucu yöneticisi bilerek spam göndermez; ancak güvenlik açıklarına sahip bir altyapı haberiniz olmadan sizi bir spam merkezine dönüştürebilir. Bir IP adresinin karalisteye girmesinin başlıca 5 teknik sebebi şunlardır:
- 1. Çalınan E-Posta Hesap Şifreleri (Compromised Accounts): Şirket çalışanlarından birinin bilgisayarına bulaşan zararlı yazılım veya oltalama (phishing) yoluyla e-posta şifresi ele geçirilir. Botlar bu hesap üzerinden saniyede yüzlerce sahte fatura veya spam iletisi gönderir.
- 2. Web Sitelerindeki Güvenlik Açıkları (Malicious Scripts): Sunucunuzda barınan bir WordPress veya PHP sitesinin güncellenmemiş bir eklentisindeki açık kullanılarak sunucuya zararlı PHP mailer scriptleri yüklenir. Bu scriptler yerel
sendmailüzerinden dışarıya on binlerce spam postalar. - 3. Spam Tuzaklarına (Spam Traps) Yakalanma: İnternet üzerinde hiçbir zaman gerçek bir insana ait olmamış veya 10 yıldır terk edilmiş ‘tuzak’ e-posta adresleri bulunur. Satın alma toplu e-posta listelerine gönderim yapıldığında bu adreslere çarpılır ve RBL’ler sunucuyu anında işaretler.
- 4. Açık Röle (Open Relay) Yapılandırması: Posta sunucunuz (Postfix, Exim vb.) kimlik doğrulaması yapmadan herhangi bir internet kullanıcısının sunucunuz üzerinden e-posta göndermesine izin veriyorsa sunucunuz dakikalar içinde kara listeye alınır.
- 5. Paylaşımlı Hosting Felaketi: Standart web hosting paketlerinde tek bir IP adresini yüzlerce farklı web sitesi paylaşır. Aynı sunucudaki tamamen alakasız bir web sitesi hacklenip spam attığında, o IP karalisteye girer ve sizin tertemiz kurumsal e-postalarınız da bloke olur.
🔍 5. IP ve Domain Karaliste Durumu Nasıl Sorgulanır?
E-postalarınızın geri döndüğünden şüpheleniyorsanız sunucunuzun IP adresini ve alan adınızı (domain) doğrudan terminal üzerinden veya web tabanlı servislerle sorgulayabilirsiniz.
Komut Satırından dig ile DNSBL Sorgusu
Bir IP adresinin (örneğin 198.51.100.42) Spamhaus veya Barracuda üzerinde listelenip listelenmediğini anlamak için IP ters çevrilir (42.100.51.198) ve RBL alan adına DNS sorgusu atılır:
# Spamhaus ZEN üzerinde IP sorgulama:
dig +short 42.100.51.198.zen.spamhaus.org

# Eğer çıktı '127.0.0.X' dönüyorsa IP karalistededir:
# 127.0.0.2 -> SBL (Doğrudan Spam Kaynağı)
# 127.0.0.4-7 -> XBL (Zararlı Yazılım / Botnet)
# 127.0.0.10-11 -> PBL (İlke Gereği Engelli IP)

# Barracuda Central üzerinde sorgulama:
dig +short 42.100.51.198.b.barracudacentral.org

# SpamCop üzerinde sorgulama:
dig +short 42.100.51.198.bl.spamcop.net
Web Tabanlı Çoklu RBL Tarayıcıları
Terminal kullanmadan tek tıkla 80’den fazla karaliste veritabanını taramak için MXToolbox (SuperTool) veya MultiRBL gibi küresel denetim araçlarına sunucu IP adresinizi yazarak kapsamlı bir itibar raporu alabilirsiniz.
🧹 6. Delist Başvurusundan Önce Yapılması Zorunlu Temizlik Adımları
Birçok sistem yöneticisinin düştüğü en büyük hata, sunucudaki spam kaynağını tespit etmeden hemen karalisteden çıkış (delist) butonuna basmaktır. Spamhaus veya Barracuda gibi kuruluşlar, delist talebinin ardından arka plandaki spam akışının devam ettiğini görürse IP adresinizi kalıcı (hard ban) olarak işaretler ve bir daha listeden çıkarmaz.
Adım 1: Posta Kuyruğunu Durdurun ve İnceleyin
Sunucudaki posta kuyruğu (mail queue) incelenerek spam gönderen hesap veya script tespit edilmelidir:
# Postfix kuyruğundaki bekleyen e-posta sayısını görme:
postqueue -p | tail -n 1

# Kuyrukta en çok e-posta biriktiren gönderici adreslerini tespit etme:
mailq | grep '^[A-F0-9]' | awk '{print $7}' | sort | uniq -c | sort -n

# Kuyruktaki tüm şüpheli spam postaları anında silme:
postsuper -d ALL
Posta kuyruğunun yönetimi ve darboğazların giderilmesi hakkında daha ayrıntılı komutlar için Linux Mail Queue rehberimizden faydalanabilirsiniz.
Adım 2: Yetkisiz Hesap Girişlerini (SASL Auth) Bulun
Sunucunuzun e-posta log dosyasında kimin hangi IP üzerinden aşırı kimlik doğrulaması yaptığını kontrol edin:
# Postfix/Dovecot üzerinde en çok oturum açan kullanıcıyı bulma:
grep "sasl_username" /var/log/maillog | awk '{print $NF}' | sort | uniq -c | sort -nr | head -n 10
Eğer belirli bir personel hesabından (örneğin muhasebe@sirketiniz.com) son 1 saatte 5.000 adet e-posta gönderilmişse o hesabın şifresi çalınmış demektir. İlgili hesabın şifresi anında değiştirilmeli ve iki faktörlü doğrulama (2FA) zorunlu kılınmalıdır.
🛡️ 7. Spamhaus Karalistesinden Çıkma (Delist) Adım Adım Rehberi
Sunucunuzdaki güvenlik açığını kapattıktan, posta kuyruğunu temizledikten ve yetkisiz gönderimi durdurduktan sonra resmi delist başvurusu yapılabilir:
- 1. Arama Yapın:
check.spamhaus.orgadresine gidin ve sunucunuzun IP adresini yazarak sorgulayın. - 2. Engelin Detayını İnceleyin: IP’nizin hangi alt listede (SBL, XBL veya CSS) olduğunu ve tespit edilen spam örneğinin tarihini görüntüleyin.
- 3. Kaldırma Talebini Başlatın: ‘Show Details’ butonuna tıklayarak ‘Next Steps / Request Removal’ bağlantısını seçin.
- 4. Alınan Önlemleri Bildirin: Açılan formda bir sistem yöneticisi olarak sorunun kaynağını (örneğin: ‘Şifresi ele geçirilen info@ kullanıcısının şifresi sıfırlanmış, giden posta kuyruğu temizlenmiş ve sunucuya IP bazlı rate-limiting getirilmiştir’) dürüstçe yazın.
- 5. Doğrulama E-postasını Onaylayın: İletişim e-posta adresinize gelen doğrulama bağlantısına tıklayın.
Başvurunun ardından Spamhaus güvenlik robotları sunucunuzun IP adresinden gelen trafiği 1-2 saat gözlemler. Yeni bir spam paketi görülmezse IP adresi küresel DNS sunucularından kaldırılır (delist edilir).
📋 8. Barracuda ve Diğer Karalistelerden Çıkış İşlemleri
Her RBL organizasyonunun kendine has bir kaldırma politikası bulunur:
Barracuda Central Delist Süreci
barracudacentral.org/rbl/removal-request sayfasına gidilir. Sunucu IP adresi, iletişim e-postası ve sorunun çözüldüğüne dair teknik açıklama yazılır. Barracuda ekibi genellikle 12 ila 24 saat içinde talebi değerlendirip IP’yi karalisteden çıkarır.
Microsoft Network (Hotmail / Outlook / Office 365) Engeli Kaldırma
Microsoft, genel RBL’lerden bağımsız olarak kendi kurumsal itibar motorunu (SmartScreen) çalıştırır. Eğer e-postalarınız yalnızca Outlook, Hotmail veya Office 365 kullanıcılarına gitmiyorsa sender.office.com adresindeki Delist Portal kullanılmalı veya Microsoft Deliverability destek talebi açılmalıdır.
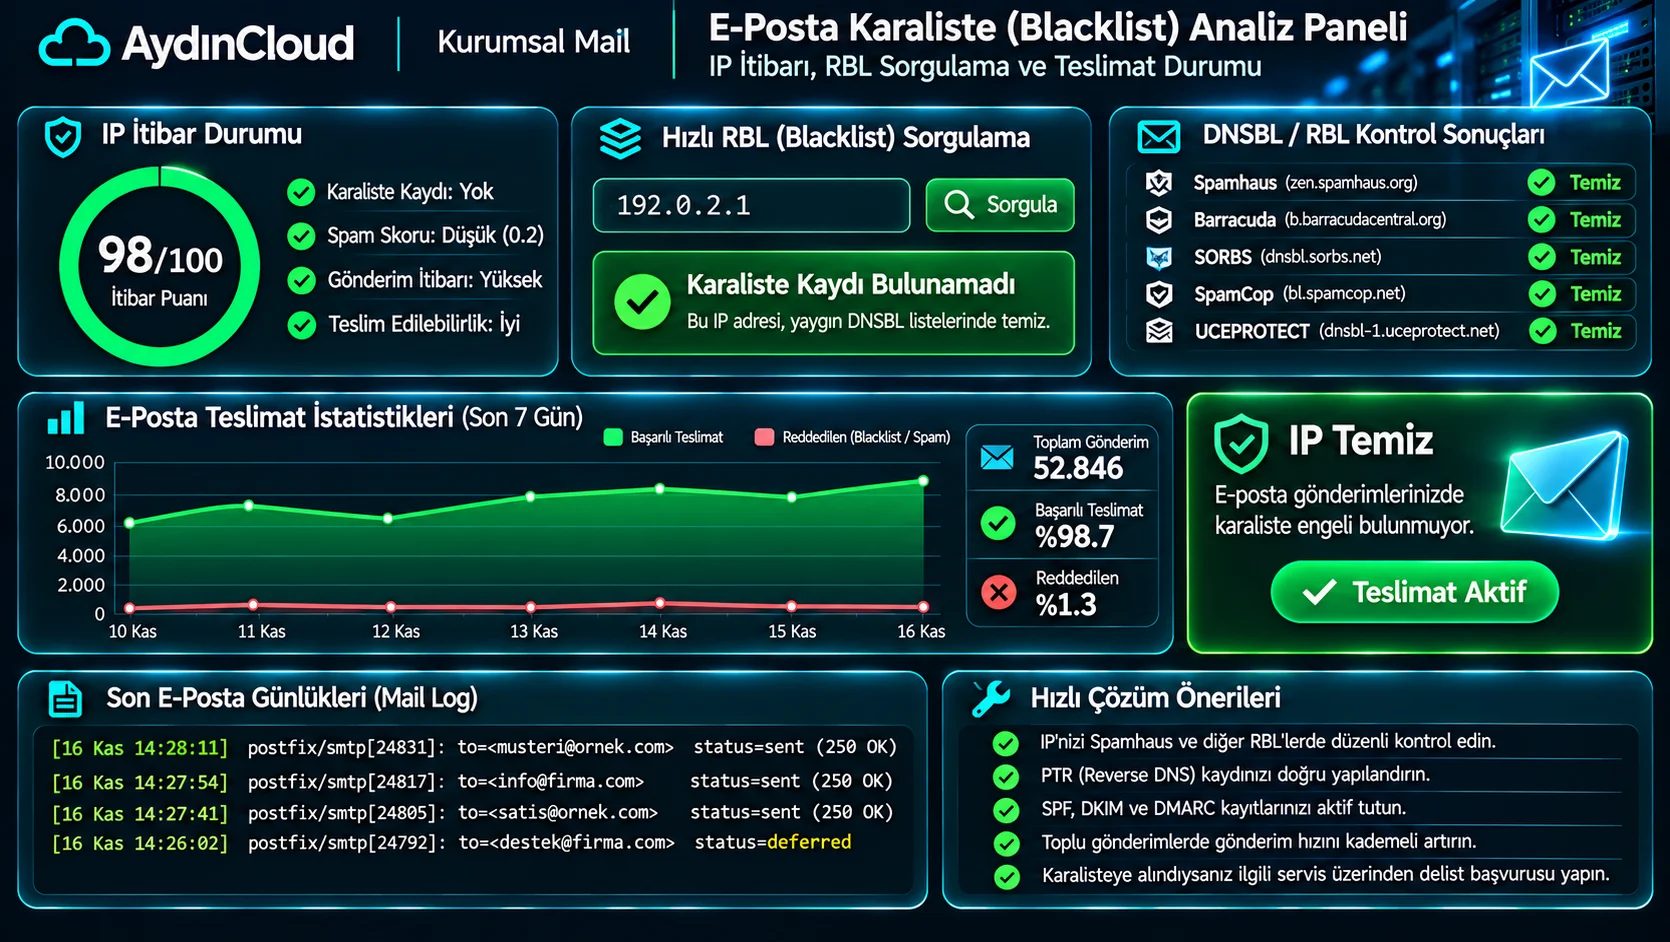
📈 9. IP İtibarı ve Teslim Edilebilirlik (Deliverability) Yönetimi
Karalisteden çıkmak kriz anını kurtarır; ancak asıl başarı bir daha asla karalisteye girmemektir. Bunun için gönderici itibarınızı sürekli yüksek tutacak proaktif izleme araçları kullanılmalıdır:
- Google Postmaster Tools: Şirket alan adınızı Google Postmaster Tools’a ekleyerek Gmail kullanıcılarına giden maillerinizin spam oranını, IP itibarını, alan adı itibarını ve şifreleme başarı yüzdesini grafiklerle anlık izleyebilirsiniz.
- Microsoft SNDS (Smart Network Data Services): Microsoft’a ait IP itibar aracına sunucu IP’lerinizi kaydederek sunucunuzun Hotmail/Outlook gözündeki spam şikayet oranlarını ve şüpheli botnet hareketlerini takip edebilirsiniz.
- Geri Dönme Oranı (Bounce Rate) Kontrolü: Gönderdiğiniz e-postaların geri dönme oranı %2’nin üzerine çıkmamalıdır. Geçersiz veya kapanmış e-posta adreslerine ısrarla mail göndermek IP itibarını hızla eritir.
🔐 10. DNS Güvenlik Protokolleri ile Karaliste Riskini Sıfırlama
Bir posta sunucusunun karalistelere karşı en güçlü zırhı, DNS seviyesinde eksiksiz yapılandırılmış kimlik doğrulama kayıtlarıdır. Bu protokoller sunucunuz adına üçüncü kişilerin sahte e-posta (spoofing) göndermesini imkansız hale getirir:
1. SPF (Sender Policy Framework)
Alan adınız adına hangi IP adreslerinin e-posta göndermeye yetkili olduğunu dünyaya ilan eden TXT kaydıdır. Yetkisiz bir IP alan adınızı taklit etmeye çalıştığında alıcı sunucu e-postayı doğrudan reddeder:
# Örnek SPF TXT Kaydı:
v=spf1 ip4:198.51.100.42 include:_spf.aydincloud.com ~all
2. DKIM (DomainKeys Identified Mail)
Gönderdiğiniz her e-postanın üstbilgisine (header) sunucunuzun özel anahtarı (private key) ile dijital bir imza eklenir. Alıcı sunucu, DNS’teki genel anahtarınızla (public key) bu imzayı doğrular. İletinin yolda değiştirilmediğini kanıtlar.
3. DMARC Politikası
SPF ve DKIM doğrulamalarından geçemeyen sahte e-postalara alıcı sunucunun ne yapması gerektiğini bildirir (Raporla, Karantinaya al veya Reddet). DNS kayıtlarının detaylı yapılandırması için SPF, DKIM ve DMARC rehberimizden yararlanabilirsiniz.
4. PTR (Reverse DNS) Kaydı Uyumu
Sunucunuzun IP adresinin ters DNS sorgusu yapıldığında mutlaka posta sunucunuzun FQDN (Tam Yetkili Alan Adı) host adına işaret etmesi gerekir. PTR kaydı bulunmayan veya uyuşmayan sunucular Spamhaus ve Google tarafından anında şüpheli ilan edilir. Ayrıntılı adımlar için PTR Kaydı ve Reverse DNS rehberimizi inceleyebilirsiniz.
🏢 11. Paylaşımlı IP Tehlikesi ve İzole Kurumsal Mail Çözümleri
Küçük işletmelerin kurumsal e-posta yönetiminde yaptığı en büyük maliyet hatası, web sitesi barındırma için aldıkları standart paylaşımlı web hosting paketi üzerinden şirket maillerini de kullanmaya çalışmaktır:
- Komşu Kusuru: Paylaşımlı sunucuda barınan başka bir müşterinin web sitesi saldırıya uğrayıp spam yaydığında, sunucunun ana IP adresi karalisteye alınır. Sizin hiçbir hatanız olmamasına rağmen fatura ve teklif mailleriniz bloke olur.
- Giden E-Posta Filtresi Eksikliği: Profesyonel kurumsal e-posta sistemlerinde her giden e-posta dışarı çıkmadan önce gelişmiş yapay zeka ve antivirüs motorlarından geçer. Eğer şirketinizden bir personelin hesabı ele geçirilirse, sistem bunu saniyeler içinde fark edip hesabı askıya alır ve IP adresinizin karalisteye girmesini engeller.
- İzole İtibar: Kurumsal e-posta hizmetlerinde e-posta trafiği web hosting trafiğinden tamamen ayrılmış, temiz ve sürekli izlenen özel IP blokları üzerinden akar.
Eski ve problemli hosting ortamınızdan temiz bir e-posta altyapısına veri kaybetmeden geçmek için Kurumsal Mail Taşıma (Migration) rehberimizdeki adımları takip edebilirsiniz.
❓ 12. E-Posta Karalisteleri (RBL) Hakkında Sık Sorulan Sorular
IP adresim karalistedeyken gönderdiğim mailler alıcıya hiç mi ulaşmaz?
Alıcı sunucunun güvenlik politikasına bağlıdır. Çoğu kurumsal posta sunucusu ve güvenlik ağ geçidi (Spamhaus ZEN veya Barracuda listesinde yer alan IP’lerden gelen) e-postaları doğrudan SMTP el sıkışması aşamasında reddeder (550 hatası) ve ileti karşı tarafa hiç ulaşmaz. Bazı sağlayıcılar ise e-postayı doğrudan çöp/spam klasörüne atar.
RBL karalistelerinden çıkış (delist) başvurusu ücretli midir?
Hayır. Spamhaus, Barracuda, SpamCop ve Invaluement gibi meşru küresel RBL organizasyonları delist başvuruları için kesinlikle ücret talep etmez. Sizden para talep ederek karalisteden çıkarma vaadinde bulunan şüpheli üçüncü taraf web sitelerine asla itibar edilmemelidir.
Delist onayı aldıktan kaç saat sonra e-postalarım düzelir?
Spamhaus veya Barracuda talebinizi onayladığında IP’niz RBL veritabanından hemen silinir. Ancak dünya genelindeki alıcı posta sunucularının yerel DNS önbelleklerini (DNS TTL) temizlemesi ortalama 2 ila 6 saat arasında sürer. Bu süre sonunda gönderilen e-postalar normale döner.
Yalnızca IP adresleri mi karalisteye alınır, domain (alan adı) de engellenebilir mi?
Evet. Günümüzde Spamhaus DBL (Domain Block List) ve SURBL gibi modern karalisteler yalnızca IP adreslerini değil; spam e-postaların gövdesinde geçen veya ‘From’ başlığında yer alan alan adlarını (domain) da karalisteye almaktadır. Bu nedenle alan adı itibarının da korunması şarttır.
Ev interneti veya ofis IP adresimiz neden Spamhaus PBL listesinde görünüyor?
Spamhaus PBL bir ceza listesi değildir; bir ilke (policy) listesidir. Telekom operatörlerinin son kullanıcılara tahsis ettiği dinamik IP bloklarını içerir. Bu IP’lerin doğrudan kendi bilgisayarlarından bir posta sunucusu gibi e-posta atmaması gerektiğini ifade eder. Kurumsal posta sunucunuz veri merkezinde statik bir IP üzerinde koşuyorsa PBL listesinde yer almaz.
💼 13. Sonuç ve AydınCloud Temiz İtibarlı Kurumsal E-Posta Hizmetleri
Özetle; e-posta karaliste krizleri, işletmelerin müşteri ilişkilerini ve nakit akışını anında felç edebilen ciddi bir operasyonel risk faktörüdür. Bu riskten korunmanın yolu; güçlü hesap parolaları, iki faktörlü kimlik doğrulama, eksiksiz DNS güvenlik protokolleri (SPF, DKIM, DMARC, PTR) ve en önemlisi web barındırma trafiğinden tamamen izole edilmiş profesyonel bir posta altyapısı kullanmaktır.
AydınCloud olarak, işletmenizin ticari itibarını korumak için tasarlanmış kurumsal e-posta altyapısı sunuyoruz. Giden spam trafiğini anında durduran akıllı filtreleme sistemleri, sürekli izlenen temiz IP blokları, %99.9 teslimat garantisi ve uzman teknik destek kadromuzla maillerinizin daima hedefine güvenle ulaşmasını sağlıyoruz. E-posta sorunlarına kalıcı bir son vermek için AydınCloud Kurumsal E-Posta paketlerimizi keşfedebilir, işletmenizi bugün güvenceye alabilirsiniz.
✉️ Karalisteye Düşmeyen, Temiz İtibarlı Kurumsal E-Posta Altyapısı
E-postalarınızın geri dönmesi, spam kutusuna düşmesi ve IP karalisteleri nedeniyle iş kaybı yaşamayın. AydınCloud’un giden spam korumalı, izole IP bloklarına sahip ve yüksek teslimat oranlı kurumsal e-posta çözümleriyle iletişiminizi güvence altına alın.
AydınCloud Kurumsal Mail Paketlerini İnceleyin →