Nginx Reverse Proxy ve Load Balancing Nedir? Yüksek Trafikli Sunucu Mimarisi Rehberi
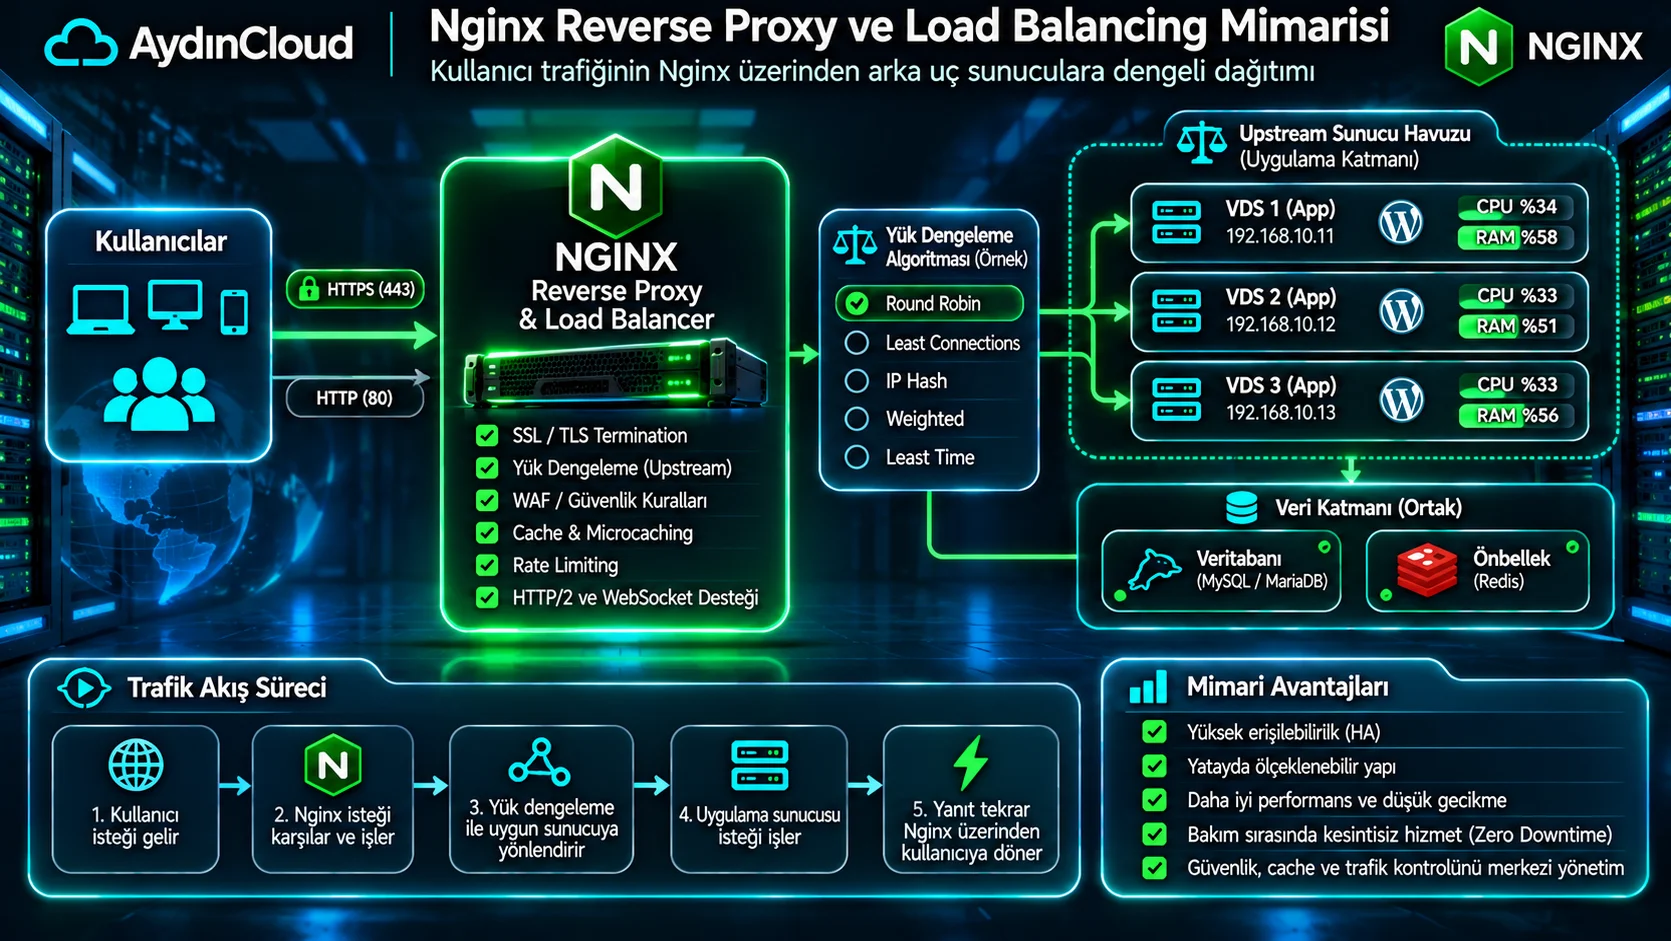
Modern web mimarilerinde ve yüksek erişilebilirlik gerektiren kurumsal projelerde Nginx reverse proxy ve yük dengeleme (load balancing) yapılandırması, sunucu altyapısının temel taşıdır. Tek bir sunucuya doğrudan bağlanan yüz binlerce kullanıcının oluşturduğu anlık trafik dalgalanmaları; CPU darboğazlarına, bellek tükenmesine ve nihayetinde web sitesinin tamamen erişilmez hale gelmesine yol açar. İşte bu noktada istemciler ile arka plan (backend) uygulama sunucuları arasına yerleştirilen bir Nginx reverse proxy katmanı, trafiği akıllı algoritmalarla karşılayarak hem performansı hem de güvenliği üst seviyeye taşır.
Bir ters vekil sunucu (reverse proxy), gelen HTTP ve TCP isteklerini karşılayıp filtreledikten sonra arkasındaki bağımsız sunucu havuzuna (upstream cluster) dağıtır. Bu rehberde; Nginx reverse proxy mimarisinin çalışma prensiplerinden popüler yük dengeleme algoritmalarına, SSL sonlandırmadan (SSL termination) microcaching optimizasyonuna ve 502/504 hatalarının çözümüne kadar tüm adımları uygulamalı konfigürasyon örnekleriyle inceleyeceğiz.
🌐 1. Nginx Reverse Proxy Nedir ve Nasıl Çalışır?
Geleneksel ağ mimarisinde vekil sunucular (proxy) iki ana kategoriye ayrılır: İleri Vekil (Forward Proxy) ve Ters Vekil (Reverse Proxy). İki kavram sıklıkla birbirine karıştırılsa da görevleri ve konumlandıkları ağ alanları birbirinin tam zıddıdır:
- Forward Proxy (İleri Vekil): İstemcinin (kullanıcının) önünde yer alır. Kullanıcının kimliğini gizlemek, kurumsal ağlarda belirli sitelere erişimi kısıtlamak veya internet trafiğini filtrelemek için kullanılır. İnternetteki hedef sunucu yalnızca proxy’nin IP adresini görür.
- Reverse Proxy (Ters Vekil): Web sunucularının önünde yer alır. İnternetten gelen tüm ziyaretçiler doğrudan backend sunucularına değil, yalnızca ters vekile bağlanır. Ziyaretçi arka planda çalışan sunucuların IP adreslerini, işletim sistemlerini veya iç ağ topolojisini asla göremez.
Nginx’i ters vekil olarak rakiplerinden (örneğin geleneksel Apache HTTPD modelinden) ayıran en büyük güç, olay güdümlü (event-driven) ve asenkron çalışma mimarisidir. Apache her gelen bağlantı için ayrı bir iş parçacığı (thread) veya süreç (process) açarak yüksek RAM tüketirken; Nginx, Linux çekirdeğinin epoll mekanizmasından yararlanarak tek bir worker sürecinde on binlerce eşzamanlı bağlantıyı mikro bellek kullanımıyla yönetebilir (C10K ve C100K problemi çözümü).
⚖️ 2. Load Balancing (Yük Dengeleme) Nedir ve Neden Gereklidir?
Yük dengeleme (Load Balancing), internetten gelen kullanıcı isteklerinin önceden tanımlanmış bir sunucu kümesindeki (pool) birden fazla bağımsız sunucuya dağıtılması işlemidir. Bir web uygulamasının trafiği arttığında iki farklı ölçekleme yaklaşımı tercih edilebilir:
- Dikey Ölçekleme (Vertical Scaling / Scale Up): Mevcut tek bir sunucunun CPU çekirdeğini, RAM miktarını veya disk hızını artırmaktır. Ancak bu yöntemin donanımsal ve maliyet sınırları vardır; ayrıca sunucu yeniden başlatıldığında servis kesintiye uğrar.
- Yatay Ölçekleme (Horizontal Scaling / Scale Out): Sisteme daha fazla sunucu (node) ekleyerek yükü paralel olarak paylaştırmaktır. Nginx load balancer işte bu yatay kümenin beyni olarak görev yapar.
Yük dengelemenin en büyük avantajı Tek Hata Noktası (Single Point of Failure – SPOF) riskini ortadan kaldırmasıdır. Eğer arka plandaki üç uygulama sunucusundan biri donanımsal arıza veya yazılımsal çökme yaşarsa, Nginx bunu milisaniyeler içinde tespit eder ve trafiği kesintisiz biçimde çalışan diğer iki sunucuya aktarır. Ziyaretçiler hiçbir hata mesajı görmeden siteyi kullanmaya devam eder.
🔄 3. Nginx Upstream Yük Dengeleme Algoritmaları
Nginx, gelen istekleri backend sunucularına iletirken farklı iş yükü senaryolarına özel çeşitli yük dengeleme algoritmaları sunar. İhtiyacınıza uygun algoritmayı seçmek, sunucu kaynaklarının dengeli tüketilmesini sağlar:
1. Round Robin (Varsayılan Eşit Dağıtım)
Herhangi bir ek direktif belirtilmediğinde Nginx varsayılan olarak Round Robin algoritmasını kullanır. Gelen istekler sırasıyla birinci, ikinci ve üçüncü sunucuya eşit şekilde yönlendirilir. Sunucuların donanım güçleri birbirine eşit olduğunda ve isteklerin işlem süreleri benzer olduğunda idealdir.
2. Weighted (Ağırlıklı) Dağıtım
Kümenizdeki sunucuların donanım kapasiteleri birbirinden farklıysa (örneğin biri 16 çekirdekli güçlü bir Dedicated Server, diğerleri 4 çekirdekli VDS sunucular ise), weight parametresi ile ağırlık verilebilir:
upstream backend_cluster {
    server 10.0.0.10:8080 weight=4; # Gelen isteklerin %57'sini alır
    server 10.0.0.11:8080 weight=2; # Gelen isteklerin %28'ini alır
    server 10.0.0.12:8080 weight=1; # Gelen isteklerin %15'ini alır
}
3. Least Connections (least_conn)
Taleplerin işlenme süreleri çok değişken olduğunda (örneğin veritabanında uzun süren raporlama sorguları veya büyük dosya indirme işlemleri), Round Robin bir sunucuyu boğabilir. least_conn algoritması, yeni gelen isteği o an üzerinde en az aktif bağlantı bulunan sunucuya yönlendirir.
4. IP Hash (ip_hash – Oturum Sürekliliği / Sticky Session)
Klasik PHP veya Java uygulamalarında kullanıcı oturumları (session) merkezi bir Redis sunucusunda tutulmuyorsa, bir kullanıcının her isteğinde aynı backend sunucusuna gitmesi zorunludur. ip_hash algoritması, istemcinin IPv4 adresinin ilk 3 oktetini veya tüm IPv6 adresini hashleyerek belirli bir istemciyi sürekli aynı sunucuya bağlar.
| Algoritma Türü | Çalışma Prensibi | En Uygun Kullanım Alanı | Oturum (Session) Desteği |
|---|---|---|---|
| Round Robin | Sırayla eşit dağıtım | Homojen sunucular ve statik web siteleri | Harici oturum deposu gerektirir |
| Weighted | Ağırlık katsayısına göre dağıtım | Farklı donanım güçlerine sahip sunucu karmaları | Harici oturum deposu gerektirir |
| least_conn | En az aktif bağlantısı olan sunucuya | Uzun süren API çağrıları, dosya yükleme/indirme | Harici oturum deposu gerektirir |
| ip_hash | İstemci IP hash değerine göre sabitleme | Monolitik uygulamalar, yerel session kullanan yapılar | Doğal yerleşik oturum sürekliliği |
⚙️ 4. Adım Adım Temel Nginx Reverse Proxy Kurulumu
Bir Linux VDS sunucu üzerinde Nginx’i ters vekil olarak yapılandırmak son derece kolaydır. İstemciden gelen isteği arka planda başka bir yerel porta (örneğin Node.js, Python/Django veya Go uygulamasının çalıştığı 3000 portuna) iletmek için proxy_pass direktifi kullanılır.
Gerçek İstemci IP Bilgilerini Koruma (Header Ayarları)
Ters vekil kullanıldığında, backend sunucusunun ağ gözünde tüm istekler ters vekilin yerel IP adresinden geliyormuş gibi görünür. Bu durum log analizini, coğrafi IP tespitini ve güvenlik duvarlarını bozar. Gerçek ziyaretçi IP’sini arka plana aktarmak için Nginx konfigürasyonuna aşağıdaki HTTP başlıkları eklenmelidir:
server {
    listen 80;
    server_name api.ornekdomain.com;

    location / {
        proxy_pass http://127.0.0.1:3000;

        # Gerçek ziyaretçi bilgilerini backend'e iletme:
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;

        # HTTP/1.1 ve canlı bağlantı (Keep-Alive):
        proxy_http_version 1.1;
        proxy_set_header Connection "";
    }
}X-Real-IP veya X-Forwarded-For başlığını okumanız gerekir. Aksi halde uygulamanız yanlışlıkla ters vekilin kendi IP adresini engelleyebilir.🛠️ 5. Çoklu Sunucu (Cluster) Upstream Yapılandırması ve Kod Örneği
Şimdi gerçek hayattaki yüksek erişilebilirlik senaryosunu ele alalım. Ön tarafta bir Nginx Load Balancer, arka planda ise iki aktif uygulama sunucusu ve bir acil durum (backup) sunucusu bulunsun:
# /etc/nginx/conf.d/load_balancer.conf

upstream web_cluster {
    least_conn; # En az yüke sahip sunucuya yönlendir

    server 192.168.1.101:8080 max_fails=3 fail_timeout=10s;
    server 192.168.1.102:8080 max_fails=3 fail_timeout=10s;

    # İki sunucu da çökerse devreye girecek yedek sunucu:
    server 192.168.1.103:8080 backup;

    # Keepalive bağlantı havuzu (Backend ile el sıkışma gecikmesini önler):
    keepalive 32;
}

server {
    listen 80;
    server_name www.ornekdomain.com;
    return 301 https://$host$request_uri;
}

server {
    listen 443 ssl http2;
    server_name www.ornekdomain.com;

    ssl_certificate /etc/letsencrypt/live/ornekdomain.com/fullchain.pem;
    ssl_certificate_key /etc/letsencrypt/live/ornekdomain.com/privkey.pem;

    location / {
        proxy_pass http://web_cluster;

        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;

        proxy_next_upstream error timeout invalid_header http_500 http_502 http_503 http_504;
        proxy_connect_timeout 5s;
        proxy_read_timeout 60s;
    }
}
Buradaki proxy_next_upstream direktifi kritik bir güvencedir: Eğer yönlendirilen ilk sunucu 500, 502 veya zaman aşımı hatası verirse, Nginx isteği hemen diğer sunucuya aktarır ve son kullanıcıya hiçbir hata hissettirmez.
🔒 6. SSL / TLS Termination ile Güvenlik ve Performans Optimizasyonu
SSL/TLS Termination (SSL Sonlandırma); HTTPS şifreleme ve şifre çözme (handshake ve kriptografik hesaplama) yükünün tamamının Nginx ters vekilinde gerçekleştirilip, arka plandaki sunuculara iç ağ üzerinden hafif HTTP paketleri olarak iletilmesidir.
SSL Sonlandırmanın Avantajları
- İşlemci Tasarrufu: RSA/ECDSA anahtar hesaplamaları ve TLS el sıkışmaları CPU açısından yoğundur. Bu yükü merkezi reverse proxy üstlenerek uygulama sunucularının tüm CPU gücünü veritabanı ve iş mantığına ayırmasını sağlar.
- Merkezi Sertifika Yönetimi: SSL sertifikasını 10 farklı sunucuda ayrı ayrı yenilemek yerine, yalnızca Nginx load balancer üzerinde Certbot ile otomatik yenilemek yeterlidir.
- HTTP/2 ve HTTP/3 Desteği: İstemci ile ters vekil arasında modern multiplexing destekli HTTP/2 veya HTTP/3 protokolü kullanılırken, backend iletişimi basit ve hızlı tutulur.
Sunucunun çekirdek seviyesindeki ağ yığınını optimize etmek için Linux Sysctl ve VDS optimizasyonu rehberimizden faydalanarak TCP soket tamponlarını genişletebilirsiniz.
⚡ 7. Nginx Proxy Caching ve Microcaching ile Hızlandırma
Nginx yalnızca trafiği yönlendirmekle kalmaz; arka plan sunucularından dönen statik dosyaları ve dinamik sayfaları RAM veya NVMe disk üzerinde önbelleğe alarak (Proxy Cache) yanıt sürelerini mikrosaniyelere indirir.
Microcaching: Dinamik Siteler İçin Hayat Kurtarıcı
Çok dinamik ve sürekli veri güncellenen bir haber veya e-ticaret sitesinde içeriği saatlerce önbellekte tutamazsınız. Ancak sayfayı yalnızca 1 saniye önbelleğe almak (Microcaching), sunucunuzun saniyede 10.000 ziyaretçiyi tek bir backend sorgusu dahi atmadan karşılamasını sağlar:
# http bloğu içine eklenecek önbellek tanımı:
proxy_cache_path /var/cache/nginx levels=1:2 keys_zone=DYNAMIC_CACHE:100m max_size=10g inactive=60m use_temp_path=off;

server {
    ...
    location / {
        proxy_cache DYNAMIC_CACHE;
        proxy_cache_valid 200 301 302 1s; # 1 saniyelik microcaching
        proxy_cache_use_stale error timeout updating http_500 http_502 http_503 http_504;
        proxy_cache_lock on; # Aynı anda gelen 1000 istekten sadece ilkini backend'e gönderir

        # İstemciye önbellek durumunu bildiren başlık (HIT / MISS / BYPASS):
        add_header X-Cache-Status $upstream_cache_status;

        proxy_pass http://web_cluster;
    }
}proxy_cache_use_stale parametresi sayesinde, backend sunucularınızın tamamı çökse bile Nginx elindeki son güncel önbellek kopyasını ziyaretçilere sunmaya devam eder. Bu özellik bakım anlarında veya veritabanı kilitlenmelerinde sitenizin tamamen kapanmasını önler.⏱️ 8. Buffer Boyutları, Zaman Aşımları ve 502/504 Hatalarının Önlenmesi
Nginx ters vekili arkasındaki uygulamalarla iletişim kurarken en sık karşılaşılan sorunlar 502 Bad Gateway ve 504 Gateway Timeout hatalarıdır. Bu hatalar genellikle yetersiz tampon (buffer) alanlarından veya kısa tutulmuş zaman aşımı değerlerinden kaynaklanır.
Kritik Tampon ve Zaman Aşımı Direktifleri
# İstemci yükleme sınırları:
client_max_body_size 50M;

# Backend tampon ayarları (Büyük HTTP başlıkları ve çerezler için):
proxy_buffering on;
proxy_buffer_size 128k;
proxy_buffers 4 256k;
proxy_busy_buffers_size 256k;

# Zaman aşımı süreleri (Büyük raporlamalar veya dosya işlemleri için):
proxy_connect_timeout 10s; # Backend ile TCP el sıkışma süresi
proxy_send_timeout 30s;    # Backend'e istek gönderme süresi
proxy_read_timeout 60s;    # Backend'in yanıt üretme süresi
Eğer arka plandaki PHP-FPM veya Node.js uygulamanız 60 saniyeden uzun süren bir işlem yapıyorsa ve proxy_read_timeout değeri 30s ise, Nginx bağlantıyı keserek istemciye 504 Gateway Timeout hatası döner. Bu süreyi uygulamanızın ihtiyaçlarına göre dengelemelisiniz.
🔌 9. WebSocket, Socket.io ve HTTP/2 Trafiğinin Proxy Edilmesi
Canlı sohbet sistemleri, borsa grafikleri, çok oyunculu oyun sunucu panelleri ve gerçek zamanlı bildirimler standart HTTP yerine WebSocket (ws:// ve wss://) protokolünü kullanır. Nginx varsayılan olarak HTTP/1.0 gibi davranıp bağlantıyı kapatmaya meyillidir; WebSocket el sıkışmasını (Handshake) korumak için Upgrade ve Connection başlıkları açıkça iletilmelidir:
location /ws/ {
    proxy_pass http://127.0.0.1:4000;
    proxy_http_version 1.1;

    # WebSocket el sıkışma başlıkları:
    proxy_set_header Upgrade $http_upgrade;
    proxy_set_header Connection "upgrade";

    proxy_set_header Host $host;
    proxy_set_header X-Real-IP $remote_addr;

    # Canlı soket bağlantısının boşta beklerken kapanmaması için:
    proxy_read_timeout 3600s;
    proxy_send_timeout 3600s;
}
🛡️ 10. Rate Limiting, IP Kısıtlama ve Güvenlik Sertleştirmesi
Ters vekil katmanı, sunucu kümenizin ilk savunma hattıdır. Kötü niyetli botlar, brute-force (kaba kuvvet) saldırıları ve Layer 7 HTTP flood atakları henüz backend sunucularınıza ulaşmadan Nginx üzerinde bertaraf edilebilir.
İstek Sınırlandırma (Rate Limiting)
Örneğin oturum açma (login) sayfalarına aynı IP adresinden saniyede en fazla 5 istek yapılabilmesini sağlamak için:
# http bloğu içine limit bölgesi tanımı:
limit_req_zone $binary_remote_addr zone=login_limit:10m rate=5r/s;

server {
    ...
    location /login {
        limit_req zone=login_limit burst=10 nodelay;
        proxy_pass http://web_cluster;
    }
}
Sunucu Başlıklarını Gizleme ve Güvenlik Başlıkları
Saldırganlara Nginx sürümünüzü sızdırmamak ve tarayıcı tabanlı saldırıları önlemek için server_tokens off; direktifiyle birlikte kurumsal güvenlik başlıkları eklenmelidir:
server_tokens off;

add_header X-Frame-Options "SAMEORIGIN" always;
add_header X-XSS-Protection "1; mode=block" always;
add_header X-Content-Type-Options "nosniff" always;
add_header Referrer-Policy "strict-origin-when-cross-origin" always;
Sunucu seviyesinde paket filtreleme ve gelişmiş güvenlik kuralları için Linux nftables güvenlik rehberimizi inceleyebilirsiniz.
🔍 11. Canlı İzleme, İstatistikler ve Sorun Giderme
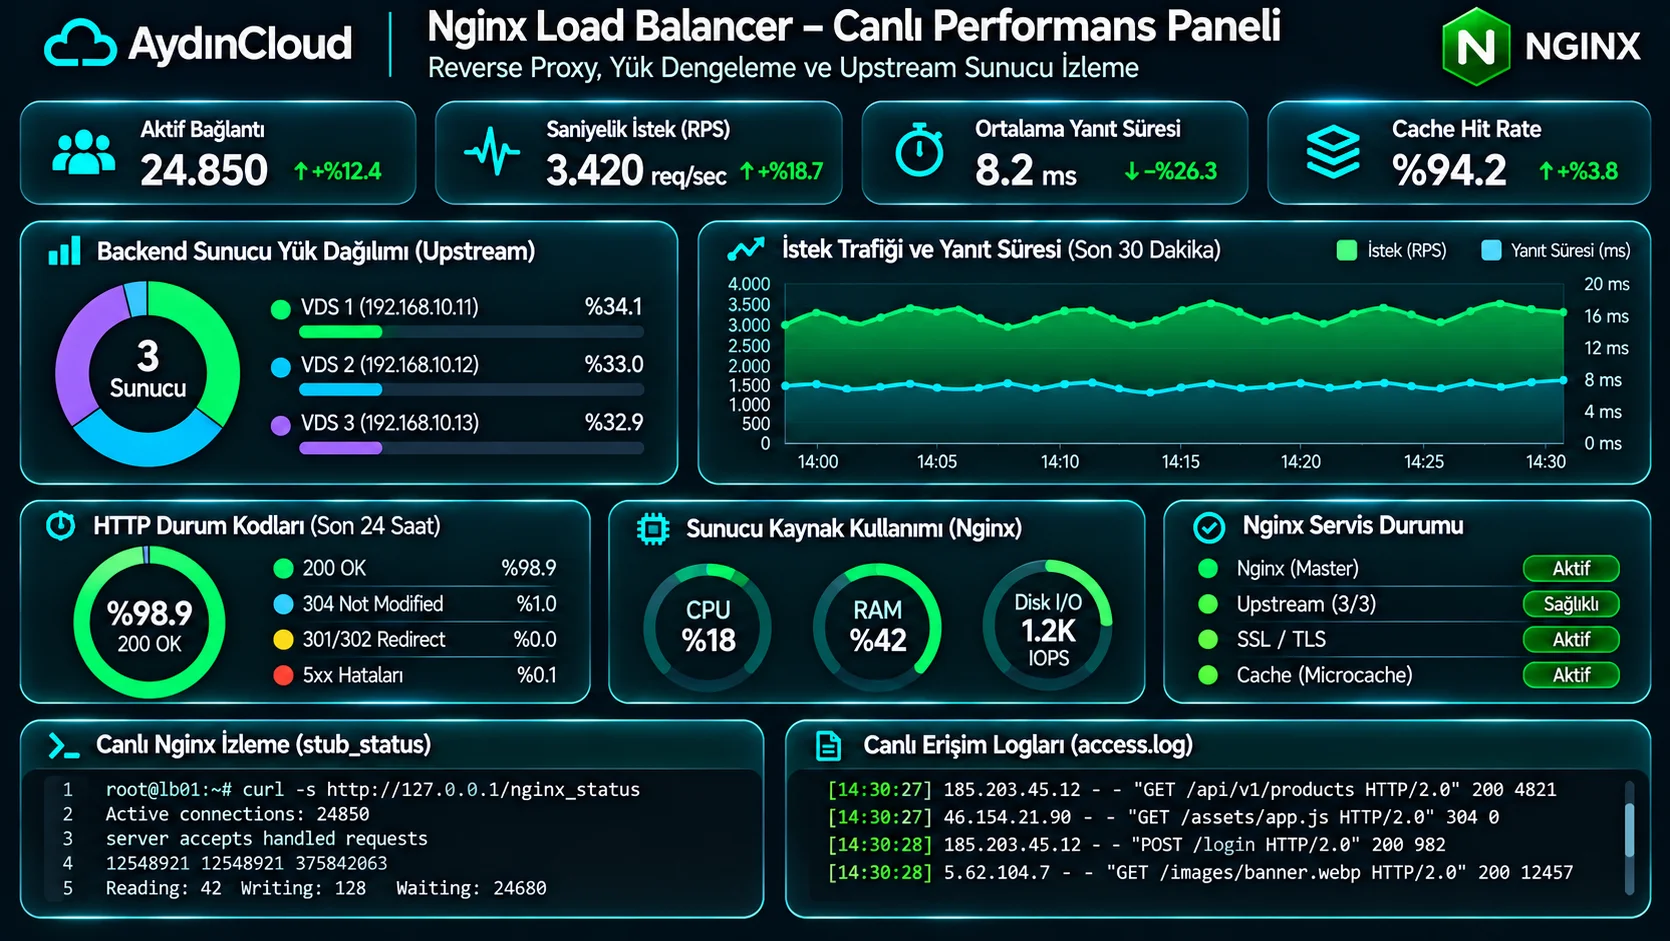
Bir yük dengeleyicinin sağlığını anlık olarak izlemek için Nginx’in stub_status modülü aktif edilmeli veya gelişmiş Prometheus / Grafana telemetri araçları bağlanmalıdır:
# Yalnızca localhost üzerinden erişilebilen durum uç noktası:
location /nginx_status {
    stub_status on;
    access_log off;
    allow 127.0.0.1;
    deny all;
}

# Terminalden anlık durumu okuma:
curl http://127.0.0.1/nginx_status
Özel Log Formatı ile Upstream Performans Analizi
Hangi backend sunucusunun isteklere kaç milisaniyede yanıt verdiğini ve önbelleğin çalışıp çalışmadığını görmek için log_format özelleştirilmelidir:
log_format upstream_perf '$remote_addr - [$time_local] "$request" '
                         '$status $body_bytes_sent "$http_referer" '
                         'rt=$request_time uct="$upstream_connect_time" uht="$upstream_header_time" urt="$upstream_response_time" '
                         'cache=$upstream_cache_status backend=$upstream_addr';

access_log /var/log/nginx/access_perf.log upstream_perf;
Herhangi bir konfigürasyon değişikliğinden sonra servisi doğrudan yeniden başlatmak yerine mutlaka nginx -t ile sözdizimi testi yapılmalı, ardından systemctl reload nginx komutuyla çalışan bağlantılar kesilmeden (Zero-Downtime) yapılandırma güncellenmelidir.
❓ 12. Nginx Reverse Proxy ve Load Balancing Hakkında Sık Sorulan Sorular
Reverse Proxy ile Load Balancer arasındaki fark nedir?
Reverse proxy genel kavramdır; istemciler ile tek veya çoklu backend sunucuları arasına girerek yönlendirme, önbellekleme ve SSL sonlandırma yapar. Load balancer (yük dengeleyici) ise bu ters vekilin gelen trafiği birden çok backend sunucusuna akıllı algoritmalarla paylaştıran özel bir fonksiyonudur. Nginx her iki görevi aynı anda yürütür.
Yük dengeleme kümesi kurmak için en az kaç sunucu gerekir?
Yedekli ve yüksek erişilebilir bir mimari için önerilen minimum yapı 3 sunucudur: 1 adet Nginx Reverse Proxy / Load Balancer ve arka planda 2 adet bağımsız uygulama sunucusu (VDS). Trafik büyüdükçe Nginx önüne bir yedek yük dengeleyici (Keepalived / VRRP ile) eklenebilir.
Nginx açık kaynak sürümü ile Nginx Plus arasındaki fark nedir?
Ücretsiz ve açık kaynaklı Nginx; Round Robin, least_conn ve ip_hash algoritmalarını, pasif sağlık kontrollerini ve güçlü önbellek motorunu tam olarak destekler. Ücretli Nginx Plus ise aktif aktif sağlık kontrolleri (synthetic health checks), canlı JSON API üzerinden upstream sunucu ekleyip çıkarma ve oturum boşaltma (session draining) gibi ileri düzey kurumsal özellikler sunar.
Ağ gecikmesi (latency) Nginx ile nasıl azaltılır?
Nginx ile backend sunucuları arasındaki keepalive bağlantı havuzları TCP el sıkışma maliyetini sıfırlayarak gecikmeyi ciddi oranda düşürür. Ağ gecikmelerini analiz etmek için VDS Network Latency rehberimizden yararlanabilirsiniz.
Backend sunucuları çöktüğünde Nginx ne yapar?
proxy_next_upstream yapılandırılmışsa Nginx hatayı fark eder ve kullanıcıya yansıtmadan isteği sıradaki çalışan sunucuya aktarır. Tüm sunucular çökerse ve proxy_cache_use_stale aktifse elindeki son güncel önbellek kopyasını sunar; aksi halde tanımlı özel bir 502/503 hata sayfası görüntüler.
🏢 13. Sonuç ve AydınCloud Yüksek Performanslı VDS Altyapısı
Özetle, Nginx reverse proxy ve yük dengeleme altyapısı, küçük bir web sitesini kurumsal düzeyde ölçeklenebilir ve yüksek erişilebilir bir platforma dönüştüren en güçlü açık kaynaklı araçtır. Doğru kurgulanmış upstream havuzları, SSL sonlandırma, akıllı microcaching ve dinamik tampon yönetimi sayesinde sunucu kaynaklarınızı en verimli şekilde kullanabilirsiniz.
AydınCloud olarak, yüksek trafikli projelerin ihtiyaç duyduğu düşük gecikmeli kurumsal ağ altyapısını, yüksek saat frekansına sahip modern işlemcileri ve ultra hızlı NVMe depolama sistemlerini sunuyoruz. İster tek bir reverse proxy katmanı ister onlarca düğümden oluşan dağıtık bir sunucu kümesi kurun; esnek, güvenilir ve yüksek performanslı AydınCloud VDS Sunucu çözümlerimizle altyapınızı güvenle ölçeklendirebilirsiniz.
🚀 Yüksek Trafikli Projeleriniz İçin Ölçeklenebilir VDS Altyapısı
Nginx reverse proxy, load balancer ve uygulama sunucularınızı kesintisiz, düşük gecikmeli ve yüksek bant genişlikli AydınCloud bulut sunucuları üzerinde hemen konuşlandırın. Yüksek tek çekirdek performansı ve kurumsal NVMe disklerle trafiğinizi zahmetsizce yönetin.
AydınCloud VDS Sunucuları İnceleyin →