Linux Traffic Control (tc) Nedir? QoS, qdisc ve Bant Genişliği Yönetimi
Modern sunucu yönetiminde ağ performansını belirleyen tek faktör ham hat kapasitesi değildir. Çok kullanıcılı web uygulamalarında, yoğun veritabanı replikasyonlarında veya anlık yüksek dosya indirmesi yapılan ortamlarda arka plan görevleri sunucunun tüm ağ bandını tekeline alabilir. Bunun sonucunda kritik SSH bağlantıları donar, web isteklerinin yanıt süreleri fırlar ve oyun sunucularında kabul edilemez gecikmeler (lag) yaşanır. İşte bu karmaşık ağ trafiğini dizginlemek, paket akışlarını adil paylaştırmak ve servis kalitesini (QoS) garanti altına almak için Linux çekirdeğinde yerleşik olarak bulunan Linux Traffic Control (kısaca tc) alt sistemi devreye girer.
Bu kapsamlı rehberde, Linux çekirdeğinin paket kuyruk mimarisini (qdisc), bant genişliği sınırlandırma (rate limiting), trafik şekillendirme (traffic shaping), HTB, TBF, FQ-CoDel ve CAKE algoritmalarını ve VDS sunucularda ağ optimizasyonu için en etkili tc komutlarını tüm teknik ayrıntılarıyla inceleyeceğiz.
🌐 1. Linux Traffic Control (tc) Nedir ve Ne İşe Yarar?
Linux Traffic Control, Linux çekirdeğinin ağ yığını içerisinde paketlerin ağ kartına (NIC) gönderilmeden önce nasıl kuyruğa alınacağını, geciktirileceğini, önceliklendirileceğini veya sınırlandırılacağını yöneten kapsamlı bir trafik denetleme mekanizmasıdır. Kullanıcı alanında bu mimariyi yönetmek için iproute2 paketinin bir parçası olan tc komut satırı aracı kullanılır.
Geleneksel bir Linux ağ arayüzünde paketler genellikle ‘ilk gelen ilk çıkar’ (FIFO) prensibine göre işlenir. Ancak bu durum, tek bir dosya indirme akışının yüzlerce diğer küçük HTTP veya SSH paketini geride bırakarak ağ kartını tıkamasına yol açar. Linux Traffic Control sayesinde sistem yöneticileri şu kritik hedeflere ulaşır:
- Bant Genişliği Sınırlandırma (Rate Limiting): Belirli bir servisin, sanal makinenin veya IP adresinin ağ hattını aşırı tüketmesini engellemek için tavan hız tanımlama.
- Trafik Önceliklendirme (Quality of Service – QoS): SSH, DNS veya VoIP gibi gecikmeye duyarlı (latency-sensitive) paketleri, yüksek hacimli yedekleme veya dosya aktarımı paketlerinin önüne geçirme.
- Trafik Şekillendirme (Traffic Shaping): Anlık trafik patlamalarını (traffic bursts) tamponlayarak paketleri ağ hattına düzenli ve homojen bir hızda bırakma.
- Adil Kuyruk Dağıtımı (Fair Queueing): Ağ hattının tek bir TCP oturumu tarafından monopolize edilmesini önleyerek tüm akışlara eşit şans tanıma.
tc aracı iproute2 paketiyle birlikte kurulu gelir. Sunucunuzda aracın kurulu olup olmadığını doğrulamak için:tc -Vkomutunu çalıştırabilirsiniz. Sisteminizdeki aktif ağ arayüzlerinin isimlerini görmek için ise
ip link show komutu kullanılır.🧱 2. Linux Ağ Yığınında Traffic Control’ün Konumu
Traffic Control sistemini doğru anlamak için bir ağ paketinin Linux çekirdeğindeki yolculuğunu incelemek gerekir. Bir paket çekirdeğe girdiğinde veya yerel bir süreç tarafından üretildiğinde sırasıyla şu katmanlardan geçer:
1. Süreç Katmanı: Uygulama (örneğin Nginx veya MySQL) sokete veri yazar.
2. TCP/IP Yığını: Çekirdek veriyi segmentlere ayırır, IP başlıklarını ekler ve yönlendirme (routing) kararı verir.
3. Netfilter (iptables/nftables): Paket güvenlik duvarı kurallarından ve durum kontrolünden geçer. Bu süreçte Linux Conntrack rehberi içerisinde incelediğimiz bağlantı takip motoru oturum durumunu doğrular ve Linux nftables güvenlik rehberi kuralları işletilir.
4. Traffic Control (qdisc Katmanı): Paket doğrudan ağ kartına gönderilmez! Çekirdek, paketi ağ arayüzüne atanmış olan kuyruk disiplinine (qdisc) teslim eder. Paket burada bekletilebilir, önceliklendirilebilir veya limit aşımı durumunda düşürülebilir.
5. Ağ Kartı Sürücüsü (Ring Buffer): Kuyruktan çıkan paket donanım iletim kuyruğuna (TX ring buffer) yazılır ve fiziksel kabloya/optik hatta aktarılır.
Bu mimariden anlaşılacağı üzere Traffic Control, Netfilter filtrelemesinden hemen sonra, ancak paketin donanıma yazılmasından hemen önce devreye girer. Bu stratejik konum, sunucudan ayrılan (egress) tüm trafiğin çekirdek seviyesinde hassas bir biçimde biçimlendirilmesine olanak tanır.
🌳 3. Temel Bileşenler: qdisc, class ve filter Mimarisi
Linux Traffic Control mimarisi üç temel yapı taşı üzerine inşa edilmiştir: qdisc, class ve filter. Bu üçlü, ağaç şeklinde hiyerarşik bir yönetim mekanizması oluşturur:
- qdisc (Queueing Discipline): Paketlerin bellekte nasıl tutulacağını ve ağ kartına hangi sırada gönderileceğini belirleyen algoritmadır. Sınıfsız (TBF, FQ-CoDel, FIFO) ve Sınıflı (HTB) olmak üzere ikiye ayrılır.
- class (Sınıf): Yalnızca sınıflı qdisc yapıları altında var olabilir. Ağ hattını sanal dilimlere böler (örneğin Web için 70M, SSH için 10M, Yedekleme için 20M). Her sınıf kendi içinde başka alt sınıflara veya yaprak kuyruklara sahip olabilir.
- filter (Filtre): Kuyruğa gelen paketin hangi sınıfa yönlendirileceğini belirleyen kural motorudur. IP, port veya güvenlik duvarı işaretlerine (fwmark) göre sınıflandırma yapar.
major:minor şeklinde tanımlanan benzersiz numaralarla (handle) etiketlenir. Root qdisc genellikle 1: veya 1:0 olarak adlandırılır. Bu qdisc altındaki ana sınıf 1:1, onun altındaki çocuk sınıflar ise 1:10, 1:20 gibi numaralandırılır. Bu notasyon komutlarda parent-child ilişkilerini kurmak için zorunludur.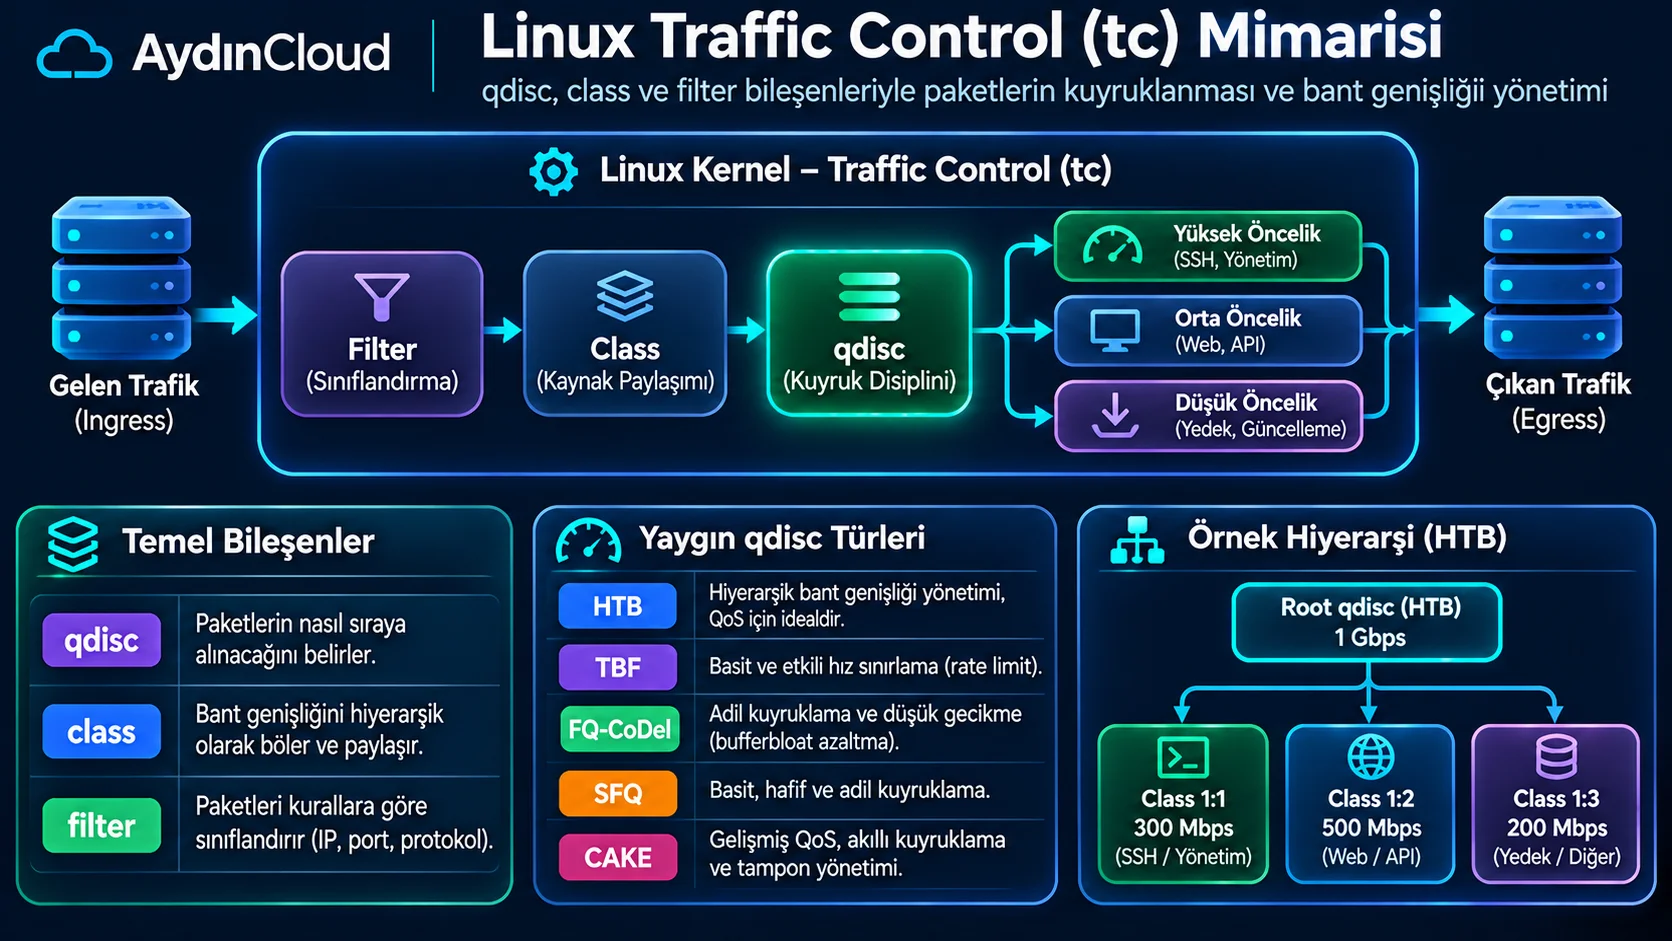
🔄 4. Root qdisc, Ingress ve Egress Çalışma Mantığı
Traffic Control terminolojisinde paket akış yönü hayati önem taşır. Ağ trafiği sunucu açısından iki yönde akar:
- Egress Trafiği (Giden Trafik): Sunucudan dış dünyaya gönderilen tüm paketlerdir. Çekirdek, bu paketleri ağ kartına yazmadan önce bellekte istediği süre boyunca tutabilir (tamponlayabilir). Bu nedenle egress yönünde tam teşekküllü trafik şekillendirme (traffic shaping), bant paylaştırma ve geciktirme mükemmel çalışır.
- Ingress Trafiği (Gelen Trafik): Dış dünyadan sunucuya ulaşan paketlerdir. Bir paket ağ kartına ulaştığı anda zaten hatta yolculuğunu tamamlamıştır ve fiziksel tamponda yer kaplar. Çekirdek gelen paketi geçmişe dönük olarak hattan yavaşlatamaz! Bu yüzden saf ingress kuyruğunda shaping yapılamaz; yalnızca belirlenen kotayı aşan paketler anında düşürülebilir (traffic policing).
Eğer gelen (ingress) trafiği de kuyruğa sokarak gerçek anlamda şekillendirmek (shape etmek) isterseniz, Linux çekirdeğinin IFB (Intermediate Functional Block) adı verilen sanal arayüz modülü kullanılır. Ingress paketleri ağ kartına girdiği anda IFB sanal arayüzüne yönlendirilir (redirect edilir). IFB arayüzünün çıkışı (egress) üzerinde standart HTB veya FQ-CoDel kuralları çalıştırılarak gelen trafik de pürüzsüzce şekillendirilebilir.
⚖️ 5. Traffic Shaping ile Policing Arasındaki Farklar
Trafik yönetimi yaparken en sık karıştırılan iki kavram shaping (şekillendirme) ve policing (denetleme/kolluk) işlemleridir. İkisi de bant genişliğini sınırlamayı hedefler ancak çalışma mekanizmaları ve ağ üzerindeki etkileri taban tabana zıttır:
| Özellik | Traffic Shaping (Şekillendirme) | Traffic Policing (Denetleme) | Pratik Etki |
|---|---|---|---|
| Temel Mantık | Paketleri kuyrukta geciktirerek tamponlama (Delay/Buffer) | Limiti aşan paketleri acımasızca anında düşürme (Drop) | Shaping hattı pürüzsüzleştirir; policing testere dişi dalgalanma yaratır. |
| Uygulama Yönü | Yalnızca Egress (Çıkış) ve IFB üzerinde | Hem Ingress hem Egress üzerinde | Gelen trafikte doğrudan shaping yapılamaz. |
| TCP Davranışı | Paket kaybı yaşatmaz, RTT’yi hafif yükseltir ancak akışı korur | TCP paketlerini düşürerek pencereyi (CWND) daraltır | Policing agresif TCP retransmission patlamalarına yol açar. |
| Kullanım Amacı | Servis kalitesi (QoS), bant paylaştırma, bufferbloat önleme | DDoS/Flood engelleme, SLA tavan aşımını cezalandırma | Web ve veritabanı için daima shaping tercih edilmelidir. |
police kuralıyla sınırlarsanız, ziyaretçiler limit aşıldığı anda doğrudan paket kaybı (packet loss) yaşar. TCP protokolü kayıp algıladığında iletim hızını aniden yarıya düşürür. Bu durum web sayfalarının takılarak yüklenmesine sebep olur. Servis kalitesini korumak için her zaman tamponlama kabiliyetine sahip shaping algoritmaları (HTB/TBF) tercih edilmelidir.🏎️ 6. HTB (Hierarchical Token Bucket) ile Bant Genişliği Yönetimi
HTB (Hierarchical Token Bucket), kurumsal Linux sistemlerde bant genişliğini sınıflara ayırmak için kullanılan en gelişmiş ve güvenilir sınıflı kuyruk algoritmasıdır. Token kovası mantığını hiyerarşik bir ağaç yapısıyla birleştirir.
HTB yapılandırmasında iki ana hız parametresi tanımlanır:
- rate: İlgili sınıfa garanti edilen minimum bant genişliğidir. Hat ne kadar meşgul olursa olsun, çekirdek bu sınıfa bu hızı temin eder.
- ceil (Ceiling): İlgili sınıfın hattın boş olduğu anlarda çıkabileceği maksimum tavan hızdır. Sınıf, ihtiyaç duyduğunda üst (parent) sınıftan boşta kalan bant genişliğini ‘borç alabilir’ (borrowing).
HTB kurgularken dikkat edilmesi gereken altın kural şudur: Bir parent sınıfın altındaki çocuk (child) sınıfların rate değerlerinin toplamı, parent sınıfın rate değerini asla aşmamalıdır! Ancak çocuk sınıfların ceil değerleri parent sınıfın tavanına kadar eşitlenebilir. Bu sayede bir servis ağ kullanmıyorken diğer servis onun boşta kalan kapasitesini geçici olarak kullanarak performansı maksimize eder.
🪣 7. TBF (Token Bucket Filter) ile Hız Sınırlama
Karmaşık sınıf hiyerarşilerine ihtiyaç duyulmayan, sadece belirli bir ağ arayüzünün veya bağlantının çıkış hızını düz bir tavana sabitlemek istediğimiz senaryolarda TBF (Token Bucket Filter) en ideal sınıfsız kuyruktur.
TBF algoritması sanal bir sepet (token bucket) mantığıyla çalışır. Çekirdek, sepete saniyede belirlenen hızda (örneğin 50 Mbps) sanal token (jeton) bırakır. Bir paket gönderileceği zaman boyutu kadar token tüketir. Eğer sepette yeterli token varsa paket anında hattan çıkar. Sepet boşalmışsa paketler sepete yeni token dolana kadar kuyrukta bekletilir.
TBF tanımlarken üç parametrenin matematiksel uyumu kritik öneme sahiptir:
- rate: Hedef iletim hızıdır (örneğin
rate 50mbit). - burst (buffer): Token sepetinin bayt cinsinden büyüklüğüdür. İşlemcinin zamanlayıcı hassasiyeti ile orantılı olmalıdır. Hızlı hatlarda (100 Mbps ve üzeri) burst çok küçük tutulursa işlemci yetişemez ve paketler düşer. 100 Mbps için en az 10–20 KB burst önerilir.
- limit veya latency: Kuyruğa alınan paketlerin bellekte en fazla kaç milisaniye bekleyebileceğini (latency) veya kuyruğun maksimum kaç bayt veri tutabileceğini (limit) belirler. Formül:
limit = (rate × latency) + burst.
latency 50ms parametresi verildiğinde, çekirdek kuyrukta 50 milisaniyeden daha uzun süre bekleyecek olan paketleri otomatik olarak düşürür. Bu ayar, hat tıkandığında gecikmenin kontrolsüz şekilde saniyeler mertebesine fırlamasını engelleyen harika bir koruma kalkanıdır.⏱️ 8. FQ-CoDel, CAKE ve Bufferbloat (Gecikme) Yönetimi
Geleneksel ağ donanımlarında paket kaybını önlemek amacıyla devasa bellek tamponları (buffers) kullanılır. Ancak hat doyuma ulaştığında bu tamponlar tamamen dolar ve paketler kuyrukta yüzlerce milisaniye sıra bekler. Bu fenomene Bufferbloat (Arabellek Şişmesi) adı verilir. Bufferbloat; ağda bant genişliği yüksek görünmesine rağmen ping sürelerinin tavan yapmasına, web sitelerinin açılmamasına ve VoIP/oyun bağlantılarının kopmasına yol açar.
Ağ gecikmelerinin analizinde VDS Network Latency rehberi içeriğimizde ele aldığımız TCP BBR ve çekirdek tampon parametrelerini, Traffic Control tarafında modern kuyruk algoritmalarıyla desteklemek gerekir. Tam bu noktada modern Linux çekirdeklerinde iki devrimsel algoritma öne çıkar:
- FQ-CoDel (Fair Queueing with Controlled Delay): Farklı akışları binlerce küçük kuyruğa böler (Fair Queueing). Ardından her kuyruktaki paketlerin bekleme süresini ölçer (Controlled Delay). Bir akış kuyrukta sürekli 5 milisaniyeden fazla bekliyorsa, CoDel o akıştan kontrollü biçimde paket düşürerek TCP’nin yavaşlamasını sağlar. Böylece ping süreleri daima mikrosaniyeler seviyesinde kalır.
- CAKE (Common Applications Kept Enhanced): FQ-CoDel’in yeni nesil evrimidir. Paket başlıklarını otomatik inceler, DiffServ öncelik kodlarını (DSCP) tanır, paket boyutu ek yüklerini kompanse eder ve neredeyse sıfır konfigürasyonla mükemmel bufferbloat kontrolü sağlar.
Aşağıdaki karşılaştırma tablosu, popüler qdisc mekanizmalarının kullanım alanlarını ve kilit farklarını özetlemektedir:
| Kuyruk Algoritması | Kuyruk Türü | Temel Amacı | En Güçlü Yönü | Sınırlaması / Zayıf Yönü |
|---|---|---|---|---|
| HTB | Sınıflı (Classful) | Hiyerarşik bant bölüştürme ve tavan hız (ceil) | Servisler arası dinamik bant borçlanması (borrowing) | Yapılandırması nispeten karmaşıktır; filtre kuralları gerektirir. |
| TBF | Sınıfsız (Classless) | Saf çıkış hızı sınırlama (Rate Limiting) | Düşük CPU tüketimi, hat hızını tam sabitleme | Önceliklendirme veya alt sınıflara bölme desteği yoktur. |
| FQ-CoDel | Sınıfsız (Classless) | Bufferbloat engelleme ve akış adilliği | Düşük gecikme (ultra low-latency), otomatik yönetim | Belirli bir Mbps tavan hız sınırlaması yapamaz. |
| CAKE | Sınıfsız (Classless) | Entegre shaping ve gelişmiş CoDel kuyruklama | DSCP öncelik tanıma, sıfır ayarla üstün bufferbloat kontrolü | Eski Linux çekirdeklerinde yerleşik bulunmayabilir. |
| SFQ | Sınıfsız (Classless) | Stokastik akış adilliği (Stochastic Fairness) | Tek bir TCP akışının hattı boğmasını engeller | Gecikme ölçümü ve bant sınırlama yeteneği yoktur. |
💻 9. tc Komutlarıyla Gerçek Yapılandırma ve Test Örnekleri
Traffic Control komutlarını uygularken ilk adım, işlem yapılacak ağ arayüzünün adını tespit etmektir. Sunucularda arayüz isimleri eth0, ens3, enp3s0 veya sanal köprüler (br0) şeklinde olabilir. Aşağıdaki örneklerde varsayılan olarak eth0 kullanılacaktır; kendi sisteminizde ip link show çıktısına göre arayüz adını değiştirmelisiniz.
Senaryo 1: TBF ile Sunucunun Çıkış Hızını 50 Mbps’ye Sabitleme
Sunucunun toplam giden trafiğini 50 Mbps hızına limitlemek ve gecikmeyi 50 milisaniyede dizginlemek için şu komut yeterlidir:
# eth0 üzerinde 50 Mbps TBF kuyruğu oluşturma:
sudo tc qdisc add dev eth0 root tbf rate 50mbit burst 32kbit latency 50ms

# Uygulanan kuyruğu ve canlı istatistikleri doğrulama:
tc -s qdisc show dev eth0
Senaryo 2: HTB ile Web ve SSH Trafiğini Önceliklendirme
Bu senaryoda toplam 100 Mbps çıkış kapasitesine sahip bir sunucuda; SSH trafiğine 10 Mbps garanti ve en yüksek öncelik, Web trafiğine 70 Mbps garanti, diğer tüm trafiğe ise 20 Mbps atanacaktır:
# 1. Mevcut tüm kuyrukları temizleyin (Sıfırlama):
sudo tc qdisc del dev eth0 root 2>/dev/null

# 2. Kök (Root) HTB qdisc oluşturun (varsayılan sınıf 1:30):
sudo tc qdisc add dev eth0 root handle 1: htb default 30

# 3. Ana tavan sınıfı (1:1) oluşturun (Toplam 100 Mbps):
sudo tc class add dev eth0 parent 1: classid 1:1 htb rate 100mbit ceil 100mbit

# 4. Alt Sınıf 1 (1:10) - SSH Trafiği (Öncelik 1, Rate 10M, Ceil 100M):
sudo tc class add dev eth0 parent 1:1 classid 1:10 htb rate 10mbit ceil 100mbit prio 1

# 5. Alt Sınıf 2 (1:20) - Web Trafiği HTTP/HTTPS (Öncelik 2, Rate 70M, Ceil 100M):
sudo tc class add dev eth0 parent 1:1 classid 1:20 htb rate 70mbit ceil 100mbit prio 2

# 6. Alt Sınıf 3 (1:30) - Diğer Trafik (Öncelik 3, Rate 20M, Ceil 100M):
sudo tc class add dev eth0 parent 1:1 classid 1:30 htb rate 20mbit ceil 100mbit prio 3

# 7. Filtreler: SSH (Port 22) trafiğini Sınıf 1:10'a yönlendirin:
sudo tc filter add dev eth0 protocol ip parent 1:0 prio 1 u32 match ip dport 22 0xffff flowid 1:10
sudo tc filter add dev eth0 protocol ip parent 1:0 prio 1 u32 match ip sport 22 0xffff flowid 1:10

# 8. Filtreler: Web (Port 80 ve 443) trafiğini Sınıf 1:20'ye yönlendirin:
sudo tc filter add dev eth0 protocol ip parent 1:0 prio 2 u32 match ip sport 80 0xffff flowid 1:20
sudo tc filter add dev eth0 protocol ip parent 1:0 prio 2 u32 match ip sport 443 0xffff flowid 1:20
Bu yapılandırmayı uzak bir istemciden iperf3 aracı ile test ettiğinizde, arka planda devasa bir web indirmesi başlasa dahi SSH terminalinizin milisaniyelik gecikmeyle akıcı biçimde yanıt verdiğini görebilirsiniz.
🔍 10. Yapılandırma Doğrulama, Sıfırlama ve Sorun Giderme
Traffic Control kuralları yürürlüğe girdikten sonra çekirdeğin kuyrukları nasıl işlediğini canlı olarak takip etmek sistem yöneticisinin en önemli görevidir:
# 1. Kök qdisc seviyesinde genel istatistikleri ve düşen paketleri izleme:
tc -s qdisc show dev eth0

# 2. Sınıflar bazında anlık veri akışını ve borçlanılan tokenları izleme:
tc -s class show dev eth0

# 3. Tanımlı filtre kurallarını listeleme:
tc filter show dev eth0
tc -s qdisc show çıktısında yer alan sayaçların anlamları şunlardır:
- Sent: İlgili kuyruktan başarıyla hatta iletilen toplam bayt ve paket sayısı.
- dropped: Bant genişliği limiti veya kuyruk doluluğu nedeniyle çekirdek tarafından düşürülen paket sayısı.
- overlimits: Bir paketin tanımlanan tavan hızı (rate/ceil) aştığı için geciktirildiği veya sepetin boş kalması nedeniyle bekletildiği işlem sayısı.
- requeues: Ağ kartı sürücüsü meşgul olduğu için kuyruğa geri itilen paket sayısı.
Acil Durumda Yapılandırmayı Sıfırlama (Rollback)
Yanlış bir filtre veya aşırı kısıtlayıcı bir tavan hız tanımladığınızda sunucu ağ erişimi sekteye uğrayabilir. Bu durumda tüm Traffic Control kurallarını tek bir komutla tamamen kaldırıp arayüzü varsayılan çekirdek kuyruğuna (genellikle fq_codel veya pfifo_fast) döndürebilirsiniz:
# eth0 üzerindeki tüm tc kurallarını anında temizleme:
sudo tc qdisc del dev eth0 roottc kuralları doğrudan Linux çekirdek belleğine (RAM) yazılır. Sunucu yeniden başlatıldığında veya ağ servisi yeniden yüklendiğinde tüm ayarlar sıfırlanır. Kalıcı hale getirmek için komutlarınızı bir bash betiğine kaydederek systemd servis birimi olarak çalıştırmanız veya /etc/network/interfaces içerisine post-up satırı olarak eklemeniz gerekir.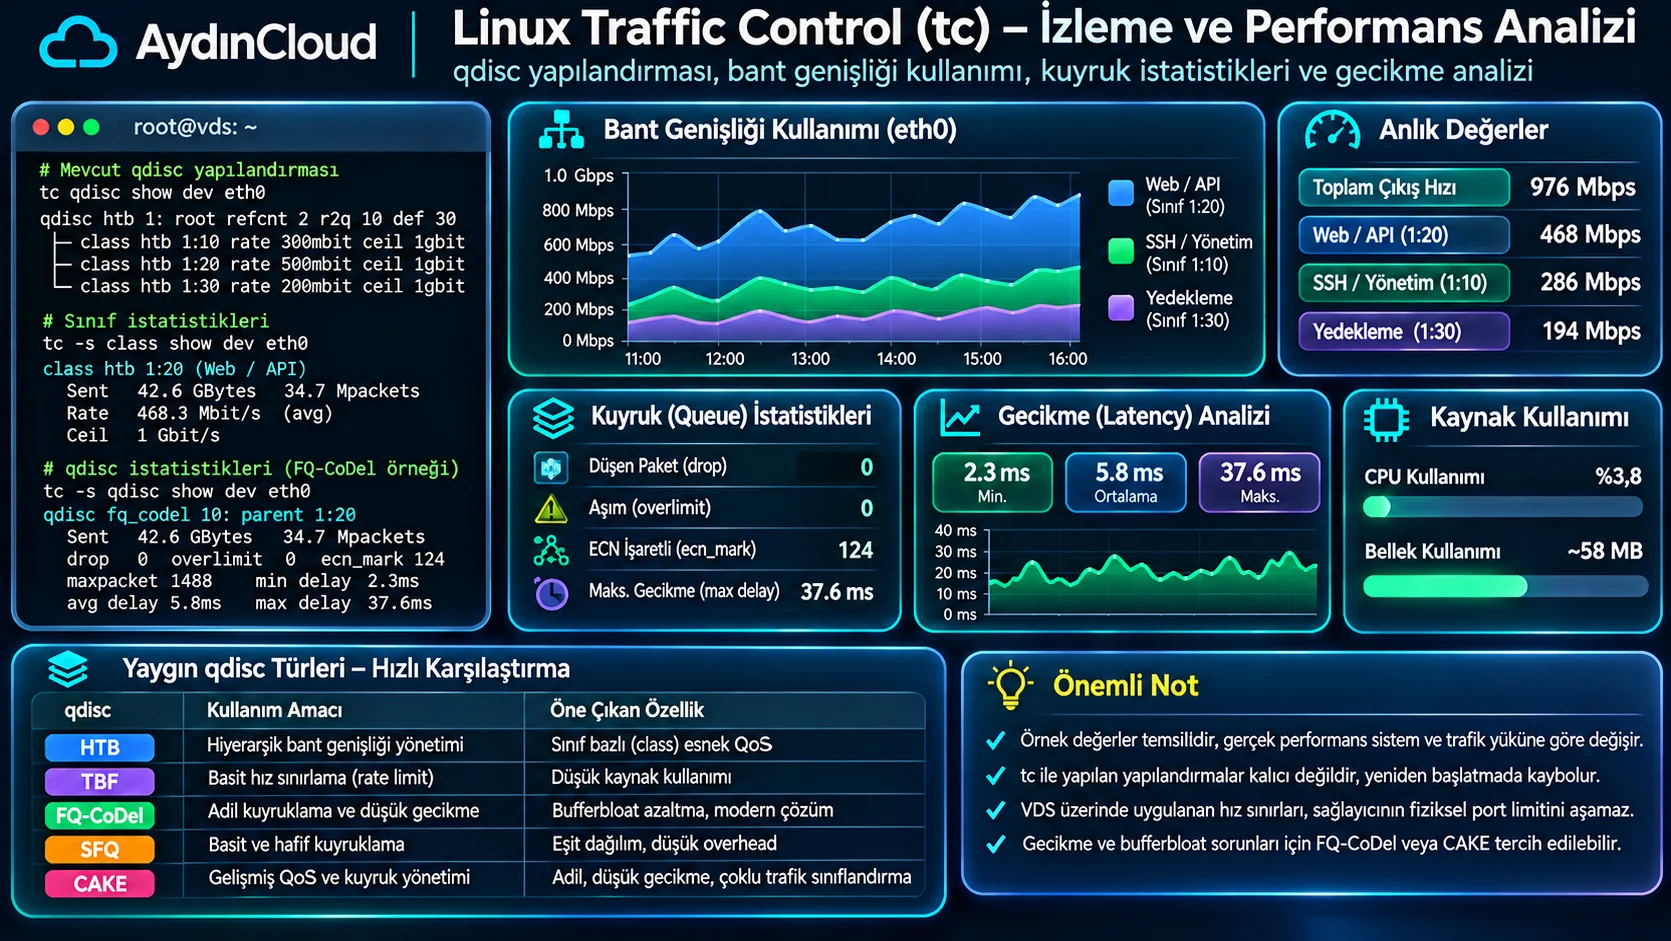
🛡️ 11. VDS Sunucularda Traffic Control ve Sağlayıcı Sınırları
Sanal sunucularda (VDS) Traffic Control yapılandırırken en sık yapılan kavramsal hata, sanal makine içerisinden fiziksel hattın tavan kapasitesini aşmanın mümkün olduğunu sanmaktır. Çekirdek parametrelerini optimize ettiğimiz Linux Sysctl rehberi ilkelerinde olduğu gibi, yazılımsal yapılandırmalar fiziksel sınırların üzerine çıkamaz.
Bir VDS sunucusuna servis sağlayıcı veya hipervizör tarafından 100 Mbps sanal port tahsis edilmişse, VDS içinde tc ile tanımlayacağınız 200 Mbps’lik bir kural fiziksel olarak hiçbir işe yaramaz. Çünkü hipervizör katmanı (KVM/QEMU) sanal makinenin çıkış paketlerini zaten kendi köprüsünde (bridge) 100 Mbps’de polislecektir.
Buna karşılık VDS içinde Traffic Control kullanmanın asıl faydası, size tahsis edilen bu 100 Mbps’lik alanı kendi iç servisleriniz arasında adil ve akıllıca paylaştırmaktır. Böylece tek bir veritabanı yedeği veya FTP transferi sunucunuzun tüm web trafiğini felç edemez.
Eğer saniyede on binlerce eşzamanlı bağlantının aktığı, doğrudan donanımsal ağ kartı kuyruklarını (RSS/RPS/SR-IOV) ve 10G/40G omurgayı yönetmeniz gereken devasa projeler yönetiyorsanız, sanallaştırma katmanı bulunmayan saf donanım gücü için Dedicated Sunucu rehberi donanım modellerimizi inceleyebilirsiniz.
❓ 12. Sık Sorulan Sorular
1. tc komutları sunucu yeniden başladığında silinir mi?
Evet. tc komutları Linux çekirdeğinin o anki çalışma belleğinde (RAM) tutulur. Kalıcı olması için komutlar bir betiğe dökülmeli ve sistem açılışında systemd servisi veya ağ başlatma tetikleyicileri (ifupdown / NetworkManager dispatcher) aracılığıyla otomatik çalıştırılmalıdır.
2. VDS içinde tc ile bant genişliğini fiziksel port hızının üzerine çıkarabilir miyim?
Hayır. Sanal sunucu içindeki Traffic Control yalnızca sunucuya atanan mevcut bant genişliğini yönetebilir ve alt servislere bölebilir. Hipervizör veya servis sağlayıcı tarafından belirlenen hız tavanını aşmak fiziksel olarak imkansızdır.
3. Ingress trafiği neden doğrudan şekillendirilemez (shape edilemez)?
Çünkü sunucuya dışarıdan gelen paketler fiziksel ağ kartına ulaştığı anda zaten hatta yolculuğunu tamamlamıştır. Çekirdek gelen paketi hatta geri itemez. Bu nedenle gelen trafikte paketler yalnızca doğrudan düşürülebilir (police) ya da shaping yapılabilmesi için IFB (Intermediate Functional Block) sanal arayüzüne yönlendirilmelidir.
4. Traffic shaping işlemi sunucu CPU kullanımını artırır mı?
HTB ve TBF gibi algoritmalar son derece optimize edilmiş çekirdek yapılarıdır ve orta düzey trafiklerde CPU üzerinde neredeyse hiç hissedilmez (%1’in altında). Ancak saniyede yüz binlerce paketin geçtiği 10G/40G hatlarda binlerce mikro filtre kuralı çalıştırmak işlemci yükünü artırabilir. Bu tür ortamlarda filtrelerin basit tutulması veya donanımsal offload destekli kartlar kullanılması önerilir.
🏢 13. Sonuç ve AydınCloud VDS Çözümleri
Linux Traffic Control (tc), doğru yapılandırıldığında tek bir sunucu üzerinde birden fazla kritik servisin birbirinin ayağına basmadan, pürüzsüz ve ultra düşük gecikmeyle çalışmasını sağlayan en güçlü çekirdek aracıdır. HTB ile bant genişliği paylaştırma, TBF ile hız sınırlama ve FQ-CoDel ile bufferbloat engelleme metotlarını birleştirerek altyapınızı her türlü trafik dalgalanmasına karşı dirençli hale getirebilirsiniz.
AydınCloud olarak sunduğumuz yüksek performanslı AydınCloud VDS Sunucu altyapısında, optimize edilmiş KVM sanallaştırması, saf NVMe SSD depolama ve kesintisiz 1 Gbps omurga ile projelerinize maksimum ağ kararlılığı sağlıyoruz.
Yüksek Hızlı ve Düşük Gecikmeli Kurumsal VDS Sunucular
Bant genişliği darboğazları, paket kuyruk şişmeleri ve gecikme dalgalanmaları yaşamadan; 1 Gbps kesintisiz omurga, kurumsal KVM sanallaştırma ve saf NVMe SSD altyapısıyla projelerinizi güçlendirin. AydınCloud avantajlarıyla hemen başlayın.
AydınCloud VDS Sunucuları İnceleyin →