VDS Network Latency Nedir? Ping, Jitter ve Packet Loss Analizi
Modern bulut ve sunucu mimarilerinde bir sanal sunucunun hızı; yalnızca yüksek saat frekanslı bir işlemciye, geniş RAM kapasitesine veya kurumsal NVMe disk okuma hızlarına bağlı değildir. Özellikle gerçek zamanlı veritabanı replikasyonu, API mikroservisleri, VoIP iletişim sistemleri, uzaktan masaüstü ve çevrim içi oyun sunucuları söz konusu olduğunda VDS Network Latency (sanal sunucu ağ gecikmesi), sistem performansını ve son kullanıcı deneyimini doğrudan belirleyen en kritik parametredir.
Birçok sistem yöneticisi, sunucu tarafında CPU kullanımı %10 seviyelerindeyken veya bant genişliği 1 Gbps port hızına ulaşmışken kullanıcıların hissettiği yavaşlığı anlamlandırmakta zorlanır. Ağ performansını doğru analiz edebilmek için gecikmenin (latency) yanı sıra gecikmedeki dalgalanmayı (jitter) ve veri paketlerinin kaybolma oranını (packet loss) bir bütün olarak ele almak gerekir. Bu teknik rehberde, VDS Network Latency kavramının arkasındaki fiziksel ve mantıksal katmanları, ağ ölçüm araçlarının doğru kullanımını ve gecikme optimizasyon tekniklerini derinlemesine inceliyoruz.
🌐 1. VDS Network Latency Nedir?
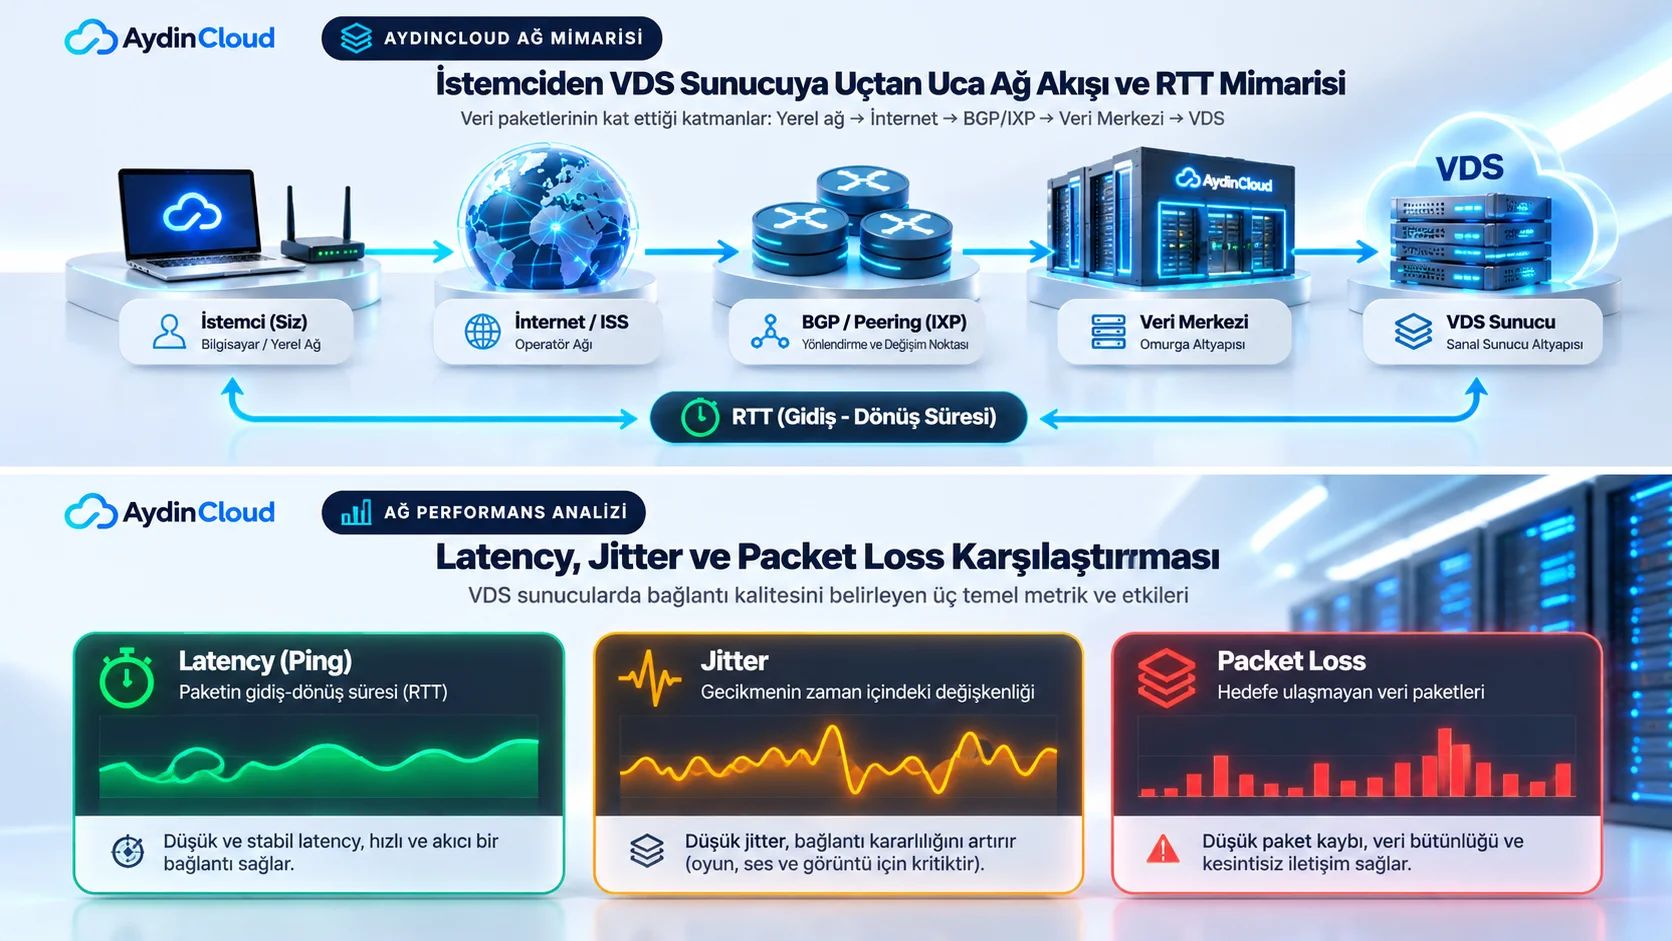
Network latency (ağ gecikmesi), bir veri paketinin kaynak cihazdan yola çıkarak hedef sisteme ulaşması ve hedeften gelen yanıtın kaynağa geri dönmesi için geçen toplam süredir. Ağ mühendisliğinde bu süre genellikle Round-Trip Time (RTT) yani gidiş-dönüş süresi olarak adlandırılır ve milisaniye (ms) cinsinden ifade edilir.
Bir veri paketinin kat ettiği toplam gecikme süresi, dört temel bileşenin toplamından oluşur:
- 📏 Yayılma Gecikmesi (Propagation Delay): Sinyalin fiber optik kablo veya bakır hat üzerinde fiziksel olarak ışık hızına (~200.000 km/s fiber içi hız) bağlı olarak kat ettiği mesafeden kaynaklanan kaçınılmaz gecikmedir.
- 📦 İletim Gecikmesi (Transmission Delay): Veri paketinin boyutuna ve bağlantı portunun fiziksel hızına bağlı olarak hattın üzerine aktarılması için gereken süredir.
- 🔄 İşleme Gecikmesi (Processing Delay): Ağ üzerindeki router ve switch gibi donanımların paket başlıklarını (header) okuyup yönlendirme tablosunu (routing table) çözümleme süresidir.
- ⏳ Kuyruk Gecikmesi (Queuing Delay): Yoğun saatlerde ağ cihazlarının arabelleğinde (buffer) paketlerin iletilmek üzere sıraya girmesiyle oluşan gecikmedir.
Daha önce ele aldığımız VDS Network Latency ve Gecikme Ölçümü kavramlarında da vurguladığımız üzere, yüksek bant genişliği otomatik olarak düşük gecikme anlamına gelmez. Bant genişliği bir borunun kalınlığı (taşıma kapasitesi), gecikme ise suyun borunun başından sonuna akış hızıdır.
⚡ 2. Ping Nedir ve Nasıl Çalışır?
Ping, bir IP ağı üzerindeki belirli bir ana bilgisayarın (host) erişilebilir olup olmadığını ve sinyalin hedefe ulaşıp dönme süresini (RTT) test etmek için kullanılan en temel ağ teşhis yardımcı programıdır. Ping aracı, Internet Kontrol Mesajı Protokolü (ICMP) katmanında çalışır.
Ping sürecinin çalışma adımları şunlardır:
- Kaynak sistem, hedef IP adresine bir
ICMP Echo Request(Tip 8, Kod 0) paketi gönderir ve paketin çıkış zaman damgasını (timestamp) kaydeder. - Paket, internet servis sağlayıcıların yönlendiricileri (hop) üzerinden geçerek hedef VDS sunucuya ulaşır.
- Hedef sunucunun işletim sistemi çekirdeği (kernel) paketi aldığında, anında bir
ICMP Echo Reply(Tip 0, Kod 0) paketi oluşturarak kaynağa geri yollar. - Kaynak sistem yanıtı aldığı anda yerel zaman damgasıyla karşılaştırma yaparak milisaniye cinsinden RTT süresini ekrana yazdırır.
📶 3. Jitter Nedir? Bağlantı Kararlılığına Etkisi
Ağ iletişiminde ortalama gecikme kadar bu gecikmenin zaman içindeki tutarlılığı da kritiktir. Jitter (gecikme değişkenliği / seğirme), ardışık olarak gönderilen veri paketlerinin hedef sisteme ulaşma süreleri arasındaki sapmayı veya dalgalanmayı ifade eder.
Örneğin bir VDS sunucusuna gönderilen 5 ardışık paketin ping süreleri şöyle olsun:
- Senaryo A (Düşük Jitter – Stabil): 20 ms, 21 ms, 20 ms, 22 ms, 20 ms (Ortalama: 20.6 ms, Jitter: ~0.8 ms)
- Senaryo B (Yüksek Jitter – Kararsız): 15 ms, 85 ms, 18 ms, 120 ms, 22 ms (Ortalama: 52 ms, Jitter: ~45 ms)
Senaryo B’de ortalama ping kabul edilebilir görünse bile yüksek jitter nedeniyle paketler hedefe düzensiz aralıklarla ulaşır. Özellikle VoIP görüşmelerinde ve çevrim içi oyunlarda VDS Network Latency dalgalanmaları (jitter), kullanıcı tarafında anlık kopmalara ve mikro takılmalara yol açar. Bu durum özellikle VoIP sesli görüşmelerde ses kesilmelerine, FiveM Sunucu Yönetimi gibi oyun altyapılarında mikro ışınlanma (desync / rubberbanding) sorunlarına ve video konferanslarda donmalara yol açar.
📉 4. Packet Loss Nedir ve Neden Oluşur?
Packet loss (paket kaybı), bir ağ üzerinden gönderilen bir veya daha fazla veri paketinin hedef sisteme hiçbir zaman ulaşamaması veya bozulmuş olarak varıp atılması durumudur. Paket kaybı yüzde (%) cinsinden hesaplanır.
VDS sunucu ortamlarında paket kaybının başlıca teknik nedenleri şunlardır:
- 🚦 Ağ Arayüzü / Switch Kuyruk Taşması: Bir router veya sunucu ağ kartı gelen paket hacmini işleyemediğinde FIFO (First-In, First-Out) kuyruğundaki taşan paketleri doğrudan düşürür (drop).
- 🔌 Hatalı veya Arızalı Kablo ve SFP Modülleri: Veri merkezindeki fiziksel kablolar veya optik alıcı-vericiler (SFP+) üzerindeki zayıf sinyal, Cyclic Redundancy Check (CRC) sağlama toplamı hatalarına ve paketlerin atılmasına yol açar.
- 🛡️ Güvenlik Duvarı ve Hız Sınırlamaları (Rate Limiting): Güvenlik cihazları, anormal ICMP veya UDP trafiğini DoS saldırısı olarak sınıflandırıp paketleri kasten yok edebilir.
- 📡 İstemci Tarafı Wi-Fi ve ISP Sorunları: Çoğu paket kaybı veri merkezinden değil, istemcinin kullandığı yerel kablosuz ağ sinyal zayıflığından veya yerel telekom sağlayıcısının ara omurga santrallerinden kaynaklanır.
⚖️ 5. Latency, Jitter ve Packet Loss Arasındaki Farklar
Ağ mühendisliğinde bu üç metrik birbiriyle bağlantılı olsa da tamamen farklı ağ anomalilerini temsil eder. Karşılaştırma tablosu ile farkları netleştirelim:
| Metrik | Tanım | Ölçüm Birimi | Temel Neden | Etkilenen Protokoller |
|---|---|---|---|---|
| Latency (Gecikme) | Paketin hedefe gidip gelme süresi (RTT) | Milisaniye (ms) | Fiziksel mesafe, hop sayısı, donanım işleme | Tüm ağ trafiği (TCP/UDP/ICMP) |
| Jitter (Dalgalanma) | Gecikme süresinin ardışık paketlerdeki sapması | Milisaniye (ms) | Ağ tıkanıklığı, bufferbloat, rota değişimi | VoIP, Canlı Yayın, Çevrim İçi Oyunlar |
| Packet Loss (Kayıp) | Hedefe ulaşamadan düşen paketlerin oranı | Yüzde (%) | Bant genişliği doygunluğu, CRC hatası, firewall | TCP veri akışı (hız çökmesi), UDP (veri kaybı) |
Ağ performansını yalnızca anlık ping ile değerlendirmek yetersizdir; kararlı bir altyapıda VDS Network Latency değerinin stabil kalması, paket kaybının %0 seviyesinde tutulmasıyla doğrudan ilişkilidir. Örneğin 15 ms gecikmeye sahip ancak %8 paket kaybı yaşayan bir VDS sunucu; 45 ms gecikmeli fakat %0 paket kayıplı ve stabil bir sunucudan çok daha kötü bir web ve API performansı sunacaktır.
🔍 6. VDS Network Latency Sorunları ve Yüksek Ping Nedenleri
Bir VDS sunucuda beklenmedik ping artışları meydana geldiğinde, sorunun kaynağını adım adım izole etmek gerekir. Yüksek gecikmeye yol açan başlıca senaryolar:
- Coğrafi Konum ve Veri Merkezi Mesafesi: Türkiye’deki kullanıcılara hizmet veren bir VDS’in Amerika veya Asya lokasyonunda barındırılması, doğrudan 120-220 ms taban gecikme ekler.
- Kötü Routing ve Sub-Optimal Peering: İnternet servis sağlayıcınızın trafiği en kısa doğrudan rota yerine başka ülkeler üzerinden dolaştırarak (örneğin İstanbul’dan Ankara’ya giden trafiğin Frankfurt üzerinden dönmesi) hedefe ulaştırmasıdır.
- Sunucu İçi CPU ve Kernel Kaynak Tüketimi: Çekirdeğin ağ kesmelerini (softirq) işleyemeyecek kadar aşırı CPU yükü altında olması paketlerin ağ soket kuyruğunda beklemesine yol açar. Bu durumlarda VDS Performans Analizi ve Çözümleri rehberimizdeki işlemci kontrolleri uygulanmalıdır.
- Aşırı Bant Genişliği Tüketimi (Doygunluk): Sunucudaki bir yedekleme sürecinin port kapasitesini tamamen doldurması, yeni giren paketlerin gecikmeli aktarılmasına sebep olur.
- IPv4 NAT Yükü ve Yetersizliği: Aşırı NAT katmanları gecikmeyi artırabilir. Modern ağ standartlarında doğrudan yönlendirilebilir adresler sunan VDS IPv6 Kullanımı ile ara NAT dönüştürme yükleri bertaraf edilebilir.
🐧 7. Linux Üzerinde VDS Network Latency ve MTR Testleri
Linux işletim sistemi çalıştıran bir VDS sunucuda ağ gecikmesini ve paket kaybını analiz etmek için en yetkin araçlar ping ve mtr (My Traceroute) programlarıdır.
Temel ICMP ping testi ile ortalama gecikme ve standart sapmayı (mdev/jitter) tespit etmek için şu komut kullanılır:
# Hedefe 10 adet paket gönderip istatistikleri yazdırın
ping -c 10 1.1.1.1
Çıktının altındaki rtt min/avg/max/mdev satırındaki mdev (mean deviation) değeri doğrudan bağlantının jitter seviyesini gösterir.
MTR aracı, traceroute ve ping komutlarının güçlerini birleştiren en kapsamlı ağ teşhis yazılımıdır. Rota üzerindeki her yönlendiriciyi sürekli sorgulayarak hangi noktada gecikme veya paket kaybı başladığını net olarak gösterir:
# MTR aracını paket yöneticisiyle kurun
sudo apt install mtr-tiny   # Ubuntu/Debian
sudo dnf install mtr        # RHEL/AlmaLinux/Rocky

# 50 paket göndererek rapor modunda test yapın
mtr -rwz -c 50 1.1.1.1🪟 8. Windows Üzerinde Traceroute ve Ping Analizi
Windows istemci bilgisayarınızdan VDS sunucunuza veya Windows VDS içerisinden dış dünyaya giden bağlantıları test etmek için Komut İstemi (CMD) veya PowerShell kullanılır.
Windows’ta belirli sayıda paketle ping atmak için -n parametresi kullanılır:
# 10 paketlik ping testi
ping -n 10 vds_ip_adresiniz
Hedefe ulaşan güzergahtaki hop noktalarını görmek için tracert komutu çalıştırılır. DNS çözümlemesini atlayıp test süresini hızlandırmak için -d parametresi önerilir:
# IP çözümlemesi olmadan hızlı traceroute
tracert -d vds_ip_adresiniz
Windows ortamında ping ile tracert işlevlerini bir araya getiren güçlü bir diğer araç pathping komutudur:
# Rota boyunca her düğümde 50 sorgu yaparak paket kaybını hesaplar
pathping -n -q 50 vds_ip_adresiniz🚀 9. iperf3 ile Ağ Performansı ve Bant Genişliği Testi
Ping ve MTR ICMP katmanında çalışırken, gerçek uygulama veri aktarımını ve VDS Network Latency üzerindeki TCP throughput ile UDP kayıp oranlarını ölçmek için endüstri standardı araç iperf3‘tür.
iperf3 iki taraflı çalışan bir istemci-sunucu (client-server) mimarisidir. Testi gerçekleştirebilmek için bir sistemde dinleme modu başlatılır, diğer sistemden ise test trafiği gönderilir.
1. Sunucu Tarafı (VDS Üzerinde):
# iperf3 sunucu modunu 5201 portunda başlatın
iperf3 -s
2. İstemci Tarafı (Lokal Bilgisayar veya İkinci Sunucuda):
# 4 paralel TCP akışı ile 10 saniyelik bant genişliği ve gecikme testi
iperf3 -c sunucu_ip_adresi -t 10 -P 4
3. UDP ile Gerçek Zamanlı Jitter ve Paket Kaybı Testi:
# 50 Mbps hedef hızda UDP jitter ve loss ölçümü
iperf3 -c sunucu_ip_adresi -u -b 50M -t 10🏢 10. Veri Merkezi, Routing ve Peering Etkisi
Bir VDS sunucunun ağ gecikmesini belirleyen en kritik unsur, sunucunun barındırıldığı veri merkezinin taşıyıcı bağımsız (carrier-neutral) bağlantı kapasitesi ve sahip olduğu BGP (Border Gateway Protocol) peering anlaşmalarıdır.
Doğrudan operatör bağlantılarının VDS Network Latency sürelerine etkileri:
- 🌐 Yerel İnternet Değişim Noktaları (IXP): Sunucunuzun bulunduğu veri merkezinin Türkiye’deki ana operatörlerle (Türk Telekom, Turkcell Superonline, Vodafone) doğrudan peering bağlantısı varsa, kullanıcı trafiği yurt dışına çıkmadan doğrudan yerel santraller üzerinden aktarılır. Bu sayede yurt içi ping süreleri 2-8 ms seviyelerine iner.
- 🌍 Tier 1 Uluslararası Taşıyıcılar: Yurt dışı kullanıcılarına hizmet veriliyorsa Telia (Arelion), Lumen (CenturyLink) veya Cogent gibi birinci seviye operatörlerle doğrudan hatların bulunması, kıtalar arası rotalama hop sayısını en aza indirir.
- 🏢 Fiziksel Donanım ve Switch Altyapısı: Veri merkezinde kullanılan 10G/40G/100G omurga switch’lerinin port kuyruk yönetimi donanımsal gecikmeyi mikro saniye seviyesinde tutar. Fiziksel kablolama ve donanım müdahalelerinde Remote Hands Veri Merkezi Desteği profesyonelliği büyük önem taşır.
⚙️ 11. Düşük VDS Network Latency İçin Optimizasyon Önerileri
VDS sunucunuzda ağ gecikmesini en aza indirmek ve paket kaybını önlemek için uygulayabileceğiniz kanıtlanmış sistem optimizasyonları:
- 📍 Hedef Kitlenize En Yakın Lokasyonu Seçin: Ziyaretçileriniz Türkiye ağırlıklıysa Türkiye lokasyonlu VDS tercih edin.
- 🚀 TCP BBR Tıkanıklık Kontrol Algoritmasını Etkinleştirin: Linux çekirdeğinde varsayılan geleneksel CUBIC algoritması yerine Google tarafından geliştirilen BBR (Bottleneck Bandwidth and RTT) algoritmasına geçiş yapın. BBR, paket kaybını doğrudan tıkanıklık olarak yorumlamaz ve gecikmeyi minimize eder:
# /etc/sysctl.conf dosyasına ekleyin
net.core.default_qdisc = fq
net.ipv4.tcp_congestion_control = bbr - 💾 Ağ Soket Arabelleklerini (Socket Buffers) Optimize Edin: Yüksek trafik alan sunucularda çekirdek ağ arabellek sınırlarını genişleterek kuyruk taşmalarını önleyin:
net.core.rmem_max = 16777216
net.core.wmem_max = 16777216
net.ipv4.tcp_rmem = 4096 87380 16777216
net.ipv4.tcp_wmem = 4096 65536 16777216 - ⚡ TCP Fast Open (TFO) Kullanın: Tekrarlayan istemcilerde el sıkışma (handshake) gecikmesini ortadan kaldırmak için TCP Fast Open desteğini devreye alın (
net.ipv4.tcp_fastopen = 3). - 🔍 DNS Çözümleme Sürelerini Kısaltın: Uygulamanızın dış API’lere erişiminde gecikmeyi azaltmak için yerel bir DNS önbellek servisi (systemd-resolved veya dnsmasq) kullanın.
Ağ altyapınızı güçlendirmek ve en düşük gecikmeyle kesintisiz yayın yapmak için kurumsal yedekli hatlara sahip AydınCloud VDS Sunucu çözümlerimizi inceleyebilirsiniz.
sysctl net.ipv4.tcp_congestion_control komutunu çalıştırabilir ve çıktının bbr olduğunu teyit edebilirsiniz.❓ 12. Sık Sorulan Sorular
1. İdeal bir VDS Network Latency (ping) değeri kaç olmalıdır?
Evrensel tek bir ideal değer yoktur; coğrafi mesafeye bağlıdır. Türkiye içi aynı şehir veya komşu şehirler arası bağlantılarda 2-15 ms, Türkiye genelinde 15-35 ms, Türkiye ile Batı Avrupa (Frankfurt/Amsterdam) arasında ise 35-50 ms arası değerler mükemmel kabul edilir.
2. 1 Gbps port hızına sahip VDS aldım, ping neden düşmedi?
Bant genişliği (1 Gbps) birim zamanda taşınabilecek veri hacmini belirtir, gecikmeyi (ping) değil. Gecikme; fiziksel kablo mesafesi, fiber kalitesi ve ara yönlendirici hızlarıyla belirlenir. Bant genişliğiniz yetersiz olup kuyrukta bekleme olmadıkça port hızını artırmak ping süresini düşürmez.
3. Traceroute çıktısında bazı satırlarda ‘Request timed out’ veya ‘*’ çıkması paket kaybı mıdır?
Hayır. İnternet omurgasındaki birçok kurumsal yönlendirici güvenlik politikası gereği ICMP TTL Expired paketlerine yanıt vermez veya ICMP isteklerini sınırlandırır. Eğer sonraki düğümlerde ve hedef sunucuda ping yanıtı eksiksiz geliyorsa ortada gerçek bir paket kaybı yoktur.
4. Jitter oyunlarda ve canlı yayınlarda neden yüksek pingden daha zararlıdır?
Sabit 50 ms ping alan bir oyuncu oyun mekaniklerine kolayca adapte olabilir. Ancak jitter yüksekse (örneğin ping anlık olarak 20 ms’den 180 ms’ye fırlayıp geri iniyorsa), istemci ile sunucu arasındaki zaman senkronizasyonu bozulur ve animasyonlarda geri sarma (rubberbanding) ve mermi kayıt sorunları oluşur.
5. Evimdeki internetten sunucuma ping yüksek çıkıyor, sorun VDS’te midir?
Her zaman değil. İlk olarak MTR veya pathping çalıştırarak gecikmenin nerede arttığını tespit edin. Evinizdeki Wi-Fi zayıflığı, yerel ISP santral yoğunluğu veya operatörünüzün yurt içi ara bağlantıları da yüksek gecikmenin asıl sebebi olabilir.
6. Linux BBR optimizasyonu ağ gecikmesini gerçekten düşürür mü?
Evet. BBR, geleneksel kayıp tabanlı tıkanıklık kontrolü yerine darboğaz bant genişliğini ve RTT süresini modelleyerek çalışır. Özellikle hafif paket kaybı yaşanan hatlarda TCP throughput hızını korurken kuyruk gecikmesini (bufferbloat) minimuma indirir.
7. VDS sunucuda UDP performansı nasıl test edilir?
En sağlıklı yöntem sunucu ve istemci üzerinde iperf3 aracını -u bayrağı ile çalıştırmaktır. iperf3, iletilen UDP paketlerinin hedefe varışındaki jitter süresini milisaniye cinsinden ve kayıp yüzdesini anlık olarak raporlar.