Linux Conntrack Nedir? Connection Tracking Tablosu ve VDS Ağ Performansı
Yüksek trafikli web uygulamaları, mikrosaniyelik işlem yapan ters proxy sistemleri ve anlık binlerce oyuncunun bağlandığı oyun altyapılarında en beklenmedik ağ kilitlenmelerinden biri Linux çekirdeğinin bağlantı takip tablosunun dolmasıdır. Sunucunun CPU ve RAM kullanımı gayet normal görünürken, yeni gelen TCP ve UDP paketlerinin aniden düşürülmesi (packet drop) sistem yöneticilerini çaresiz bırakabilir. Bu kritik ağ dar boğazının merkezinde yer alan Linux Conntrack (Connection Tracking) mimarisi, gelen ve giden tüm ağ akışlarını bellekte tutarak durum bilgisi filtrelemeyi (stateful firewall) ve NAT operasyonlarını mümkün kılan çekirdek bileşenidir.
Bu kapsamlı rehberde, Linux Netfilter alt sisteminin kalbi olan Conntrack tablosunun çalışma prensiplerini, nf_conntrack_max ve hashsize mimarisini, conntrack komut satırı araçlarını, bellek tüketim hesaplamalarını ve VDS sunucularda ağ performansını maksimize eden çekirdek ayarlarını en ince teknik ayrıntısına kadar ele alacağız.
🌐 1. Linux Conntrack Nedir?
Linux Conntrack (kısaca nf_conntrack), Linux çekirdeğinin Netfilter yığını içerisinde çalışan ve ağ arayüzlerinden geçen tüm iki yönlü (bidirectional) bağlantıların durumunu kayıt altında tutan durum bilgili (stateful) bağlantı takip mekanizmasıdır.
Geleneksel durumsuz (stateless) paket filtreleyiciler her ağ paketini birbirinden bağımsız birer veri birimi olarak inceler ve sadece kaynak/hedef IP ile port numaralarına bakar. Durumsuz bir yapıda, sunucudan çıkan bir isteğe dışarıdan dönen cevabın içeri alınabilmesi için güvenlik duvarında tüm yüksek portların (ephemeral ports) dışarıya kontrolsüz biçimde açılması gerekirdi. Bu durum çok ciddi bir güvenlik açığı yaratır.
Buna karşılık durum bilgili bir güvenlik duvarı veya NAT yönlendiricisi, bir paketin daha önce başlatılmış meşru bir oturumun parçası olup olmadığını bilmek zorundadır. İşte Conntrack, çekirdek seviyesinde tuttuğu dinamik bir karma tablo (hash table) sayesinde her bir ağ oturumunu haritalandırır. Böylece güvenlik duvarınız, yalnızca sizin başlattığınız bağlantıların dönüş paketlerini güvenle içeri alabilir.
lsmod | grep nf_conntrackEğer modül yüklüyse, çekirdek tüm IPv4 ve IPv6 paketlerini PREROUTING aşamasında yakalayarak conntrack akışına dahil eder.
🧠 2. Connection Tracking Nasıl Çalışır?
Linux çekirdeğine bir paket ulaştığında, Conntrack bu paketin ait olduğu bağlantıyı temsil eden benzersiz bir kimlik (tuple) üretir. Bir tuple; kaynak IP, hedef IP, protokol numarası, kaynak port ve hedef porttan oluşan 5’li bir kombinasyondur (5-tuple). Çekirdek, bu paketin dönüş yönündeki (reply direction) eşleniğini de otomatik olarak hesaplayarak iki yönlü bir akış nesnesi oluşturur.
Netfilter paket işleme mimarisinde Conntrack iki kritik kancada (hook) devreye girer:
- PREROUTING / OUTPUT Kancası: Gelen paketler yönlendirme kararı verilmeden hemen önce Conntrack motoruna iletilir. Burada paket mevcut bir oturumla eşleştirilir veya yeni bir oturum adayı olarak işaretlenir.
- POSTROUTING / LOCAL_IN Kancası: Paket güvenlik duvarı kurallarından ve yönlendirmeden başarıyla geçtikten sonra ‘confirm’ aşamasına gelir. Bağlantı bu aşamada resmi olarak global Conntrack karma tablosuna yazılır.
Bağlantı takibi sırasında paketler çekirdek tarafından dört temel duruma (state) ayrılır:
- NEW: İki yönlü bir akışın ilk paketidir. Örneğin istemcinin web sunucusuna gönderdiği ilk TCP SYN paketi Conntrack için ‘NEW’ durumundadır.
- ESTABLISHED: Karşı taraftan geçerli bir yanıt paketi alındığı andan itibaren bağlantı bu duruma geçer. TCP üçlü el sıkışması (three-way handshake) tamamlandığında oturum aktif bir akışa dönüşür.
- RELATED: Mevcut bir bağlantıyla ilişkili olan ancak yeni bir port üzerinden açılan ikincil bağlantılardır. Örneğin FTP veri kanalları, SIP/VoIP medya akışları veya ICMP hata mesajları (Destination Unreachable / Time Exceeded) tipik birer RELATED bağlantıdır.
- INVALID: Bilinen hiçbir akışa ait olmayan, TCP bayrak dizilimi bozuk olan veya sıra dışı zaman aşımına uğramış şüpheli paketlerdir. Modern güvenlik duvarları genellikle bu paketleri anında düşürür (DROP).
TCP protokolü özelinde Conntrack, yalnızca paket durumunu değil, aynı zamanda TCP durum makinesini (TCP State Machine) de adım adım izler. Bağlantı SYN_SENT, SYN_RECV, ESTABLISHED, FIN_WAIT, CLOSE_WAIT, LAST_ACK ve TIME_WAIT aşamalarından geçerken Conntrack her durum için farklı bir zaman aşımı sayacı çalıştırır.
🔥 3. Netfilter, Conntrack ve nftables İlişkisi
Modern Linux ağ mimarisinde Netfilter, çekirdek seviyesindeki paket işleme kancalarını (hooks) sağlayan genel çatıdır. Conntrack ise bu kancaların üzerine oturan bir durum motorudur. Güvenlik duvarı kurallarımızı yönettiğimiz Linux nftables güvenlik rehberi içeriğimizde sıklıkla kullandığımız ct state kuralı, doğrudan bu Conntrack motorundan gelen durum etiketlerini okur.
Örneğin nftables üzerinde yazdığınız şu basit kural:
# nftables ile durum bilgili paket kabul kuralı:
nft add rule inet filter input ct state established,related accept
Bu kural, çekirdeğin Conntrack tablosuna bakarak ‘bu paket daha önce izin verilmiş bir giden bağlantının yanıtı mı?’ sorusunu sormasını sağlar. Eğer yanıt evetse, paket karmaşık filtreleme zincirlerine girmeden mikro saniyeler içinde kabul edilir. Bu durum kural tablosundaki yüzlerce satırın tek tek taranmasını engelleyerek işlemci (CPU) yükünü dramatik ölçüde azaltır.
ct state established,related accept kuralını daima INPUT ve FORWARD zincirlerinizin en başına yerleştirin. Sunucunuza gelen paketlerin %95’ten fazlası zaten kurulmuş olan oturumlara aittir. Bu kural en üstte olduğunda, paketler diğer filtreleme zincirlerine girmeden doğrudan işlenir.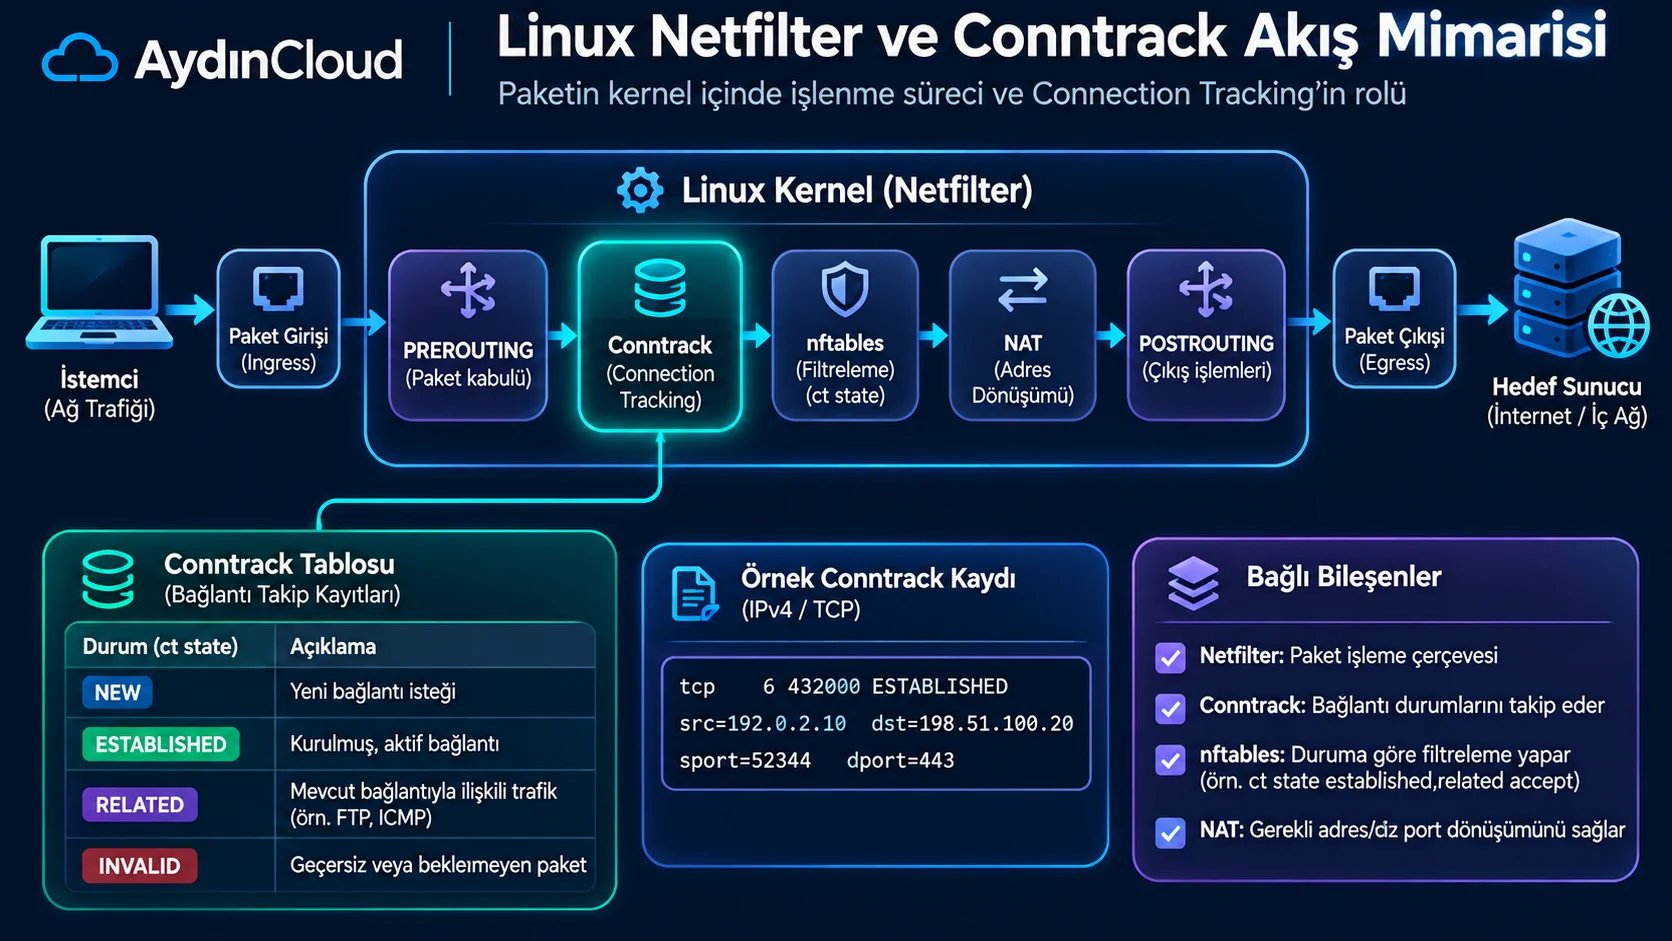
📊 4. Conntrack Tablosu Nasıl Görüntülenir?
Linux sistemlerde Conntrack tablosunun boyutunu ve anlık durumunu incelemek için sanal dosya sistemi olan /proc/sys/net/netfilter/ hiyerarşisi kullanılır:
# Anlık olarak takip edilen aktif bağlantı sayısı:
cat /proc/sys/net/netfilter/nf_conntrack_count

# Çekirdeğin izin verdiği maksimum bağlantı tavanı:
cat /proc/sys/net/netfilter/nf_conntrack_max

# Conntrack tablosunun anlık doluluk oranını sysctl ile sorgulama:
sysctl net.netfilter.nf_conntrack_count
sysctl net.netfilter.nf_conntrack_max
Ham tablo girdilerini doğrudan incelemek isterseniz, /proc/net/nf_conntrack dosyasını okuyabilirsiniz. Bu dosya canlı hafızadaki tüm akışları metin formatında döker:
# Ham conntrack tablosundan ilk 5 kaydı görüntüleme:
head -n 5 /proc/net/nf_conntrack
Çıktıdaki her bir satır; protokol türünü (ipv4 tcp), kalan zaman aşımı süresini, orijinal yönün kaynak ve hedef IP/port bilgilerini, dönüş yönünün bilgilerini ve bağlantı bayraklarını (örneğin [ASSURED]) gösterir.
nf_conntrack_count değerini netstat veya ss çıktısındaki aktif TCP soketleriyle birebir aynı sanmaktır. Conntrack tablosu; kapanmış ancak TIME_WAIT durumunda bekleyen TCP oturumlarını, durumsuz UDP sorgularını (DNS, NTP) ve NAT yönlendirmelerini de barındırır. Bu nedenle conntrack sayısı soket sayısından daima çok daha yüksektir.🔍 5. conntrack -L ve conntrack -S Komutları
Gelişmiş analizler için kullanıcı alanında (user space) çalışan conntrack-tools paketi kullanılır. Bu araç, canlı bağlantı tablosunu filtrelemeyi, anlık akışları silmeyi ve çekirdek seviyesinde performans istatistiği almayı sağlar.
# Debian / Ubuntu sistemlerde aracın kurulumu:
sudo apt-get update && sudo apt-get install conntrack -y

# RHEL / AlmaLinux / Rocky Linux üzerinde kurulum:
sudo dnf install conntrack-tools -y
Kurulum sonrasında aşağıdaki temel komutlarla tabloyu canlı olarak analiz edebilirsiniz:
# 1. Anlık toplam bağlantı sayısını hızlıca yazdırma (-C: Count):
conntrack -C

# 2. Conntrack motorunun hata, isabet ve düşürme istatistikleri (-S: Stats):
conntrack -S

# 3. Canlı tablodaki tüm TCP akışlarını listeleme (-L: List):
conntrack -L -p tcp

# 4. Belirli bir hedef IP adresine ait akışları filtreleme:
conntrack -L -d 192.168.1.100

# 5. Tabloyu en çok dolduran kaynak IP adreslerini sayarak sıralama:
awk '{print $5}' /proc/net/nf_conntrack | cut -d= -f2 | sort | uniq -c | sort -nr | head -n 10
conntrack -S çıktısındaki drop ve early_drop sayaçları hayati öneme sahiptir. Eğer bu sayaçlar sıfırdan büyükse, sunucunuz bağlantı sınırına dayanmış ve meşru paketleri çöpe atıyor demektir. insert_failed sayacı ise hash tablosundaki kilitlenmeler veya aşırı yoğunluk nedeniyle tabloya yeni kayıt eklenemediğini gösterir.
| Protokol Türü | Bağlantı Kurulumu | Varsayılan Conntrack Davranışı | Varsayılan Timeout | Tipik Riskler |
|---|---|---|---|---|
| TCP (Web/Veritabanı) | Three-way Handshake (SYN, ACK) | SYN_SENT, ESTABLISHED, TIME_WAIT durumları tam izlenir | ESTABLISHED: 5 gün (432000s) / Kısaltılmalı | TIME_WAIT birikmesi, tablo taşması |
| UDP (DNS/Oyun/VPN) | Durumsuz (Handshake yok) | İlk paket NEW sayılır, yanıt gelince sanal ASSURED atanır | STREAM: 180s / UNREPLIED: 30s | UDP Flood sırasında tablonun saniyeler içinde dolması |
| ICMP (Ping/Trace) | Oturum kavramı yok | Echo Request ve Echo Reply eşleştirilir | TIMEOUT: 30s | ICMP Sweep taramalarında gereksiz tablo şişmesi |
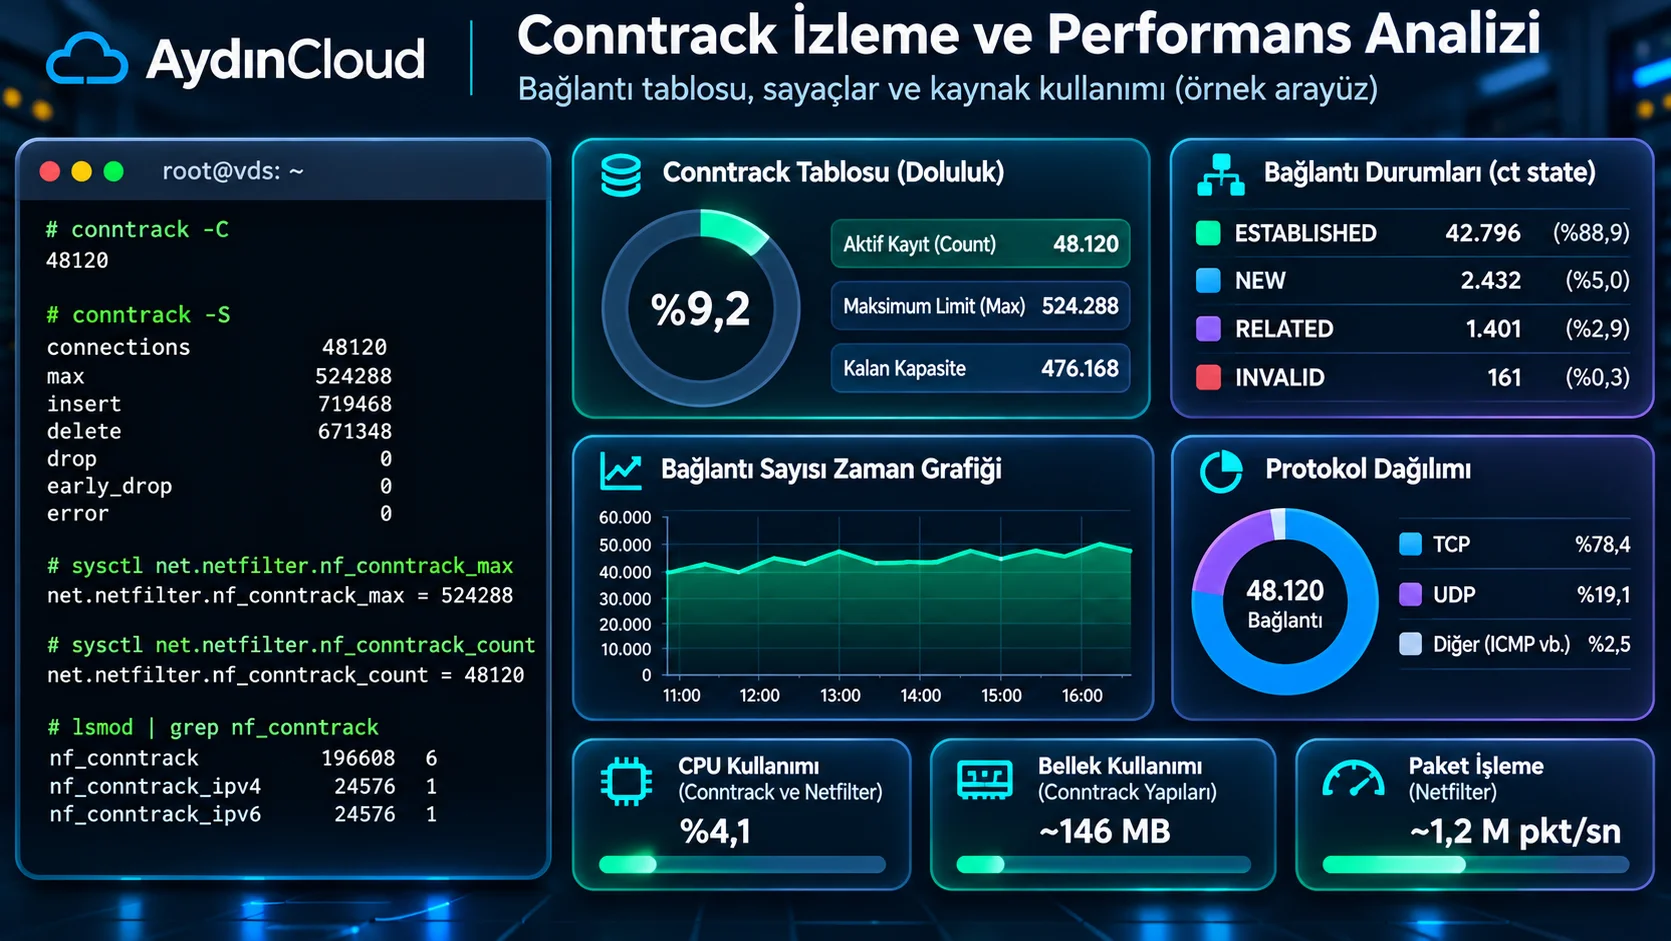
⚙️ 6. nf_conntrack_max ve Bağlantı Limitleri
nf_conntrack_max parametresi, Linux çekirdeğinin aynı anda takip edebileceği maksimum bağlantı girdisi sayısını belirler. Çekirdek açılışında bu değer sunucunun toplam fiziksel RAM kapasitesine göre otomatik hesaplanır (genellikle 64-bit mimarilerde RAM / 16384 oranında). Örneğin 8 GB RAM bulunan bir sunucuda varsayılan tavan genellikle 262.144 bağlantı civarındadır.
Ancak yüksek eşzamanlı istek alan VDS sunucularda, yoğun mikroservis ağlarında veya ters proxy (Reverse Proxy) makinelerinde varsayılan değerler hızla yetersiz kalabilir. Çekirdek parametrelerini kalıcı olarak yapılandırmak için Linux Sysctl rehberi ilkelerine uygun biçimde /etc/sysctl.d/ altında özel bir dosya oluşturulur:
# 1. Conntrack için özel sysctl dosyası oluşturun:
sudo nano /etc/sysctl.d/99-conntrack.conf

# 2. Aşağıdaki optimize edilmiş değerleri ekleyin:
net.netfilter.nf_conntrack_max = 524288
net.netfilter.nf_conntrack_tcp_timeout_established = 86400
net.netfilter.nf_conntrack_tcp_timeout_time_wait = 30
net.netfilter.nf_conntrack_tcp_timeout_close_wait = 60
net.netfilter.nf_conntrack_tcp_timeout_fin_wait = 30
net.netfilter.nf_conntrack_generic_timeout = 120

# 3. Değişiklikleri anında yürürlüğe alın:
sudo sysctl --system
Yukarıdaki yapılandırmada nf_conntrack_tcp_timeout_established değerinin 5 günden 1 güne (86400 saniye) indirilmesi, özellikle kapanmayan hayalet bağlantıların bellekte günlerce yer kaplamasını önler ve tablo kapasitesini %40 ila %60 oranında ferahlatır.
🔗 7. NAT ve TCP/UDP Bağlantı Takibi
Ağ Adresi Çevirisi (Network Address Translation – NAT), modern sunucu ağlarının, Docker konteyner köprülerinin ve sanallaştırma mimarilerinin vazgeçilmezidir. Bir sanal sunucu private IP (örneğin 10.0.0.2) üzerinden dış dünyaya paket gönderdiğinde, host makine bu paketin kaynak adresini kendi public IP’siyle değiştirir (SNAT / MASQUERADE).
Conntrack olmadan NAT yapılması teknik olarak imkansızdır. Çünkü dış sunucudan gelen yanıt paketinin (ACK/DATA), içerideki hangi sanal makinenin hangi yerel portuna iletileceğini yalnızca Conntrack’in tuttuğu çeviri tablosu bilir. Çekirdek, giden paketin 5-tuple bilgisi ile çevrilmiş port bilgisini Conntrack girdisine kaydeder. Yanıt paketi döndüğünde Conntrack tablosuna bakılarak orijinal hedef IP ve porta ters çevrilir (DNAT).
UDP gibi durumsuz protokollerde de aynı mekanizma geçerlidir. Bir istemci DNS sunucusuna UDP üzerinden istek gönderdiğinde, Conntrack geçici bir oturum açar ve yanıt gelene kadar bu oturumu açık tutar. Yanıt geldiğinde akış [ASSURED] olarak işaretlenir ve belirlenen süre (örneğin 30 saniye) sonunda tablodan otomatik olarak temizlenir.
⏱️ 8. Conntrack Timeout ve Hashsize Yönetimi
Birçok sistem yöneticisi tablo dolduğunda yalnızca nf_conntrack_max değerini artırır. Oysa arka plandaki arama tablosunun verimli çalışması için hashsize (karma kova sayısı) değerinin de doğru orantılı büyütülmesi şarttır.
Conntrack tablosu, her bir kovasında (bucket) bağlantı listeleri tutan bir hash tablosudur. İdeal mimaride kova başına ortalama 4 ila 8 bağlantı düşmelidir. Matematiksel bağıntı şu formülle ifade edilir:nf_conntrack_max = hashsize × 8 (veya yüksek performans için hashsize × 4).
Eğer hashsize küçük tutulup (örneğin 16384) sadece max değeri 1 milyona çıkarılırsa, kovaların içindeki bağlı listeler (linked lists) aşırı uzar. Bir paket geldiğinde çekirdek ilgili kovadaki yüzlerce kaydı tek tek dolaşmak zorunda kalır ve CPU kullanımı tavan yapar.
# 1. Aktif hashsize değerini sorgulama:
cat /sys/module/nf_conntrack/parameters/hashsize

# 2. Çalışma anında hashsize değerini 65536 kovaya yükseltme:
echo 65536 | sudo tee /sys/module/nf_conntrack/parameters/hashsize

# 3. Hashsize değerini yeniden başlatmalara karşı kalıcı hale getirme:
echo "options nf_conntrack hashsize=65536" | sudo tee /etc/modprobe.d/nf_conntrack.confstruct nf_conn) çekirdeğin ayrılmamış (unswappable) RAM alanından yaklaşık 320 bayt tüketir. Buna ek olarak hash kovaları da bellek harcar. Örneğin 1.000.000 bağlantılık devasa bir tablo yaklaşık 320 MB saf çekirdek RAM’i kilitler. Bellek tüketimini canlı izlemek için:slabtop -s c | grep nf_conntrack komutunu çalıştırabilirsiniz.🚨 9. Conntrack Table Full Hatası ve Çözümü
Sunucunuzda anlık bir trafik patlaması, SYN flood saldırısı veya yanlış yapılandırılmış bir yük dengeleyici bulunduğunda dmesg loglarında şu kritik hata satırı belirir:
# Kernel dmesg logunda tablo taşması uyarısı:
dmesg -T | grep -i conntrack
# Çıktı: [Tue Nov 10 14:22:01 2026] nf_conntrack: table full, dropping packet
Bu hata belirdiği anda Linux çekirdeği yeni gelen HİÇBİR bağlantıyı kabul edemez ve tüm yeni SYN paketlerini sessizce düşürür (silent drop). Sunucunuz dışarıdan bakıldığında tamamen çökmüş veya yanıt vermiyor gibi görünür. Bu acil durumla karşılaştığınızda izlenmesi gereken adımlar şunlardır:
- 1. Anlık Tavanı Artırın:
sysctl -w net.netfilter.nf_conntrack_max=524288komutuyla limiti anında yükseltin. - 2. Hashsize Değerini Büyütün:
echo 65536 > /sys/module/nf_conntrack/parameters/hashsizeile hash kovalarını genişleterek arama süresini normalize edin. - 3. Zaman Aşımlarını Kısaltın: Varsayılan olarak 5 gün (432.000 saniye) olan
tcp_timeout_establisheddeğerini hızla düşürerek ölü bağlantıların tablodan otomatik düşmesini sağlayın. - 4. Tabloyu Dolduran Kaynakları Tespit Edin:
conntrack -L | awk '{print $5}' | sort | uniq -c | sort -nr | head -n 10ile en çok akış açan IP adreslerini listeleyin ve güvenlik duvarı seviyesinde engelleyin.
conntrack -F (Flush) komutunu önerir. Bu komut çekirdekteki tüm bağlantı kayıtlarını bir anda siler. Ancak bu işlem, o anda devam eden tüm aktif SSH oturumlarının, veritabanı sorgularının ve canlı web soketlerinin anında kopmasına yol açar! Mecbur kalmadıkça flush çalıştırmayınız.🛡️ 10. VDS Sunucularda Conntrack ve Firewall Optimizasyonu
Sanal sunucularda (VDS) işlemci ve ağ gecikmelerini minimize etmek için Conntrack yapılandırmasını iş yükünüze göre uyarlamanız gerekir. Ağ gecikmelerinin analizinde VDS Network Latency rehberi içeriğimizdeki ölçüm metotlarını Conntrack optimizasyonlarıyla birleştirmek en doğru yaklaşımdır.
Özellikle yüksek paket trafiğine sahip DNS, NTP veya saf önbellek (varnish/memcached) sunucularında, güvenli iç ağ trafiğini Conntrack takibinden muaf tutmak (NOTRACK / raw table) CPU üzerindeki devasa yükü kaldırır:
# nftables ile yerel loopback veya güvenli trafiği takipten muaf tutma (NOTRACK):
nft add table inet raw
nft add chain inet raw prerouting '{ type filter hook prerouting priority raw; }'
nft add rule inet raw prerouting iifname "lo" notrack
nft add rule inet raw prerouting ip saddr 10.0.0.0/8 notrack
Çok çekirdekli sistemlerde paket işleme yükünün tek bir CPU çekirdeğine yığılmasını önlemek adına, donanım seviyesinde KVM vCPU Pinning rehberi adımlarını uygulayarak ağ kesmelerini (network IRQ) izole çekirdeklere atamak gecikmeyi sıfıra yaklaştırır. Ayrıca RPS (Receive Packet Steering) aktif edilerek çekirdek paket işleme yükü tüm vCPU’lara homojen olarak dağıtılabilir.
❓ 11. Sık Sorulan Sorular
1. Conntrack tablosu dolduğunda sunucu yeniden başlatılmalı mı?
Hayır. Sunucuyu yeniden başlatmak servis kesintisine yol açar ve tablo kısa süre sonra tekrar dolabilir. Bunun yerine sysctl -w net.netfilter.nf_conntrack_max ile tavanı yükseltmek, hashsize kovalarını büyütmek ve gereksiz uzun timeout sürelerini düşürmek bağlantı akışını anında normale döndürür.
2. Conntrack tablosu neden ss/netstat soket sayısından daha fazladır?
Çünkü Conntrack yalnızca çalışan süreçlerin aktif dinlediği soketleri değil; yakın zamanda kapanmış ve TIME_WAIT durumunda bekleyen TCP bağlantılarını, DNS/NTP gibi tek yönlü sorguları ve NAT yönlendirmelerini de zaman aşımı dolana kadar bellekte saklar. Bu nedenle conntrack kayıt sayısı aktif soketlerin daima birkaç katı büyüklüğündedir.
3. Durumsuz (Stateless) firewall kullanılırsa Conntrack tamamen kapatılabilir mi?
Eğer sunucunuz NAT yapmıyorsa, yönlendirme (routing) görevi görmüyorsa ve nftables kurallarınızda hiçbir ct state kuralı bulunmuyorsa, conntrack modülü yüklenmeyebilir (modprobe -r nf_conntrack). Ancak modern güvenlik mimarilerinde durum bilgili filtreleme vazgeçilmez olduğundan conntrack’i kapatmak yerine optimize etmek önerilir.
4. Büyük ölçekli ağ projelerinde VDS mi yoksa Dedicated Sunucu mu tercih edilmeli?
Saniyede yüz binlerce eşzamanlı bağlantı açılan devasa CDN, ters proxy veya yük dengeleyici projelerinde, doğrudan donanımsal ağ kartı kuyruklarını (RSS/RPS/SR-IOV) ve 10G/40G fiziksel portlarını yönetebileceğiniz Dedicated Sunucu rehberi donanım modelleri tercih edilmelidir.
🏢 12. Sonuç ve AydınCloud VDS Çözümleri
Linux Conntrack mimarisi, doğru ayarlandığında kurumsal VDS sunucularında yüksek güvenlik, sıfır paket kaybı ve mikro saniyelik yanıt süreleri sağlayan en temel çekirdek katmanıdır. Bağlantı limitlerini, hashsize oranlarını ve timeout sürelerini iş yükünüze uygun olarak optimize etmek, ağ tablosu kilitlenmelerini tamamen tarihe gömer.
AydınCloud olarak sunduğumuz yüksek performanslı AydınCloud VDS Sunucu altyapısında, optimize edilmiş Linux çekirdek desteği, donanım garantili saf KVM sanallaştırması ve kesintisiz 1 Gbps omurga ile projelerinize maksimum ağ stabilitesi sağlıyoruz.
Yüksek Bağlantı Kapasiteli Kurumsal VDS Sunucular
Ağ tablosu taşmaları ve paket kayıpları yaşamadan, optimize edilmiş Linux çekirdek mimarisi, saf NVMe SSD depolama ve kesintisiz 1 Gbps omurga ile projelerinizi büyütün. AydınCloud güvencesiyle anında kurulum yapın.
AydınCloud VDS Sunucuları Keşfedin →