Linux nftables Nedir? Firewall Kuralları ve Sunucu Güvenliği Rehberi
Modern internet ortamında bir sanal sunucuyu (VDS) veya fiziksel sunucuyu genel ağa (public internet) bağladığınız andan itibaren, saniyeler içinde otomatik botnet taramaları, yetkisiz SSH kaba kuvvet (brute-force) girişimleri ve kötü amaçlı port yoklamaları başlar. Sunucu üzerindeki servisleri ve hassas verileri bu tehditlerden yalıtmanın ilk ve en temel savunma hattı çekirdek (kernel) seviyesinde çalışan güvenilir bir güvenlik duvarıdır. Yirmi yılı aşkın süredir Linux dünyasının standardı olan emektar iptables altyapısının yerini alan modern paket filtreleme çatısı söz konusu olduğunda Linux nftables mimarisini anlamak her sistem yöneticisi ve DevOps mühendisi için kritik bir gerekliliktir.
Netfilter resmi dokümantasyonu tarafından sıfırdan geliştirilen Linux nftables, eski araçların getirdiği kod karmaşasını, performans darboğazlarını ve IPv4/IPv6 ikiliğini ortadan kaldıran birleşik ve yüksek verimli bir sözdizimi sunar. Bu kapsamlı teknik rehberde, Linux nftables mimarisinin temellerinden başlayarak tablo, zincir ve kural hiyerarşisini, Debian ve Ubuntu üzerinde kurulumu, stateful (bağlantı takipli) paket denetimini, gelişmiş IP/port filtreleme kümelerini ve sunucunuzun erişimini kaybetmeden güvenli bir firewall yapılandırmasının tüm aşamalarını derinlemesine inceliyoruz.
🛡️ 1. Linux nftables Nedir ve Nasıl Çalışır?
Linux nftables, Linux çekirdeğinin ağ yığınında (network stack) paket filtreleme ve NAT işlemlerini yürüten modern bir alt sistemdir. Nitekim Linux çekirdeği 3.13 sürümüyle çekirdeğe dahil edilen bu teknoloji, günümüzde kurumsal Linux dağıtımlarında varsayılan güvenlik duvarı standardı haline gelmiştir. Bu nedenle modern sunucu altyapılarında yüksek güvenlik sağlamak isteyen yöneticiler öncelikle bu aracı tercih etmektedir.
Geleneksel güvenlik duvarlarında her kural için ayrı bir çekirdek modülü çağrılır. Bununla birlikte Linux nftables, çekirdek içinde çalışan hafif bir Sanal Makine (pseudo-VM) mantığıyla görev yapar. Örneğin kullanıcının yazdığı kurallar nft aracıyla kompakt bayt kodlarına dönüştürülür ve doğrudan çekirdeğe yüklenir. Dolayısıyla çekirdek, gelen ağ paketlerini minimum CPU döngüsüyle işler ve gecikmeyi önler.
prerouting, input (yerel sisteme gelenler), forward (yönlendirilenler), output (yerel sistemden çıkanlar) ve postrouting kancalarından geçer. nftables bu kancalara doğrudan bağlanarak paketlerin akış yönünü milisaniyeler içinde kontrol eder.⚙️ 2. nftables Mimarisi: Table, Chain ve Rule Kavramları
Eski iptables sisteminde filter, nat ve mangle gibi önceden tanımlanmış sabit tablolar ve zincirler bulunurken; Linux nftables tamamen esnek ve hiyerarşik bir nesne modeline sahiptir. Sistemde hiçbir tablo veya zincir varsayılan olarak var olmaz; yönetici yalnızca ihtiyaç duyduğu yapıları inşa eder:
- 🗂️ Tablolar (Tables): İlgili zincirleri, kuralları, kümeleri (sets) ve durum bilgilerini barındıran en üst düzey kapsayıcıdır. Her tablo belirli bir adres ailesine (address family) aittir:
ip(IPv4),ip6(IPv6),inet(hem IPv4 hem IPv6’yı aynı anda kapsayan hibrit aile),arp,bridgevenetdev. - ⛓️ Zincirler (Chains): Tabloların içinde yer alan ve paketlerin hangi aşamada denetleneceğini belirleyen kural listeleridir. İki türe ayrılır:
— Temel Zincirler (Base Chains): Doğrudan bir Netfilter kancasına (hook) bağlanan, öncelik (priority) ve varsayılan politika (policy: accept veya drop) taşıyan zincirlerdir.
— Düzenli Zincirler (Regular Chains): Hiçbir kancaya bağlı olmayan, diğer zincirlerden atlama (jump/goto) amacıyla çağrılan yardımcı mantıksal bloklardır. - 📜 Kurallar (Rules): Zincirlerin içine sırayla yerleştirilen mantıksal ifadelerdir. Bir veya birden fazla eşleşme kriteri (match criteria) ve bir nihai karardan (verdict statement:
accept,drop,reject,log,jump) oluşur.
iptables), IPv6 için ise tamamen ayrı kurallar (ip6tables) yazmak zorundaydınız. nftables ile gelen inet ailesi sayesinde tek bir tablo altında hem IPv4 hem de IPv6 kurallarını birlikte tanımlayabilir, yönetim karmaşasını ve kural tekrarlarını tamamen ortadan kaldırabilirsiniz.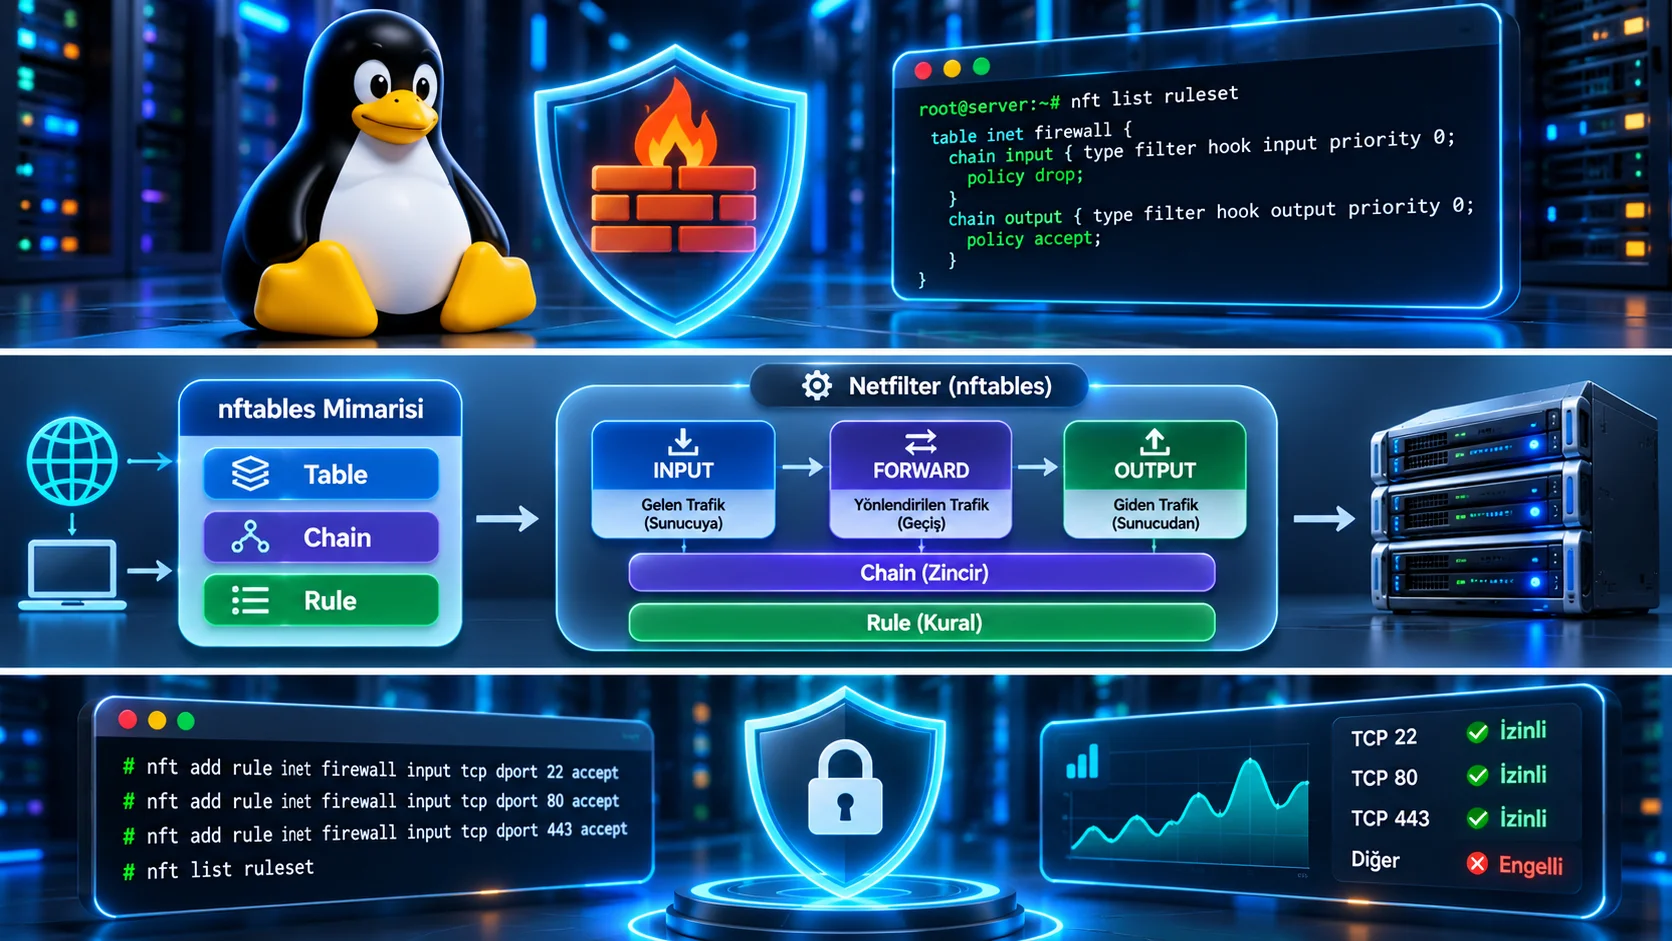
🔄 3. iptables ve nftables Arasındaki Farklar
Birçok sistem yöneticisi uzun yıllardır alıştığı araç setini neden değiştirmesi gerektiğini sorgular. Linux nftables ile iptables arasındaki temel mimari ve operasyonel farklar şu şekildedir:
| Özellik | Geleneksel iptables | Modern Linux nftables |
|---|---|---|
| IPv4 ve IPv6 Desteği | Ayrı ikili dosyalar (iptables / ip6tables) | Tek birleşik ‘inet’ ailesi |
| Kural İşleme Motoru | Monolitik çekirdek uzantıları (match extensions) | Çekirdek içi kompakt Sanal Makine (Bytecode VM) |
| Atomik Kural Güncellemesi | Zayıf; tüm kural seti bellekte silinip yeniden yazılır | Tam atomik (Transaction tabanlı tek işlem) |
| Çoklu Port ve IP Kümeleri | Harici ipset aracı gerektirir | Yerleşik yüksek hızlı Sets (Kümeler) ve Maps |
| Sözdizimi ve Okunabilirlik | Karmaşık bayraklar (-m, -p, –dport, -j) | Doğal dil yapısına yakın temiz sözdizimi |
| Araç Sayısı | iptables, ip6tables, arptables, ebtables | Tek komut satırı aracı: nft |
iptables komutunu çalıştırdığınızda, arka planda aslında iptables-nft çeviri katmanı çalışır. Bu araç eski iptables sözdizimini otomatik olarak nftables kurallarına dönüştürür. Ancak maksimum performans ve gelişmiş özellikler için doğrudan yerel nft komutlarını ve sözdizimini kullanmanız önerilir.📦 4. Debian ve Ubuntu’da nftables Kurulumu
Modern Debian (11 Bullseye, 12 Bookworm) ve Ubuntu (20.04, 22.04, 24.04 LTS) dağıtımlarında Linux nftables paket yöneticisinde hazır olarak bulunur. Kurulum ve sistem servisinin devreye alınması adımları:
# 1. Paket listesini güncelleyin ve nftables paketini kurun
sudo apt update
sudo apt install nftables -y

# 2. Servis durumunu kontrol edin ve başlangıçta otomatik çalışmasını sağlayın
sudo systemctl enable nftables
sudo systemctl start nftables

# 3. Servisin aktif çalıştığını doğrulayın
sudo systemctl status nftables
Eğer sunucunuzda önceden aktif olan ufw (Uncomplicated Firewall) veya klasik iptables-persistent servisi bulunuyorsa, kural çakışmalarını ve beklenmedik engellemeleri önlemek için bu servisleri devre dışı bırakmalısınız:
# UFW aktifse devre dışı bırakın
sudo ufw disable
sudo systemctl stop ufw
sudo systemctl disable ufw
🔐 5. İlk Firewall Kuralları: SSH, HTTP ve HTTPS İzinleri
Bir web sunucusunda en sık ihtiyaç duyulan temel yapılandırma; web trafiğine (Port 80 HTTP ve Port 443 HTTPS) izin vermek ve yönetimsel SSH erişimini (varsayılan Port 22) açık tutmaktır.
1. Mevcut SSH terminal oturumunuzu asla kapatmayın.
2. Kuralları uyguladıktan sonra yan bir terminal sekmesi açarak sunucuya yeni bir SSH bağlantısı kurmayı test edin.
3. Test başarılı olmadan mevcut ana oturumdan çıkış yapmayın.
Komut satırı üzerinden adım adım ilk temel tablo ve zinciri oluşturalım:
# 1. 'inet' ailesinde 'guvenlik_duvari' adında bir tablo oluşturun
sudo nft add table inet guvenlik_duvari

# 2. Gelen trafiği yakalayan temel bir 'input' zinciri ekleyin (Varsayılan kabul)
sudo nft add chain inet guvenlik_duvari input { type filter hook input priority 0 \; policy accept \; }

# 3. Yerel geri döngü (Loopback - localhost) trafiğine koşulsuz izin verin
sudo nft add rule inet guvenlik_duvari input iif "lo" accept

# 4. SSH (Port 22) bağlantılarına izin verin
sudo nft add rule inet guvenlik_duvari input tcp dport 22 accept

# 5. Web trafiği için HTTP (80) ve HTTPS (443) portlarını küme (set) halinde açın
sudo nft add rule inet guvenlik_duvari input tcp dport { 80, 443 } accept
🚫 6. Gelen ve Giden Trafiği Yönetmek: Input, Output ve Forward
Güvenlik duvarı mühendisliğinde temel kural; gelen trafiği sıkı bir şekilde kısıtlarken, sunucunun dış dünyaya başlattığı giden trafiğe izin vermek ve sunucu bir router/gateway değilse yönlendirme trafiğini kapatmaktır:
- 📥 Input (Gelen Trafik): İnternetten sunucunuzun IP adresine ve portlarına doğru gelen tüm paketleri denetler. Güvenliğin odak noktasıdır.
- 📤 Output (Giden Trafik): Sunucunuzun içindeki servislerin (örneğin işletim sistemi güncellemeleri, DNS sorguları, API çağrıları) dış dünyaya gönderdiği paketlerdir. Genellikle
policy acceptolarak yapılandırılır. - 🔀 Forward (Yönlendirilen Trafik): Sunucunun kendisi için olmayan, bir ağ arayüzünden girip diğerine iletilen transit paketlerdir. Standart bir web veya veritabanı sunucusunda yönlendirme kapalı olmalı, yani
policy dropuygulanmalıdır.
# Giden trafik için output zinciri oluşturun (Varsayılan kabul)
sudo nft add chain inet guvenlik_duvari output { type filter hook output priority 0 \; policy accept \; }

# Transit paketler için forward zinciri oluşturun ve varsayılanı DROP yapın
sudo nft add chain inet guvenlik_duvari forward { type filter hook forward priority 0 \; policy drop \; }
🌐 7. IP Adresi, Port ve Protokol Bazlı Filtreleme
Linux nftables‘ın en güçlü yönlerinden biri, birden fazla IP adresini veya port aralığını tek bir kural içinde yüksek performanslı kümeler (Sets) yardımıyla tanımlayabilmesidir.
1. Belirli Bir Statik IP Adresine SSH Yetkisi Vermek (IP Whitelist):
# Yalnızca şirketinizin veya evinizin statik IP'sinden gelen SSH isteklerini kabul edin
sudo nft add rule inet guvenlik_duvari input ip saddr 195.175.25.10 tcp dport 22 accept
2. Kötü Niyetli IP Bloklarını Engellemek (Blacklist Kümesi):
# Tablo içine dinamik bir IP kara liste kümesi ekleyin
sudo nft add set inet guvenlik_duvari engellenen_ipler { type ipv4_addr \; flags interval \; }

# Kümeye saldırgan IP veya CIDR subnet bloklarını dahil edin
sudo nft add element inet guvenlik_duvari engellenen_ipler { 45.142.120.0/24, 185.220.101.5 }

# Bu kümedeki IP'lerden gelen tüm paketleri sessizce düşürün
sudo nft add rule inet guvenlik_duvari input ip saddr @engellenen_ipler drop
3. ICMP Ping İsteklerini Sınırlandırmak:
Daha önce VDS Network Latency Nedir? rehberimizde ele aldığımız üzere, ICMP paketlerini tamamen kapatmak ağ teşhisini imkansız kılar. Bunun yerine ping paketlerine hız sınırı (rate limiting) koymak en profesyonel yaklaşımdır:
# Saniyede maksimum 5 ICMP Echo-Request (ping) paketine izin verin
sudo nft add rule inet guvenlik_duvari input icmp type echo-request limit rate 5/second accept
sudo nft add rule inet guvenlik_duvari input icmpv6 type echo-request limit rate 5/second accept
🔍 8. Stateful Firewall: Connection Tracking ve Conntrack
Statik paket filtreleme yalnızca kaynak ve hedef adreslere bakar. Ancak kurumsal güvenlik duvarları mutlaka Stateful (Durum Takip Eden) yapıda olmalıdır. Nitekim Linux çekirdeğindeki conntrack modülü her bağlantının aşamasını anlık olarak izler. Bu sayede yalnızca doğrulanmış paketlerin geçişine izin verilir:
- 🟢 ESTABLISHED: İki yönlü olarak el sıkışması tamamlanmış, sunucunun zaten iletişimde olduğu geçerli bağlantılardır.
- 🟡 RELATED: Mevcut bir bağlantıyla ilişkili olarak başlatılan yeni yan bağlantılardır (örneğin FTP veri aktarımı veya ICMP hata bildirimleri).
- 🔴 INVALID: Bilinen hiçbir bağlantıyla eşleşmeyen, TCP bayrakları bozuk veya protokol kurallarına aykırı şüpheli paketlerdir. Derhal engellenmelidir.
# 1. Zaten kurulmuş ve ilişkili bağlantılara ait yanıt paketlerini koşulsuz kabul edin
sudo nft insert rule inet guvenlik_duvari input ct state established,related accept

# 2. Geçersiz ve bozuk paketleri hemen düşürün
sudo nft insert rule inet guvenlik_duvari input ct state invalid dropct state established,related accept kuralını zincirin en başına (insert rule) koymak işlemci performansını katlar. Sunucunuza gelen paketlerin %95’inden fazlası zaten devam eden bağlantılara aittir. Bu kural en üstte olduğunda, paketler aşağıdaki onlarca port kuralını tek tek taramadan ilk adımda onaylanır ve CPU yükü en aza iner.🧰 9. nftables Kural Yönetimi, Listeleme ve Kalıcılık
Komut satırından uygulanan kurallar varsayılan olarak yalnızca geçici bellekte (RAM) tutulur. Bu nedenle sunucu yeniden başlatıldığında kuralların kaybolmaması için yapılandırma dosyasına kaydedilmesi gerekir. Ayrıca kural dizilimini düzenli kontrol etmek olası erişim kesintilerini önler:
# 1. Aktif kural setini kural numaralarıyla (handles) birlikte listeleyin
sudo nft -a list ruleset

# 2. Belirli bir kuralı silmek için 'handle' numarasını kullanın
sudo nft delete rule inet guvenlik_duvari input handle 7

# 3. Aktif çalışan kuralları kalıcı konfigürasyon dosyasına kaydedin (Debian/Ubuntu)
sudo nft list ruleset | sudo tee /etc/nftables.conf

# 4. Konfigürasyon dosyasını sözdizimi kontrolünden geçirerek hatasız yükleyin
sudo nft -c -f /etc/nftables.conf  # -c parametresi kontrol eder, hata varsa uygulamaz
sudo nft -f /etc/nftables.conf     # Hata yoksa kuralları atomik olarak uygular
🛠️ 10. VDS ve Dedicated Sunucularda Güvenli Firewall Yapılandırması
Bir AydınCloud VDS Sunucu veya fiziksel bare-metal Dedicated Sunucu kurduğunuzda, üretim ortamına (production) almadan önce uygulayabileceğiniz eksiksiz ve güvenli /etc/nftables.conf şablonu:
#!/usr/sbin/nft -f

# Önceki tüm kural setini temizleyin (Atomik başlangıç)
flush ruleset

table inet filter {
    # Gelen Trafik Zinciri (Varsayılan DROP: İzin verilmeyen her şey engellenir)
    chain input {
        type filter hook input priority 0; policy drop;

        # 1. Loopback (Localhost) trafiğine tam izin
        iif "lo" accept

        # 2. Kurulmuş ve ilişkili bağlantıları kabul et
        ct state established,related accept

        # 3. Geçersiz paketleri düşür
        ct state invalid drop

        # 4. ICMP (Ping) hız sınırlamalı izin (Saniyede 5 paket)
        ip protocol icmp icmp type echo-request limit rate 5/second accept
        ip6 nexthdr icmpv6 icmpv6 type echo-request limit rate 5/second accept

        # 5. SSH Erişimi (Varsayılan Port 22 - Kendi portunuzla değiştirebilirsiniz)
        tcp dport 22 accept

        # 6. Web Servisleri (HTTP ve HTTPS)
        tcp dport { 80, 443 } accept

        # 7. Engellenen paketleri loglama (İsteğe bağlı, log taşmasını önlemek için sınırlı)
        limit rate 3/minute log prefix "[NFT-ENGEL]: "
    }

    # Transit Trafik Zinciri (Yönlendirme tamamen kapalı)
    chain forward {
        type filter hook forward priority 0; policy drop;
    }

    # Giden Trafik Zinciri (Sunucunun dışarı çıkışına tam izin)
    chain output {
        type filter hook output priority 0; policy accept;
    }
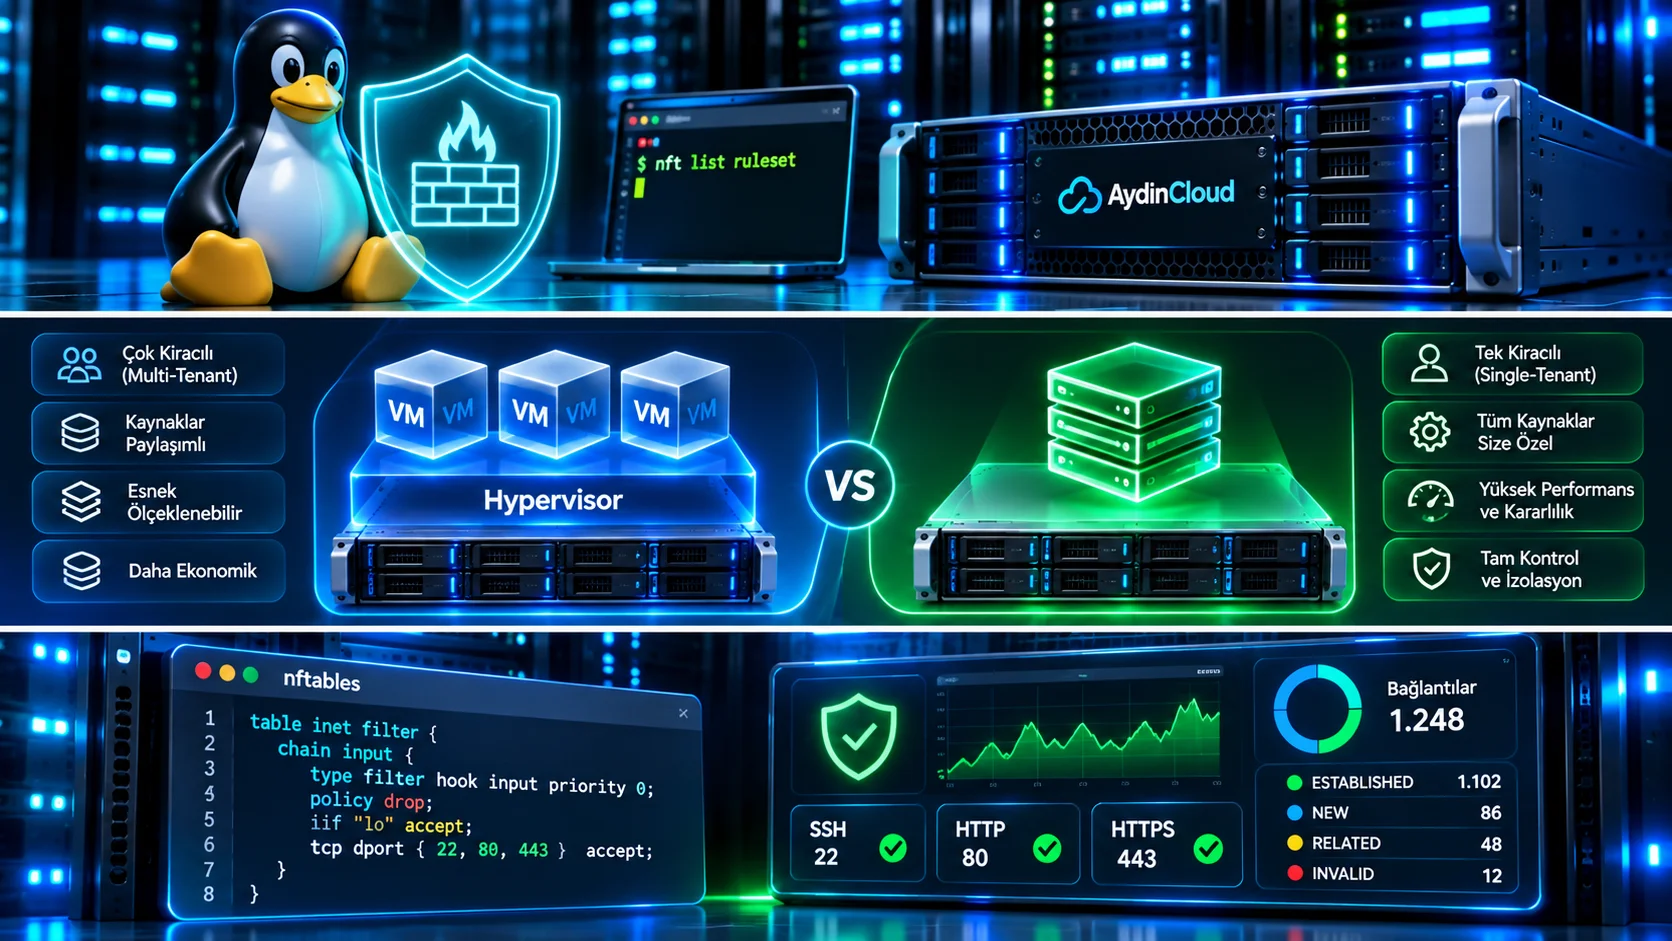
}
Sunucunuzda herhangi bir donanım veya ağ arayüzü sorunu yaşandığında veri merkezinde fiziksel müdahale için Remote Hands Veri Merkezi Desteği imkanlarından yararlanabilirsiniz. Ayrıca kritik verilerinizi olası güvenlik ihlallerine karşı korumak adına VDS Yedekleme Stratejileri rehberimizdeki 3-2-1 kuralı doğrultusunda düzenli snapshot ve harici yedek almayı ihmal etmeyiniz.
Güvenli, Yüksek Hızlı ve Donanımsal Korumalı VDS Altyapısı
Projeleriniz için kurumsal NVMe depolama, yüksek saat frekanslı işlemciler ve veri merkezi düzeyinde DDoS filtreleme altyapısıyla korunan AydınCloud sanal sunucularını hemen devreye alın.
AydınCloud VDS Paketlerini İnceleyin →⚠️ 11. Yaygın nftables Hataları ve Sorun Giderme
Linux nftables yapılandırmasında en sık karşılaşılan teknik hatalar ve çözüm yöntemleri:
- Loopback (lo) Arayüzünü Unutmak: Yerel geri döngü arayüzüne izin verilmediğinde sunucu içindeki MySQL/MariaDB soketleri, yerel DNS çözümleyicileri ve web sunucusu ile PHP-FPM arasındaki iletişim tamamen kilitlenir. Çözüm: Her zaman
iif "lo" acceptkuralını ekleyin. - Established/Related Durumunu Eklememek: Bu kural atlandığında, sunucunuz dışarıya bir DNS sorgusu gönderse veya bir paket indirmek istese bile gelen yanıt paketleri güvenlik duvarı tarafından engellenir. Çözüm:
ct state established,related acceptkuralını başa ekleyin. - Noktalı Virgül ve Kaçış Karakteri (Escaping) Hataları: Bash kabuğunda
;karakteri komut sonlandırıcıdır. Terminalde zincir eklerken noktalı virgülün önüne ters bölü koyulmazsa (\;) kabuk sözdizimi hatası verir. - Fail2ban Entegrasyon Çakışması: Eski Fail2ban sürümleri varsayılan olarak iptables kullanmaya çalışabilir. Çözüm:
/etc/fail2ban/jail.localdosyasındabanaction = nftables-multiportparametresini tanımlayarak Fail2ban’in doğrudan nftables setlerini yönetmesini sağlayın. - DDoS Saldırılarını nftables ile Durdurmaya Çalışmak: nftables sunucu içi güvenlik ve port filtreleme için mükemmeldir; ancak 100 Gbps gibi port kapasitesini aşan hacimli DDoS saldırılarını sunucunun işletim sistemi katmanında çözemezsiniz. Bu tür saldırılar ancak veri merkezi omurgasındaki BGP Anycast ve Scrubbing Center altyapılarıyla bertaraf edilebilir.
❓ 12. Sık Sorulan Sorular
1. Linux nftables nedir ve neden iptables yerine tercih edilmelidir?
Linux nftables, Netfilter projesi tarafından geliştirilen yeni nesil paket filtreleme sistemidir. iptables’a kıyasla çok daha hızlıdır, IPv4 ve IPv6’yı tek bir sözdiziminde birleştirir, kuralları atomik olarak günceller ve çekirdek içinde optimize edilmiş bir Sanal Makine mimarisiyle çalışır.
2. nftables kullanırken UFW veya firewalld kullanabilir miyim?
UFW ve firewalld aslında birer arayüzdür (front-end). Modern Ubuntu sürümlerinde UFW ve RHEL/CentOS’ta firewalld arka planda nftables motorunu kullanabilir. Ancak doğrudan saf nft aracıyla çalışmak çok daha fazla esneklik, performans ve gelişmiş kural kümesi desteği sağlar.
3. Mevcut iptables kurallarımı nftables’a nasıl aktarabilirim?
Linux dağıtımlarında yer alan iptables-translate aracı yardımıyla eski kurallarınızı doğrudan nftables sözdizimine dönüştürebilirsiniz. Örneğin: iptables-translate -A INPUT -p tcp --dport 22 -j ACCEPT komutu size karşılık gelen nftables kuralını üretir.
4. Yanlışlıkla SSH erişimimi kaybedersem sunucuma nasıl erişebilirim?
Eğer bir kural hatası nedeniyle SSH bağlantınız koptuysa, VDS kullanıyorsanız AydınCloud kontrol paneli üzerinden VNC konsolunu; dedicated sunucu kullanıyorsanız IPMI / iDRAC / iLO KVM-over-IP arayüzünü kullanarak ağdan bağımsız olarak sunucuya erişebilir ve nft flush ruleset komutuyla kuralları sıfırlayabilirsiniz.
5. nftables kuralları sunucu yeniden başlatıldığında (reboot) silinir mi?
Yalnızca komut satırından uygulanan kurallar RAM’de tutulduğu için silinir. Kalıcı kılmak için nft list ruleset > /etc/nftables.conf komutuyla kural dosyasını kaydetmeli ve systemctl enable nftables servisinin aktif olduğundan emin olmalısınız.
6. nftables sunucumun ağ gecikmesini (ping) artırır mı?
Hayır. nftables’ın Sanal Makine bayt kodu mimarisi ve bağlantı takipli (conntrack) kural eşleme algoritması son derece optimize edilmiştir. Doğru kurgulanmış bir nftables kural setinin paket işleme süresi mikro saniyeler düzeyindedir ve hissedilebilir hiçbir ping artışına yol açmaz.