Dedicated Sunucu Nedir? Fiziksel Sunucu Kiralama Rehberi ve Donanım Seçimi
Büyüyen dijital projelerde, yoğun veritabanı sorguları çalıştıran kurumsal ERP altyapılarında, anlık binlerce oyuncuyu ağırlayan oyun platformlarında ve büyük e-ticaret portallarında performans darboğazları kaçınılmaz hale geldiğinde sistem yöneticilerinin karşısına çıkan en kritik soru Dedicated Sunucu Nedir sorusudur. Paylaşımlı bulut veya sanallaştırılmış ortamlarda (VDS/VPS) sunucu kaynakları sanallaştırma katmanı (hypervisor) aracılığıyla bölüştürülürken; bazı kurumsal iş yükleri doğrudan fiziksel donanımın tüm gücüne, ödünsüz I/O kapasitesine ve %100 yalıtılmış bir güvenlik mimarisine ihtiyaç duyar.
İşte bu aşamada devreye giren fiziksel sunucu kiralama modeli, kurumsal projelere en üst düzey işlem gücü ve bağımsızlık kazandırır. Bu kapsamlı teknik rehberde, Dedicated Sunucu Nedir sorusundan başlayarak bare-metal mimarinin temellerini, VDS ile arasındaki yapısal farkları, Intel Xeon ve AMD EPYC işlemci seçimini, ECC Registered bellek mimarisini, donanımsal RAID depolamayı ve IPMI uzaktan yönetim protokollerini adım adım inceliyoruz.
🌐 1. Dedicated Sunucu Nedir? Bare-Metal Mimarinin Temelleri
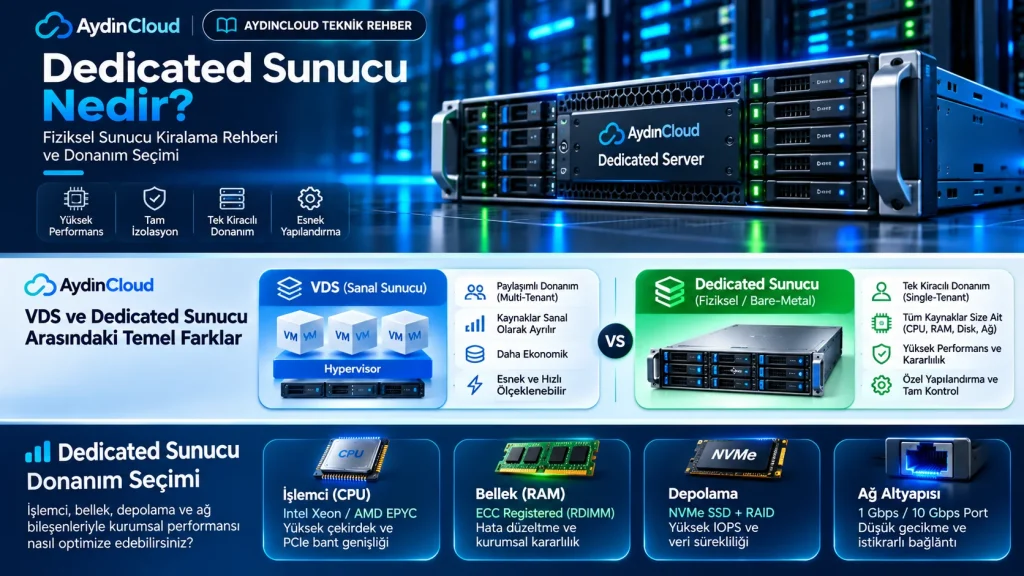
Dedicated Sunucu Nedir sorusunun en yalın teknik tanımı; bir veri merkezinde barındırılan fiziksel bir sunucu kasasının (genellikle 1U veya 2U rack tipi kasa), üzerindeki işlemci (CPU), bellek (RAM), depolama sürücüleri (NVMe/SSD) ve ağ arayüz kartları (NIC) dahil olmak üzere yalnızca tek bir müşteriye tahsis edilmesi modelidir. Barındırma sektöründe bu yapı genellikle ‘Bare-Metal Sunucu’ (saf donanım sunucu) olarak da adlandırılır.
Burada kavramsal bir ayrımı netleştirmek gerekir: Her bare-metal sunucu bir dedicated sunucudur; zira üzerinde herhangi bir ön sanallaştırma katmanı bulunmaz ve doğrudan donanım seviyesinde teslim edilir. Dedicated sunucu ise müşteriye özel tahsis edilen fiziksel barındırma hizmetinin ticari ve operasyonel çerçevesini tanımlar. Bu sunucularda ‘gürültülü komşu’ (noisy neighbor) problemi tamamen sıfırlanır; çünkü sunucunun fiziksel veri yollarını (PCIe hatları), bellek veri yollarını ve ağ kartını paylaşan başka hiçbir sanal makine veya üçüncü taraf müşteri yoktur.
⚖️ 2. Dedicated Sunucu ve VDS Arasındaki Temel Farklar Nelerdir?
Daha önce detaylandırdığımız VDS mi Dedicated Sunucu mu? karşılaştırmamızda da belirttiğimiz üzere, sanal sunucular (VDS) esnek kaynak artırımı ve uygun maliyet açısından mükemmel bir çözüm sunar. Ancak Dedicated Sunucu Nedir analizinde iki mimari arasındaki teknik sınırlar donanım seviyesinde net biçimde ayrışır:
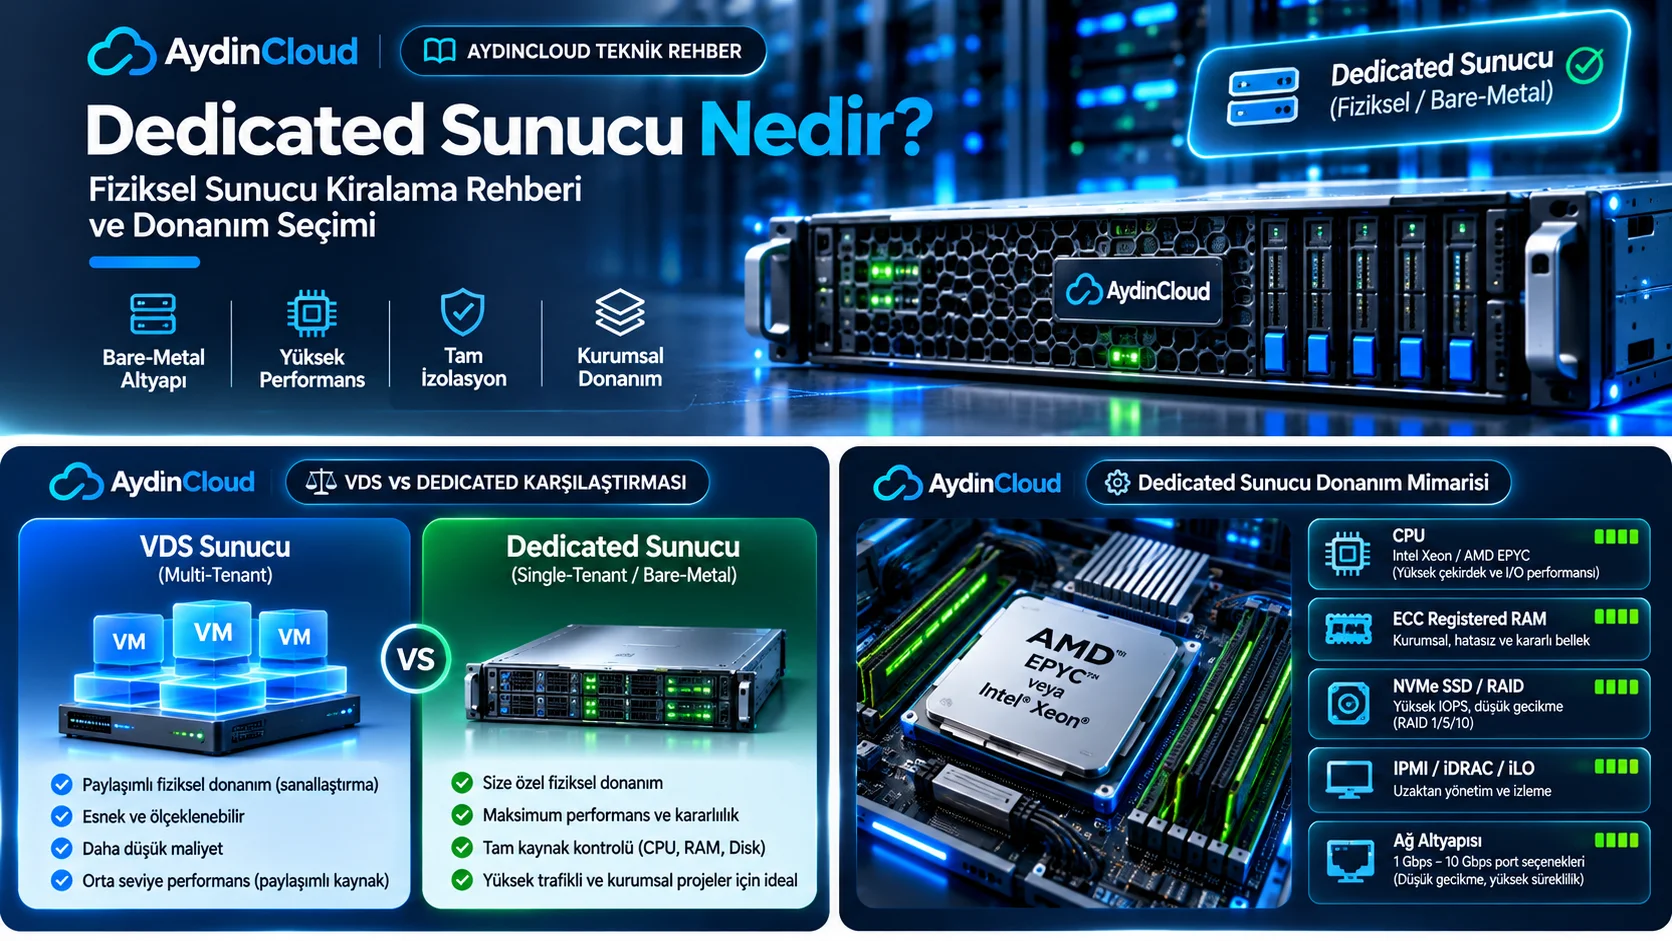
- 🏢 Mimarisi ve İzolasyon: VDS, bir fiziksel ana makinenin KVM gibi bir hipervizör katmanıyla sanal parçalara bölünmesidir. Dedicated sunucuda ise hipervizör zorunluluğu yoktur; işletim sistemi (Ubuntu, AlmaLinux, Windows Server veya FreeBSD) doğrudan anakartın UEFI BIOS’u ve donanımı üzerinden çalışır.
- ⚡ I/O Performansı ve CPU Steal: VDS ortamlarında ana makinenin disk veya ağ kontrolcüsü sanallaştırma sürücüleriyle emüle edilirken; dedicated sunucuda PCIe Gen5 NVMe disklerin 1.000.000+ IOPS kapasitesi ve 10 Gbps ağ kartı doğrudan çekirdeğe (kernel) bağlanır. CPU bekleme süresi (CPU steal) sıfırdır.
- 🔧 Çekirdek ve Donanım Erişimi: VDS’te doğrudan BIOS ayarlarına erişemez, özel PCIe kartı takamaz veya donanımsal IPMI/BMC kontrolünü yönetemezsiniz. Dedicated sunucuda ise sunucunun donanım düzeyindeki tüm denetimi ve yetkisi müşteriye aittir.
| Karşılaştırma Kriteri | VDS (Virtual Dedicated Server) | Dedicated Sunucu (Bare-Metal) |
|---|---|---|
| Donanım Mülkiyeti | Paylaşımlı fiziksel ana makinede mantıksal dilim | Müşteriye %100 tahsis edilmiş tekil fiziksel donanım |
| Hipervizör Katmanı | Var (KVM, VMware, Proxmox) | İsteğe bağlı (Doğrudan OS veya kendi sanallaştırmanız) |
| CPU Steal Time Riski | Düşük de olsa var | Kesinlikle %0 (Sıfır) |
| Disk I/O Kapasitesi | Ana makinenin depolama havuzundan kotalı | Donanımsal RAID / Doğrudan NVMe (Sınırsız yerel IOPS) |
| Uzaktan Donanım Erişimi | Web panel VNC konsolu | IPMI / iDRAC / iLO (BIOS, KVM-over-IP, Virtual Media) |
| Ölçeklenebilirlik | Dakikalar içinde anlık RAM/CPU artırımı | Fiziksel donanım müdahalesi veya üst pakete taşıma |
🚀 3. Kimler Dedicated Sunucu Kiralamalıdır? (Kullanım Senaryoları)
Bir işletmenin veya projenin VDS katmanından çıkarak Dedicated sunucu kiralamaya geçiş yapması genellikle teknik ve yasal zorunluluklarla tetiklenir. Başlıca kullanım senaryoları:
- 🛒 Yüksek Trafikli E-Ticaret ve Veritabanı Sistemleri: Saniyede yüzlerce ödeme işlemi gerçekleştiren, PostgreSQL veya MySQL üzerinde yoğun transactional I/O tüketen büyük e-ticaret portalları.
- 🎮 Büyük Ölçekli Oyun Sunucuları: 200+ slotluk FiveM toplulukları, devasa Metin2 PvP projeleri veya karmaşık modlu Minecraft sunucuları gibi anlık çekirdek saat frekansının ve sıfır gecikmenin hayati olduğu oyun dünyaları.
- 🏢 Kendi Sanallaştırma Altyapısını Kuranlar (Proxmox / ESXi): Tek bir güçlü fiziksel sunucu kiralayıp üzerine Proxmox VE veya VMware ESXi kurarak şirket içi departmanlara veya alt projelere izole sanal makineler dağıtmak isteyen yapılar.
- 🔒 Yasal Regülasyon ve Veri Uyumluluğu (KVKK / PCI-DSS): Finans, bankacılık veya sağlık sektöründe faaliyet gösteren ve müşteri verilerinin fiziksel olarak başka hiçbir müşterinin verisiyle aynı sunucuda bulunamayacağını şart koşan yasal denetim süreçleri.
🧠 4. İşlemci Seçimi: Tek Soket ve Çift Soket, Intel Xeon ve AMD EPYC
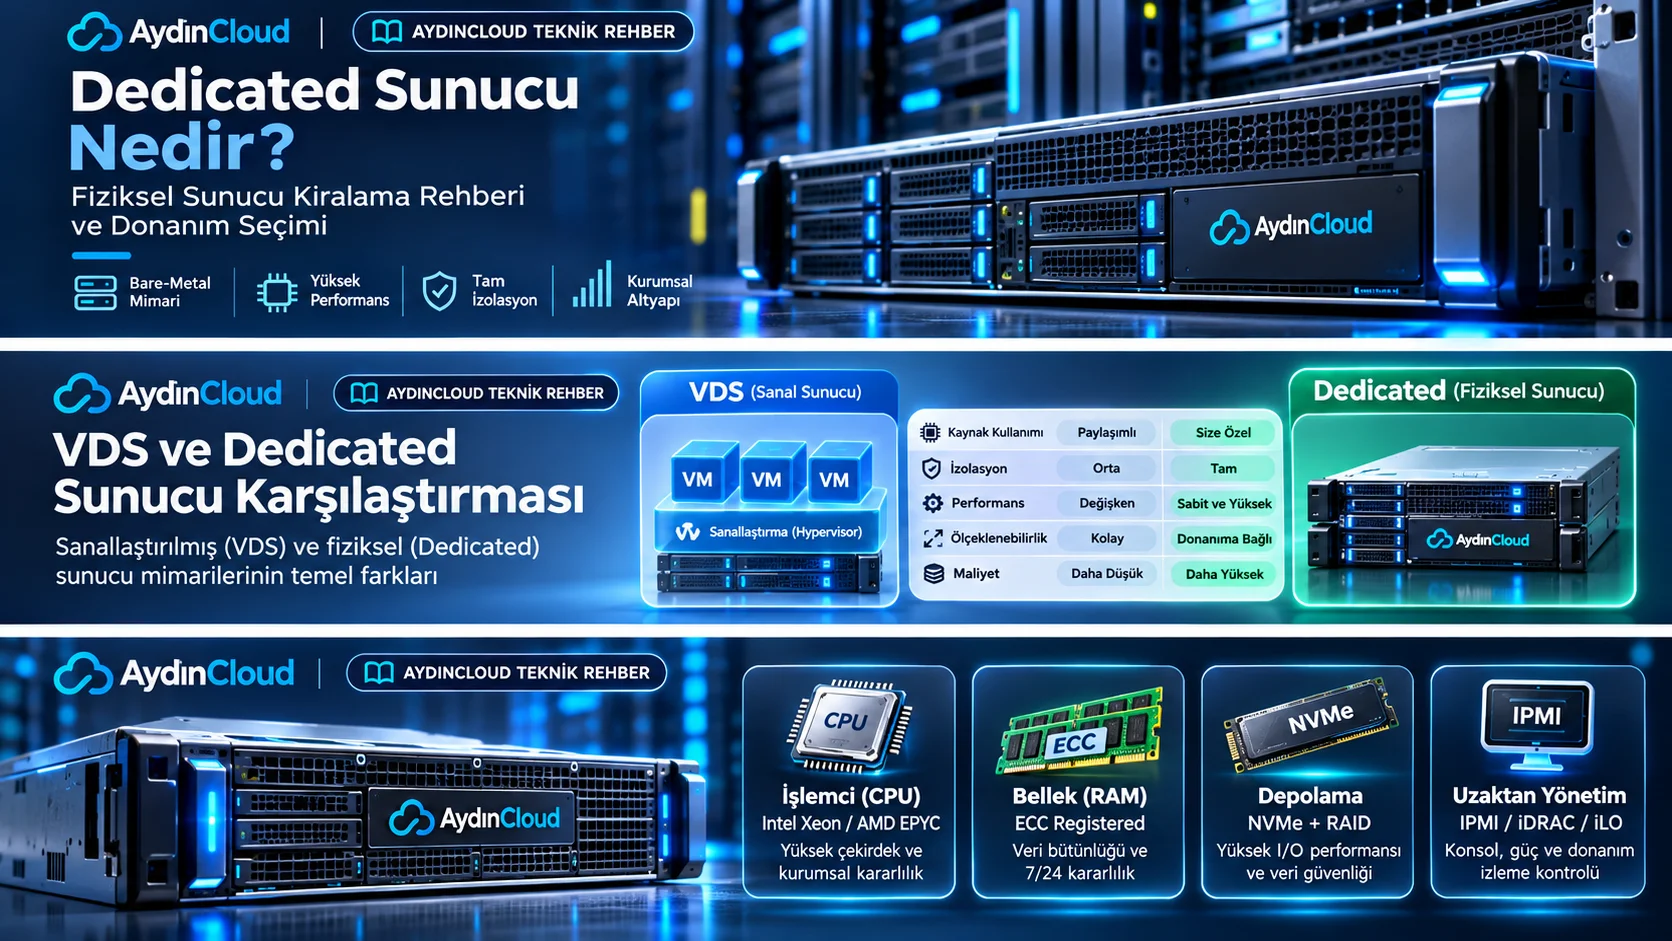
Dedicated sunucu kiralamada en kritik maliyet ve performans bileşeni işlemci (CPU) mimarisidir. Modern kurumsal pazarda iki dev aile rekabet eder: Intel Xeon ve AMD EPYC.
Doğru işlemciyi seçerken yalnızca çekirdek (core) sayısına değil, iş yükünüzün karakteristiğine dikkat etmelisiniz:
- Tek Çekirdek Saat Frekansı (Single-Core IPC): Oyun sunucuları ve bazı tek iş parçacıklı (single-threaded) eski veritabanı motorları, 64 çekirdekli düşük frekanslı bir işlemci yerine 4.5+ GHz saat hızlarına çıkabilen 8-16 çekirdekli işlemcilerde kat kat daha yüksek performans verir.
- Çoklu Çekirdek ve Paralel İşleme (Multi-Threaded Throughput): Sanallaştırma (VDS barındırma), web hosting kümesi veya konteyner (Docker/Kubernetes) altyapılarında AMD EPYC’in 64 ve 128 çekirdekli mimarileri olağanüstü bir yoğunluk ve enerji verimliliği sunar.
- Bellek Kanalları ve PCIe Hatları: AMD EPYC işlemciler tek sokette 8 veya 12 bellek kanalını (Memory Channels) ve 128 PCIe Gen5 hattını doğrudan desteklerken; Intel Xeon ailesi çift soket yapılandırmalarında yüksek L3 önbellek boyutları ve yapay zeka hızlandırma komut setleriyle (Intel AMX / AVX-512) öne çıkar.
💾 5. Bellek Mimarisi: ECC Registered RAM Neden Önemlidir?
Masaüstü bilgisayarlarda veya standart sunucularda sıradan bellekler (Non-ECC) kullanılırken, kurumsal bir dedicated sunucuda mutlaka ECC Registered (RDIMM) RAM bulunmalıdır.
ECC (Error-Correcting Code) teknolojisi, kozmik ışınlar, manyetik parazit veya voltaj dalgalanmaları nedeniyle RAM üzerindeki bir bitin ‘0’dan ‘1’e dönmesi (bit-flip) durumunu donanımsal olarak anında tespit eder ve işletim sistemi çökmeden (Kernel Panic / Blue Screen) mikro saniyeler içinde onarır. Registered (Tamponlu) mimari ise bellek modülü ile bellek kontrolcüsü arasına bir donanım yazmacı (register) ekler. Bu tampon, anakartın bellek veri yolundaki elektriksel yükü azaltarak sunucunun 256 GB, 512 GB hatta 2 TB RAM kapasitelerine sistem kararlılığından ödün vermeden güvenle ulaşmasını sağlar.
⚡ 6. Depolama Yapılandırması: RAID ve Kurumsal NVMe
Bir dedicated sunucunun gerçek dünyadaki tepki hızını belirleyen en hayati bileşen depolama mimarisidir. Modern kurumsal altyapılarda mekanik sabit diskler (HDD) yalnızca arşiv ve soğuk yedekleme amacıyla kullanılırken; işletim sistemi ve aktif veritabanları doğrudan Enterprise PCIe Gen4/Gen5 NVMe SSD sürücülere emanet edilir.
Ancak en kaliteli kurumsal SSD dahi fiziksel olarak bozulabilir. Bu nedenle fiziksel sunucularda veri güvenliği ve kesintisiz çalışma için detaylıca ele aldığımız Sunucularda RAID Nedir? rehberimizdeki donanımsal RAID mimarileri uygulanmalıdır:
- 🚀 Donanımsal RAID 10 NVMe: 4 veya daha fazla NVMe disk ile kurulan bu dizi, hem şeritlemenin (striping) devasa okuma/yazma hızını sunar hem de ayna (mirroring) koruması sağlar. Parite hesaplaması olmadığı için sıfır yazma cezasıyla veritabanlarının bir numaralı tercihidir.
- 🛡️ RAID Asla Bir Yedekleme Değildir: Her zaman vurguladığımız gibi RAID donanım arızalarında sunucunun kapanmasını önler; ancak silinen bir dosyayı veya fidye yazılımı saldırısını kurtaramaz. Gerçek güvenlik için mutlaka VDS Yedekleme Stratejileri rehberimizdeki 3-2-1 kuralı uygulanarak sunucu dışına (off-site) yedek alınmalıdır.
🔌 7. IPMI, iDRAC ve iLO Uzaktan Yönetim Teknolojileri
Fiziksel bir sunucu kiraladığınızda sunucu yüzlerce kilometre uzaktaki bir veri merkezinde kabinet içinde çalışır. İşletim sistemi çöktüğünde, yanlış bir güvenlik duvarı kuralı SSH portunuzu kapattığında veya sunucuya sıfırdan özel bir ISO kalıbı kurmak istediğinizde sunucunun başına fiziksel olarak gitmeniz gerekmez. Bu bağımsızlık Out-of-Band (OOB) Yönetim teknolojileriyle sağlanır:
- 🔌 IPMI (Intelligent Platform Management Interface): Intel ve sektör liderleri tarafından tanımlanan Resmi IPMI v2.0 Spesifikasyonu standartlarında çalışan, Anakart üzerindeki bağımsız bir mini bilgisayar olan BMC (Baseboard Management Controller) çipi üzerinden çalışan endüstri standardı yönetim protokolüdür. Sunucunun ana işletim sisteminden ve CPU’sundan tamamen bağımsız ayrı bir yönetim Ethernet portuna sahiptir.
- 🖥️ KVM-over-IP ve Virtual Media: Web tarayıcınız üzerinden sunucunun ekranını BIOS aşamasından itibaren monitör gibi izleyebilir (KVM), klavye/fare kontrolü sağlayabilir ve kendi bilgisayarınızdaki bir ISO dosyasını sanal CD-ROM olarak sunucuya takıp format atabilirsiniz.
- ⚡ Uzaktan Güç Yönetimi (Power Cycle): Kilitlenen bir sunucuyu anakart seviyesinde uzaktan kapatabilir, açabilir veya donanımsal reset atabilirsiniz.
Donanım arızalarında fiziksel parça değişimi veya kablo kontrolleri gerektiğinde ise veri merkezindeki uzman teknik personelden Remote Hands Veri Merkezi Desteği talep ederek dakikalar içinde müdahale sağlanır.
🌐 8. Ağ Bant Genişliği, Port Hızı ve Network Altyapısı
Fiziksel sunucunun gücü, arkasındaki omurga ağ altyapısının kalitesi kadar anlamlıdır. Dedicated sunucu kiralamada en çok dikkat edilmesi gereken ağ kriterleri:
- ⚡ Port Hızı ve Gerçek Aktarım Kapasitesi: Sunucunuza sağlanan 1 Gbps veya 10 Gbps port, anlık veri akış kapasitesini temsil eder. Ancak ağ protokolü başlıkları (TCP/IP ve Ethernet overhead) ve MTU paket çerçeveleme kayıpları nedeniyle 1 Gbps portun gerçek dünyadaki net uygulama veri aktarım hızı teorik 125 MB/s yerine yaklaşık 112 – 118 MB/s seviyelerindedir.
- 🌐 Taşıyıcı Bağımsız (Carrier-Neutral) Ağ ve BGP Peering: Sunucunun bağlı olduğu veri merkezinin Türk Telekom, Turkcell Superonline ve Vodafone gibi ana operatörlerle doğrudan yerel internet değişim noktası (IXP) anlaşmalarına sahip olması gerekir. Bu sayede VDS Network Latency Nedir? rehberimizde ele aldığımız gecikme (ping) ve jitter süreleri yurt içi kullanıcılar için tek haneli milisaniyelere (2-8 ms) iner.
🛡️ 9. Fiziksel İzolasyon, Güvenlik ve DDoS Koruması
Dedicated Sunucu Nedir sorusunun en büyük avantajlarından biri güvenliktir. Çok kiracılı (multi-tenant) sanal sunucularda aynı fiziksel işlemciyi paylaşan yan bir sanal makinedeki Spectre veya Meltdown gibi donanımsal yan kanal (side-channel) saldırı vektörleri, dedicated sunucularda fiziksel yalıtım sayesinde tamamen etkisizdir.
💰 10. Dedicated Sunucu Kiralama Maliyeti: CAPEX ve OPEX
Kurumsal bir BT altyapısı kurarken finansal açıdan iki farklı yaklaşım bulunur:
- CAPEX (Capital Expenditure – Sermaye Harcaması): Fiziksel sunucu donanımını, diskleri, kabin ekipmanlarını ve yedek parçaları şirketin öz sermayesiyle sıfırdan satın alıp veri merkezinde Co-Location Sunucu Barındırma hizmetine yerleştirmektir. Yüksek başlangıç bütçesi gerektirir; arızalanan donanımın yenilenmesi ve amortisman riski tamamen şirkete aittir.
- OPEX (Operational Expenditure – Operasyonel Harcama): Sunucuyu tüm donanımı, yedek parça garantisi, veri merkezi elektriği, iklimlendirmesi ve yüksek hızlı ağıyla birlikte aylık düzenli kiralama modeliyle hizmet olarak almaktır. Donanım arızalarında bozulan disk veya anakart servis sağlayıcı tarafından ücretsiz ve anında değiştirilir; sıfır ilk yatırım maliyetiyle ölçeklenme sağlanır.
Projeniz İçin Ödünsüz Fiziksel Güç: AydınCloud Dedicated Çözümleri
Yüksek trafikli veritabanları, büyük oyun toplulukları ve sanallaştırma altyapılarınız için en güncel Intel Xeon ve AMD EPYC işlemciler, kurumsal NVMe RAID dizileri ve Tier 3 veri merkezi omurgasıyla donatılmış fiziksel sunucularınızı hemen keşfedin.
AydınCloud Dedicated Sunucu Paketlerini İnceleyin →❓ 11. Sık Sorulan Sorular
1. Dedicated sunucu nedir ve kimler için uygundur?
Dedicated sunucu, bir veri merkezindeki fiziksel donanımın tamamının tek bir kullanıcıya tahsis edildiği sunucu modelidir. Yüksek trafikli e-ticaret siteleri, kurumsal veritabanları, büyük oyun sunucuları ve kendi sanal sunucu (VDS) ağını kurmak isteyen işletmeler için idealdir.
2. Dedicated sunucu ile Bare Metal sunucu aynı şey midir?
Evet, teknik olarak aynı mimariyi ifade eder. Bare Metal terimi sunucunun üzerinde hiçbir sanallaştırma katmanı olmadan doğrudan saf donanım olarak teslim edildiğini vurgularken; Dedicated sunucu donanımın tek bir müşteriye özel tahsis edildiğini belirten sektörel terimdir.
3. Dedicated sunucu üzerinde kendi sanal sunucularımı (VDS) oluşturabilir miyim?
Kesinlikle evet. Dedicated sunucunuzun üzerine Proxmox VE, VMware ESXi veya KVM kurarak sunucunun işlemci, RAM ve depolama kaynaklarını dilediğiniz gibi bölüştürebilir, onlarca bağımsız sanal sunucu çalıştırabilirsiniz.
4. Fiziksel sunucuda donanım arızası (RAM/Disk) olursa ne yapılır?
Kiralık dedicated sunucu modelinde tüm donanım ve parça arıza riski veri merkezi sağlayıcısına aittir. Arızalanan bir disk veya bellek modülü, yerinde teknik destek personeli tarafından ücretsiz ve dakikalar içinde yenisiyle değiştirilir.
5. Dedicated sunucu işletim sistemi çökerse uzaktan format atabilir miyim?
Evet. Sunucuda bulunan IPMI / iDRAC / iLO arayüzü sayesinde web tarayıcınızdan KVM-over-IP konsolunu açabilir, bilgisayarınızdaki herhangi bir ISO dosyasını sanal ortam olarak bağlayarak işletim sistemini sıfırdan kurabilirsiniz.
6. 1 Gbps port hızına sahip sunucumda neden saniyede 125 MB yerine 115 MB transfer görüyorum?
1 Gbps (gigabit/saniye) teorik olarak 125 MB/s (megabayt/saniye) bant genişliğine denk gelir. Ancak ağ katmanındaki TCP başlıkları, IP paket çerçeveleme ek yükü (overhead) ve MTU sınırlamaları nedeniyle gerçek dünyadaki net uygulama veri aktarımı 112-118 MB/s aralığında gerçekleşir.
7. Dedicated sunucu kiralamak sitemi siber saldırılardan otomatik olarak korur mu?
Hayır. Dedicated sunucu kaynak izolasyonu sayesinde paylaşımlı sanal sunucu açıklarından etkilenmez; ancak internet üzerinden gelen volumetrik DDoS saldırılarını tek başına engelleyemez. Gerçek koruma sağlayıcının veri merkezi girişindeki donanımsal DDoS filtreleme sistemleri tarafından sağlanır.