
TLS 1.3 Nedir? HTTPS Bağlantılarını Nasıl Güçlendirir?
Modern web sitelerinde güvenli bağlantı artık temel bir gereksinim haline geldi. Tarayıcı ile web sunucusu arasındaki iletişimin şifrelenmesini sağlayan TLS protokolü de zaman içerisinde geliştirilerek daha güvenli ve verimli hale getirildi. Peki TLS 1.3 nedir?
TLS 1.3, Transport Layer Security protokolünün modern sürümlerinden biridir ve HTTPS bağlantılarında güvenli iletişim kurulmasını sağlar. Önceki TLS sürümlerine göre handshake sürecini sadeleştirir, eski kriptografik seçenekleri kaldırır ve bağlantı kurulumu sırasında daha düşük gecikme hedefler.
AydınCloud’da daha önce yayınladığımız SSL sertifikası nedir ve neden önemlidir? rehberinde SSL ve HTTPS’in temel mantığını ele almıştık. Bu yazıda ise konuyu daha teknik bir seviyeye taşıyarak TLS 1.3’e odaklanacağız.
💡 İpucu: SSL ve TLS günlük kullanımda birlikte anılsa da modern HTTPS bağlantılarında kullanılan teknoloji TLS’tir. TLS 1.3 ise bu protokolün daha yeni nesil sürümlerinden biridir.
🌐 TLS 1.3 Nedir ve Ne İşe Yarar?
TLS 1.3 nedir sorusunun en basit cevabı, istemci ile sunucu arasındaki iletişimi şifrelemek ve güvenli bir bağlantı kurulmasına yardımcı olmak için kullanılan TLS protokolünün modern sürümüdür.
Bir kullanıcı HTTPS destekleyen bir web sitesine girdiğinde kabaca şu yapı oluşur:
Tarayıcı
   ↓
TLS bağlantısı
   ↓
Güvenli kanal
   ↓
Web sunucusu
TLS handshake sırasında istemci ve sunucu çeşitli kriptografik parametreler üzerinde anlaşır ve güvenli iletişim için kullanılacak anahtar materyalini oluşturur. TLS 1.3 sonrasında uygulama verileri oluşturulan anahtarlarla korunur. RFC Editor
TLS sayesinde iletişimin temel olarak:
- 🔐 Gizliliği
- 🛡️ Bütünlüğü
- ✅ Kimlik doğrulaması
korunmaya çalışılır.
⚙️ TLS 1.3 Nasıl Çalışır?
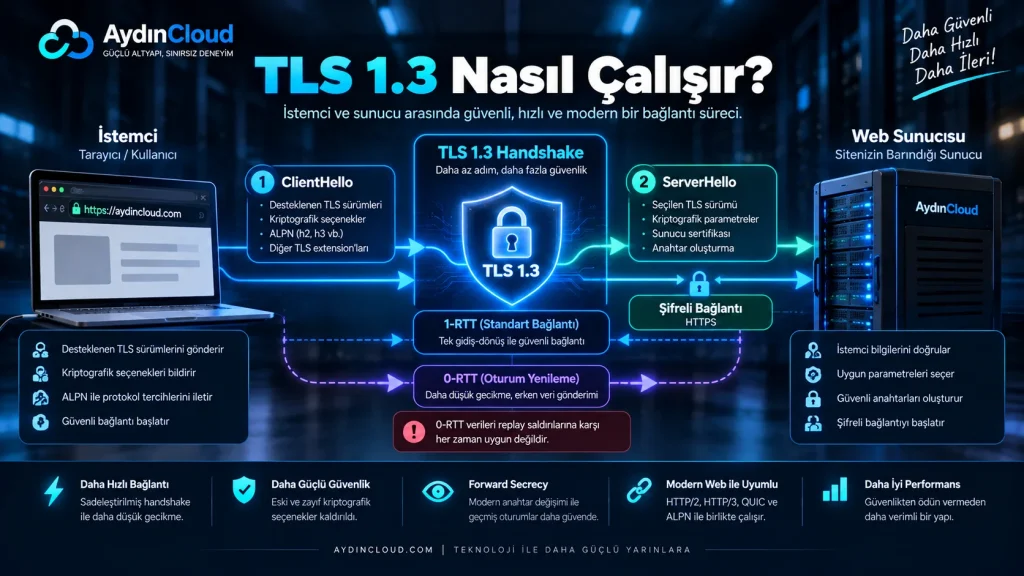
TLS 1.3 nasıl çalışır? sorusunu anlamak için handshake sürecine bakmak gerekir.
Bir HTTPS bağlantısında istemci önce sunucu ile güvenli bir TLS oturumu oluşturur.
Basitleştirilmiş yapı:
İstemci
   ↓
ClientHello
   ↓
Sunucu
   ↓
ServerHello
   ↓
Anahtar oluşturma
   ↓
TLS bağlantısı
   ↓
HTTPS trafiği
İstemci desteklediği TLS sürümünü ve bazı kriptografik seçenekleri bildirir.
Sunucu ise bağlantı için uygun parametreleri seçerek handshake sürecini devam ettirir.
TLS 1.3’te handshake yapısı önceki sürümlere göre yeniden düzenlenmiş ve gereksiz mesajların azaltılması hedeflenmiştir.
🔄 ClientHello Nedir?
ClientHello, istemcinin TLS bağlantısını başlatırken gönderdiği temel mesajlardan biridir.
Bu aşamada istemci:
- Desteklediği TLS sürümlerini
- Kriptografik seçenekleri
- Key exchange bilgilerini
- Çeşitli TLS extension’larını
sunucuya iletebilir.
Daha önce yayınladığımız ALPN nedir? HTTP/2 ve HTTP/3 bağlantılarında nasıl çalışır? yazısında da ClientHello içerisinde ALPN bilgisinin nasıl kullanıldığını incelemiştik.
🔐 ServerHello Nedir?
Sunucu, ClientHello mesajını aldıktan sonra kendi seçtiği parametrelerle ServerHello mesajını gönderir.
Bunun ardından TLS handshake devam eder ve güvenli iletişim için gerekli anahtar materyali oluşturulur.
Bu nedenle TLS handshake’i yalnızca “sertifika kontrolü” olarak düşünmek doğru değildir.
Handshake’in amacı istemci ve sunucu arasında güvenli iletişim için gerekli kriptografik yapıyı oluşturmaktır.
🚀 TLS 1.3 ile TLS 1.2 Arasındaki Farklar
TLS 1.3 nedir diye araştıranların en çok merak ettiği konulardan biri TLS 1.2 ile arasındaki farktır.
| Özellik | TLS 1.2 | TLS 1.3 |
|---|---|---|
| Handshake yapısı | Daha fazla mesaj | Daha sade yapı |
| Eski kriptografik seçenekler | Daha geniş | Daha sınırlı |
| Forward secrecy | Yapılandırmaya bağlı | Modern key exchange ile standart yaklaşım |
| 0-RTT | ❌ | ✅ |
| Güvenlik | Güçlü | Daha modern tasarım |
| Bağlantı gecikmesi | Daha yüksek olabilir | Daha düşük handshake gecikmesi hedeflenir |
TLS 1.3’te statik RSA ve statik Diffie-Hellman cipher suite’leri kaldırılmış ve public-key tabanlı key exchange mekanizmalarının forward secrecy sağlaması hedeflenmiştir.
🔍 Teknik Not: TLS 1.3’ün amacı yalnızca “daha hızlı şifreleme” değildir. Protokol tasarımı sadeleştirilirken eski ve daha az güvenli kriptografik seçeneklerin önemli bölümü de kaldırılmıştır.
⚡ TLS 1.3 Neden Daha Hızlıdır?
TLS 1.3’ün önemli avantajlarından biri bağlantı kurulumu sırasında gereken handshake adımlarının azaltılmasıdır.
Geleneksel olarak:
İstemci
   ↓
Sunucu
   ↓
İstemci
   ↓
Sunucu
şeklinde birden fazla mesaj alışverişi gerçekleşebilir.
TLS 1.3 ise handshake yapısını sadeleştirerek bağlantı kurulumu sırasında gereken gecikmeyi azaltmayı hedefler.
Bu özellikle yüksek gecikmeli network bağlantılarında daha önemli hale gelebilir.
Ancak burada önemli bir nokta var:
⚠️ Dikkat: TLS 1.3’ü etkinleştirmek tek başına web sitesini mucizevi şekilde hızlandırmaz.
Web sitesinin gerçek performansı aynı zamanda:
- CPU
- RAM
- Disk
- NVMe
- Network
- Cache
- Web sunucusu
- PHP
- Veritabanı
- DNS
gibi birçok faktöre bağlıdır.
VDS tarafındaki genel performansı değerlendirmek için VDS sunucuda performansın en etkili 10 yolu rehberimize de göz atabilirsin.
🔐 TLS 1.3’te Forward Secrecy Nedir?
TLS 1.3’ün önemli güvenlik özelliklerinden biri forward secrecy yaklaşımıdır.
Basitçe düşünürsek:
Bir bağlantının uzun süre kullanılan bir özel anahtarı ele geçirilse bile geçmiş bağlantıların trafik anahtarlarının bundan doğrudan etkilenmemesi hedeflenir.
TLS 1.3’te public-key tabanlı key exchange mekanizmaları forward secrecy sağlayacak şekilde tasarlanmıştır.
Bu nedenle TLS 1.3, eski statik RSA tabanlı key exchange yaklaşımından farklı bir güvenlik modeli sunar.
🛡️ Güvenlik Notu: Forward secrecy, sunucunun saldırılara karşı tamamen güvende olduğu anlamına gelmez. Sunucu güvenliği, işletim sistemi güncellemeleri, firewall, erişim kontrolleri ve uygulama güvenliği yine önemlidir.
⚡ TLS 1.3’te 1-RTT Nedir?
TLS 1.3’ün normal bağlantı kurulumu 1-RTT handshake olarak düşünülebilir.
Buradaki RTT:
Round Trip Time
yani istemci ile sunucu arasındaki gidiş-dönüş süresidir.
Basitleştirilmiş şekilde:
İstemci
   │
   │ ClientHello
   ↓
Sunucu
   │
   │ ServerHello + TLS mesajları
   ↓
İstemci
   │
   │ Şifreli uygulama verisi
   ↓
Sunucu
Amaç güvenli bağlantının mümkün olduğunca az network gecikmesiyle kurulabilmesidir.
🚀 TLS 1.3’te 0-RTT Nedir?
TLS 1.3’ün dikkat çeken özelliklerinden biri de 0-RTT desteğidir.
0-RTT, daha önce bağlantı kurmuş istemci ve sunucular arasında bazı koşullarda istemcinin handshake tamamen tamamlanmadan erken veri gönderebilmesini sağlar.
Basitleştirilmiş yapı:
İstemci
   ↓
ClientHello + Early Data
   ↓
Sunucu
Bu yapı bazı durumlarda bağlantı başlangıcındaki gecikmeyi azaltabilir.
Fakat burada çok önemli bir güvenlik ayrıntısı vardır.
TLS 1.3 standardına göre 0-RTT verisinin replay saldırılarına karşı normal 1-RTT verisiyle aynı güvenlik özelliklerine sahip olmadığı kabul edilir. Bu nedenle 0-RTT ile gönderilecek uygulama verilerinin tekrar oynatılmasının güvenli olup olmadığı ayrıca değerlendirilmelidir.
⚠️ 0-RTT Her İşlem İçin Kullanılmalı mı?
Hayır.
Özellikle aşağıdaki gibi işlemler için dikkatli olunmalıdır:
- 💳 Ödeme
- 🛒 Sipariş oluşturma
- 💰 Para transferi
- 🗑️ Veri silme
- 📝 Durum değiştiren API istekleri
Çünkü 0-RTT verileri belirli koşullarda replay edilebilir.
⚠️ Dikkat: 0-RTT’yi “TLS 1.3’ün daha hızlı modu” olarak görüp her uygulamada koşulsuz şekilde etkinleştirmek doğru değildir. Uygulamanın replay riskine uygun olması gerekir.
🔗 TLS 1.3 ve HTTPS Arasındaki İlişki
HTTPS aslında HTTP iletişiminin TLS ile güvenli hale getirilmiş halidir.
Basitleştirilmiş yapı:
HTTP
 +
TLS
 ↓
HTTPS
TLS 1.3 ise bu güvenli iletişim katmanında kullanılabilecek modern TLS sürümlerinden biridir.
Bir kullanıcı:
https://aydincloud.comadresine bağlandığında tarayıcı ile sunucu arasında güvenli bir bağlantı kurulması gerekir.
Bu süreçte TLS önemli rol oynar.
HTTPS ve SSL sertifikalarının temel çalışma mantığını görmek için SSL Sertifikası Nedir? rehberimize tekrar göz atabilirsin.
🌐 TLS 1.3 ve HTTP/2 Nasıl Birlikte Çalışır?
HTTP/2 ve TLS farklı katmanlarda çalışan teknolojilerdir.
Basitleştirilmiş yapı:
HTTP/2
   ↓
TLS 1.3
   ↓
TCP
   ↓
IP
HTTPS üzerinden HTTP/2 kullanıldığında TLS 1.3 güvenli iletişim katmanında görev alabilir.
Burada ALPN de devreye girebilir.
Örneğin:
TLS
 ↓
ALPN = h2
 ↓
HTTP/2
Bu nedenle dün yayınladığımız ALPN nedir? yazısı ile TLS 1.3 konusu doğrudan birbirini tamamlıyor.
🚀 TLS 1.3 ve HTTP/3 İlişkisi
TLS 1.3 ile HTTP/3 arasındaki ilişki daha da ilginçtir.
HTTP/3, QUIC üzerinde çalışır ve QUIC v1 TLS 1.3 kullanır.
Yapıyı şöyle düşünebiliriz:
HTTP/3
   ↓
QUIC
   ↓
TLS 1.3
   ↓
UDP
   ↓
IP
Bu nedenle TLS 1.3, HTTP/3 altyapısının önemli parçalarından biridir.
Daha önce yayınladığımız QUIC nedir ve HTTP/3’ün temelinde nasıl çalışır? yazısında QUIC’in bu yapısını ayrıntılı şekilde incelemiştik.
💡 AydınCloud İpucu: Son üç yazıyı birlikte düşünürsen bağlantı zinciri daha kolay anlaşılır:
TLS 1.3 → güvenli iletişim
ALPN → uygulama protokolü seçimi
QUIC → HTTP/3 taşıma altyapısı
🧩 TLS 1.3, ALPN ve QUIC Nasıl Birlikte Çalışır?
Modern HTTP/3 bağlantısını basitleştirerek şu şekilde gösterebiliriz:
Kullanıcı
   ↓
DNS
   ↓
Sunucu IP
   ↓
QUIC
   ↓
TLS 1.3
   ↓
ALPN = h3
   ↓
HTTP/3
Burada her teknolojinin farklı bir görevi vardır:
| Teknoloji | Görevi |
|---|---|
| DNS | Alan adını IP adresine yönlendirir |
| UDP | QUIC’in kullandığı taşıma altyapısı |
| QUIC | Modern taşıma ve stream yönetimi |
| TLS 1.3 | Güvenli iletişim ve anahtar oluşturma |
| ALPN | Uygulama protokolünün seçilmesine yardımcı olur |
| HTTP/3 | HTTP istek ve yanıtlarını taşır |
Bu nedenle bu teknolojileri birbirinin alternatifi olarak değerlendirmek doğru değildir.
🔍 TLS 1.3 Kullanılıp Kullanılmadığı Nasıl Kontrol Edilir?
Bir web sitesinin TLS sürümünü kontrol etmek için çeşitli yöntemler kullanılabilir.
🌐 Tarayıcı üzerinden kontrol
Modern tarayıcılarda geliştirici araçları veya bağlantı güvenlik bilgileri üzerinden kullanılan TLS sürümü incelenebilir.
Burada:
TLS 1.3gibi bir değer görebilirsin.
🖥️ OpenSSL ile kontrol
Sunucuya komut satırından bağlantı kurarak TLS 1.3 desteğini test etmek de mümkündür.
Örneğin:
openssl s_client -connect example.com:443 -tls1_3Bağlantının başarılı olması sunucunun TLS 1.3 ile bağlantı kurabildiğini gösterebilir.
🔍 Teknik Not: TLS 1.3 desteği ile her ziyaretçinin mutlaka TLS 1.3 kullandığı aynı şey değildir. İstemci ve sunucunun ortak desteklediği protokoller bağlantının sonucunu belirler.
🛡️ TLS 1.3 Web Sitesini Daha Güvenli Yapar mı?
TLS 1.3, önceki TLS sürümlerindeki bazı eski kriptografik seçenekleri kaldırarak daha sade bir güvenlik modeli sunar.
Ayrıca modern key exchange mekanizmaları forward secrecy sağlayacak şekilde tasarlanmıştır.
Ancak bir web sitesinin güvenliği yalnızca TLS sürümünden oluşmaz.
Sunucu tarafında:
- 🔐 Güçlü parolalar
- 🛡️ Firewall
- 🔄 Güncel işletim sistemi
- 🚫 Gereksiz portların kapatılması
- 👤 Doğru kullanıcı izinleri
- 🔒 Güvenli SSH yapılandırması
- 🧩 Güncel web uygulamaları
gibi birçok unsurun birlikte değerlendirilmesi gerekir.
Sunucu güvenliği tarafında VDS sunucuda firewall nasıl yapılandırılır? rehberimiz de yardımcı olabilir.
📊 TLS 1.3’ün Avantajları Nelerdir?
TLS 1.3 nedir sorusunu özetlerken avantajlarını birkaç başlıkta inceleyebiliriz.
🔐 Daha modern güvenlik yapısı
Eski ve daha az tercih edilen kriptografik seçeneklerin önemli bölümü TLS 1.3’ten çıkarılmıştır.
⚡ Daha düşük handshake gecikmesi
Handshake yapısının sadeleştirilmesi bağlantı kurulumu sırasında daha düşük gecikme hedefler.
🛡️ Forward secrecy
Modern public-key key exchange mekanizmaları forward secrecy sağlayacak şekilde tasarlanmıştır.
🚀 0-RTT desteği
Uygun kullanım senaryolarında daha önce bağlantı kurmuş istemciler için erken veri gönderimi mümkün olabilir.
🔒 Daha fazla handshake gizliliği
TLS 1.3’te ServerHello sonrasındaki handshake mesajlarının daha büyük bölümü şifrelenir.
❓ TLS 1.3 Hakkında Sık Sorulan Sorular
TLS 1.3 nedir?
TLS 1.3, istemci ve sunucu arasındaki iletişimin güvenli şekilde gerçekleştirilmesi için kullanılan modern TLS protokol sürümüdür.
TLS 1.3 ne işe yarar?
Güvenli bağlantı kurulmasına, iletişimin şifrelenmesine ve modern kriptografik yöntemlerin kullanılmasına yardımcı olur.
TLS 1.3 ile TLS 1.2 arasındaki fark nedir?
TLS 1.3 daha sade bir handshake yapısına sahiptir, bazı eski kriptografik seçenekleri kaldırmıştır ve modern key exchange mekanizmalarını kullanır.
TLS 1.3 daha hızlı mı?
TLS 1.3 handshake sürecini sadeleştirerek bağlantı kurulumu sırasında gecikmeyi azaltmayı hedefler. Ancak gerçek web sitesi performansı sunucu, network, cache ve uygulama gibi birçok faktöre bağlıdır.
TLS 1.3 güvenli mi?
TLS 1.3 modern kriptografik tasarım ve güvenlik özellikleri sunar. Ancak TLS kullanılması bir web sitesinin tüm güvenlik problemlerinin çözüldüğü anlamına gelmez.
TLS 1.3 HTTPS için gerekli mi?
HTTPS farklı TLS sürümleriyle çalışabilir. TLS 1.3 ise modern HTTPS bağlantılarında kullanılabilecek güncel TLS sürümlerinden biridir.
TLS 1.3 ve SSL aynı şey mi?
Hayır. SSL eski bir güvenlik protokolü ailesidir. Günümüzde HTTPS bağlantılarında TLS kullanılır. TLS 1.3, TLS ailesinin modern sürümlerinden biridir.
TLS 1.3 ve ALPN arasındaki fark nedir?
TLS 1.3 güvenli iletişim ve kriptografik handshake yapısını sağlar. ALPN ise TLS bağlantısı sırasında kullanılacak uygulama protokolünün belirlenmesine yardımcı olur.
TLS 1.3 ve QUIC arasındaki ilişki nedir?
QUIC v1, TLS 1.3 kullanır. QUIC taşıma altyapısını sağlarken TLS 1.3 güvenli iletişim ve anahtar oluşturma sürecinde görev alır.
TLS 1.3’te 0-RTT nedir?
0-RTT, daha önce kurulmuş bağlantılardan elde edilen bilgiler kullanılarak bazı uygulama verilerinin handshake tamamlanmadan gönderilebilmesini sağlayan bir mekanizmadır. Ancak replay riskleri nedeniyle her uygulama verisi için uygun değildir.
🏁 Sonuç: TLS 1.3 Neden Önemlidir?
TLS 1.3 nedir sorusunun kısa cevabı; HTTPS bağlantılarında güvenli iletişim kurulmasına yardımcı olan modern TLS protokol sürümüdür.
TLS 1.3’ü yalnızca bir “SSL güncellemesi” olarak düşünmek yerine modern web iletişiminin önemli parçalarından biri olarak değerlendirmek daha doğru olur.
Özellikle:
TLS 1.3
   ↓
ALPN
   ↓
QUIC
   ↓
HTTP/3
ilişkisi modern web altyapısında oldukça önemlidir.
TLS 1.3 daha sade handshake yapısı, modern kriptografik seçenekleri, forward secrecy yaklaşımı ve 0-RTT desteğiyle önceki TLS sürümlerinden önemli farklılıklar getirir.
Ancak web sitesinin performansı veya güvenliği yalnızca TLS’e bağlı değildir. Sunucu kaynakları, network, DNS, firewall, web sunucusu, cache ve uygulama yapılandırması birlikte değerlendirilmelidir.
🚀 AydınCloud Teknik İpucu: TLS 1.3’ü etkinleştirirken yalnızca “TLS 1.3 açık” durumuna bakma. HTTPS → TLS → ALPN → HTTP/2 veya QUIC → HTTP/3 zincirini birlikte kontrol et. Böylece modern web bağlantısının gerçekten nasıl çalıştığını çok daha net analiz edebilirsin.