
ulimit Nedir? Linux Sunucuda Dosya ve Process Limitleri Rehberi
ulimit nedir sorusu, özellikle Linux VDS ve sunucu yönetiminde belirli bir uygulamanın neden daha fazla dosya açamadığını, yeni process oluşturamadığını veya kaynak kullanımında neden sınıra takıldığını anlamak açısından önemlidir.
Linux işletim sistemi, çalışan process’lerin çeşitli sistem kaynaklarını sınırsız şekilde kullanmasına izin vermek yerine farklı resource limit mekanizmaları kullanır. ulimit ise shell üzerinden bu limitleri görüntülemek ve uygun koşullarda değiştirmek için kullanılan araçlardan biridir.
Örneğin bir web uygulaması aynı anda çok sayıda bağlantı yönetiyorsa açık file descriptor limiti, çok sayıda process veya thread oluşturuyorsa process limiti önemli hale gelebilir.
Bu nedenle ulimit nedir ve nasıl çalışır sorusunun cevabı yalnızca bir Linux komutunu öğrenmekten ibaret değildir. nofile, nproc, soft limit, hard limit, /etc/security/limits.conf, /proc/PID/limits ve systemd yapılandırmaları birlikte değerlendirilmelidir.
💡 İpucu: Bir VDS sunucuda
Too many open files, process oluşturma hataları veya beklenmedik bağlantı limitleri görüyorsanız CPU ve RAM kullanımının yanındaulimitdeğerlerini de kontrol etmek faydalı olabilir.
⚙️ ulimit Nasıl Çalışır?
ulimit, doğrudan Linux kernel’in tüm kaynaklarını yöneten bağımsız bir sistem değildir. Shell ortamında process resource limitlerini görüntülemek ve belirli limitleri değiştirmek için kullanılan bir arayüzdür.
Örneğin:
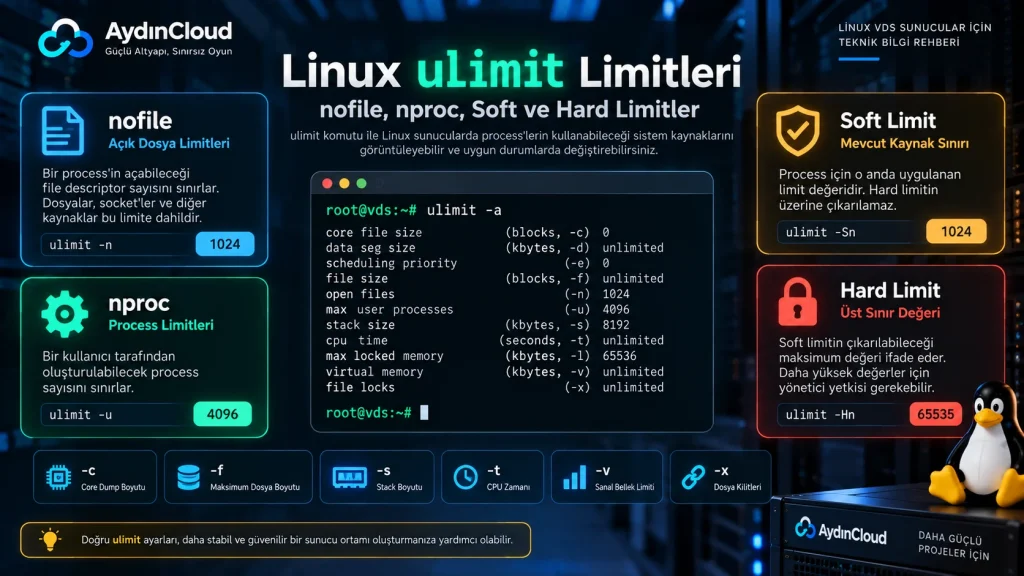
ulimit -akomutu mevcut shell ortamındaki limitlerin genel bir özetini gösterir.
Açık dosya limitini görmek için:
ulimit -nprocess limitini görmek için:
ulimit -ukullanılabilir.
Burada önemli bir ayrıntı vardır: ulimit ile terminalde gördüğünüz değer, sunucudaki bütün servislerin aynı limitlere sahip olduğu anlamına gelmez.
Örneğin terminalinizde:
ulimit -nkomutu 65535 döndürürken systemd üzerinden çalışan bir servisin process limiti farklı olabilir.
Bu nedenle ulimit nedir sorusunu cevaplarken shell, process ve servis arasındaki farkı bilmek gerekir.
🔍 Linux ulimit Limitleri Nelerdir?
Linux’ta farklı kaynaklar için farklı limitler bulunabilir.
Sık karşılaşılan bazı limitler şunlardır:
| Parametre | Açıklama |
|---|---|
-n | Açık file descriptor sayısı |
-u | Kullanıcı process limiti |
-s | Stack boyutu |
-c | Core dump boyutu |
-f | Maksimum dosya boyutu |
-t | CPU zamanı |
-v | Sanal bellek limiti |
Örneğin bütün limitleri görmek için:
ulimit -akullanılabilir.
Linux’taki process resource limitleri kernel tarafındaki RLIMIT mekanizmalarıyla ilişkilidir. Systemd de bu limitleri LimitNOFILE=, LimitNPROC= ve benzeri direktiflerle servis process’lerine uygulayabilir.
📂 nofile Nedir? Dosya ve Bağlantı Limitleri
ulimit konusunda en sık karşılaşılan değerlerden biri nofile limitidir.
Kontrol etmek için:
ulimit -nkullanılır.
nofile, process’in kullanabileceği file descriptor sayısıyla ilişkilidir.
File descriptor’lar yalnızca klasik dosyalar için kullanılmaz. Network socket’leri gibi kaynaklar da file descriptor kullanabilir.
Bu nedenle aşağıdaki uygulamalarda nofile önemli olabilir:
- Nginx
- Apache
- Node.js
- PHP-FPM
- MySQL
- Redis
- Proxy uygulamaları
- WebSocket uygulamaları
Örneğin bir uygulama çok sayıda bağlantı yönetiyorsa ve process mevcut file descriptor limitine ulaşırsa yeni bağlantı veya dosya açma işlemlerinde problem ortaya çıkabilir.
🔍 Teknik Not:
nofiledeğerinin yüksek olması tek başına performans artışı sağlamaz. Önemli olan uygulamanın gerçekten mevcut limite ulaşıp ulaşmadığını tespit etmektir.
🚨 “Too Many Open Files” Hatası Nedir?
Linux sunucularda karşılaşılan:
Too many open fileshatası, ilgili process’in kullanılabilir file descriptor limitine ulaşmasıyla ilişkili olabilir.
Örneğin:
ulimit -nsonucunda:
1024görüyorsanız, ilgili shell ortamının açık dosya limitini kontrol etmiş olursunuz.
Fakat burada hemen limiti artırmak yerine önce çalışan uygulamanın gerçek limitini kontrol etmek gerekir.
Process’in PID’sini öğrendikten sonra:
cat /proc/PID/limitskomutu kullanılabilir.
Örneğin:
cat /proc/1234/limitsçıktısında:
Max open filessatırı incelenebilir.
Bu yöntem, shell’deki ulimit değerinden ziyade gerçek çalışan process’in limitini görmenizi sağlar.
🧵 nproc Nedir? Process Limitleri Nasıl Çalışır?
ulimit nedir konusunun bir diğer önemli bölümü nproc limitidir.
Kontrol etmek için:
ulimit -ukullanılır.
nproc, kullanıcıya ait process sayısıyla ilişkili bir resource limitidir.
Bu limit özellikle çok sayıda process veya thread oluşturan uygulamalarda önem kazanabilir.
Örneğin bir uygulama sürekli yeni process oluşturuyorsa ve belirlenen limite ulaşıyorsa yeni process oluşturma işlemleri başarısız olabilir.
Burada process sayısını yalnızca ulimit üzerinden değerlendirmek yerine gerçek sistem kullanımını da incelemek gerekir.
Örneğin pidstat ile CPU, RAM ve Disk kullanan process’leri analiz etmek mümkün olabilir.
⚠️ Dikkat:
nprocilenprocLinux komutunu karıştırmayın.ulimit -uprocess resource limitini gösterirkennprockomutu sistemde kullanılabilir işlemci birimlerinin sayısını göstermek için kullanılır. Bunlar tamamen farklı kavramlardır.
🟢 Soft Limit Nedir?
Soft limit, process için o anda uygulanan resource limitidir.
Örneğin nofile için soft limiti görmek:
ulimit -Snile mümkün olabilir.
Bir sistemde örneğin:
Soft Limit: 1024
Hard Limit: 65535
gibi bir yapılandırma bulunabilir.
Bu durumda process’in o anda kullanabileceği limit 1024 iken hard limit daha yüksek olabilir.
Soft limit, mevcut kullanım için uygulanan sınır olarak düşünülebilir.
🔴 Hard Limit Nedir?
Hard limit, soft limitin çıkarılabileceği üst sınırı ifade eder.
Örneğin:
ulimit -Hnile hard nofile limitini görebilirsiniz.
Hard limit üzerinde değişiklik yapmak için gerekli yetkiler gerekir. Linux-PAM limits.conf dokümantasyonunda soft limitlerin mevcut hard limit sınırları içinde değiştirilebildiği, hard limitlerin ise daha yüksek kaynak kullanımını sınırlandıran üst sınır olarak çalıştığı belirtilir.
Bu nedenle:
Soft limit ≠ Hard limit
şeklinde düşünmek gerekir.
📊 ulimit -a ile Tüm Limitler Nasıl Görülür?
Linux sunucuda ulimit nedir sorusunun pratik tarafına geçmek için en kullanışlı komutlardan biri:
ulimit -akomutudur.
Örneğin çıktı içerisinde:
open files
max user processes
stack size
core file size
file size
gibi değerler bulunabilir.
Özellikle bir uygulamada kaynak limitinden şüpheleniyorsanız önce mevcut limitleri görmek, ardından ilgili process’i ayrıca incelemek daha doğru bir yaklaşımdır.
Genel Linux performansını incelemek için vmstat ile CPU, RAM ve Disk performansını analiz etme rehberimizi de kullanabilirsiniz.
vmstat, ulimit ile aynı işi yapmaz; ancak sistemin CPU, bellek, swap ve I/O davranışını inceleyerek problemin resource limitinden mi yoksa genel sistem yükünden mi kaynaklandığını ayırmaya yardımcı olabilir.
👤 /etc/security/limits.conf Nedir?
Linux’ta kullanıcı bazlı resource limitlerinin yapılandırılabildiği önemli dosyalardan biri:
/etc/security/limits.confdosyasıdır.
Örneğin bir kullanıcı için:
kullanici soft nofile 65535
kullanici hard nofile 65535
gibi bir yapılandırma yapılabilir.
Buradaki:
softve:
harddeğerleri daha önce açıkladığımız iki farklı limit seviyesidir.
limits.conf içerisinde nofile ve nproc gibi limitler tanımlanabilir. Linux-PAM dokümantasyonu da nofile değerini maksimum açık file descriptor sayısı, nproc değerini ise maksimum process sayısı olarak tanımlar.
📁 /etc/security/limits.d/ Nedir?
Linux sistemlerde limit yapılandırmaları yalnızca:
/etc/security/limits.confdosyasında bulunmayabilir.
Ayrıca:
/etc/security/limits.d/dizini de kullanılabilir.
Bu dizinin amacı farklı limit yapılandırmalarını ayrı dosyalarda yönetebilmektir.
Örneğin:
/etc/security/limits.d/99-custom.confgibi bir dosya içerisinde kullanıcıya veya gruba ait limitler tanımlanabilir.
Bu nedenle bir sunucuda ulimit nedir ve hangi ayardan geliyor sorusunu araştırırken yalnızca limits.conf dosyasına bakmak yeterli olmayabilir.
⚙️ systemd Servislerinde ulimit Nasıl Ayarlanır?
Modern Linux sunucularda servislerin önemli bir bölümü systemd tarafından yönetilir.
Bu nedenle özellikle VDS sunucularda ulimit nedir sorusunun systemd tarafını da bilmek gerekir.
Systemd, process resource limitleri için:
LimitNOFILE=
LimitNPROC=
LimitCPU=
LimitSTACK=
LimitCORE=
gibi direktifler sunar.
Örneğin bir servis için:
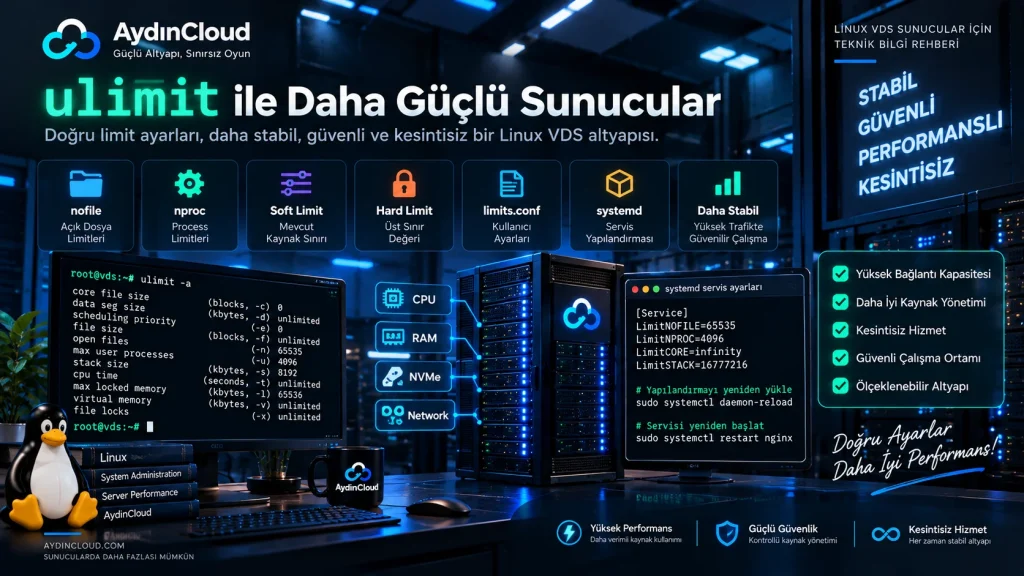
[Service]
LimitNOFILE=65535
şeklinde bir yapılandırma kullanılabilir.
Process sayısıyla ilişkili olarak:
[Service]
LimitNPROC=4096
tanımlanabilir.
Bir systemd servisinin mevcut limitlerini incelemek için:
systemctl show uygulama.service | grep Limitkullanılabilir.
💡 İpucu: Terminalde
ulimit -ndeğerini değiştirip systemd servisinin aynı değeri kullanmasını beklemek doğru değildir. Servisin kendi process limitlerini ayrıca kontrol etmek gerekir.
🔧 systemd ile LimitNOFILE Nasıl Ayarlanır?
Örneğin nginx.service için özel bir override oluşturmak isterseniz:
sudo systemctl edit nginx.serviceardından:
[Service]
LimitNOFILE=65535
eklenebilir.
Daha sonra:
sudo systemctl daemon-reload
sudo systemctl restart nginx
uygulanabilir.
Fakat burada kritik nokta, 65535 değerinin her sunucu için gerekli olmadığıdır.
Systemd dokümantasyonunda LimitNOFILE= değerinin ulimit -n ile eşdeğer resource limitini yönettiği belirtilir.
Bu nedenle önce uygulamanın gerçek ihtiyacını ölçmek daha doğrudur.
🔄 ulimit Neden Servise Yansımıyor?
Sunucularda sık karşılaşılan problemlerden biri şudur:
ulimit -nçıktısı:
65535olmasına rağmen uygulama process’inde daha düşük bir limit görülür.
Bunun nedeni ulimit değerinin bulunduğunuz shell/process bağlamına ait olması olabilir.
Örneğin:
ulimit -nile terminaldeki değeri kontrol edersiniz.
Ardından:
cat /proc/PID/limitsile gerçek uygulama process’ini kontrol edersiniz.
İki değer farklıysa servis başlatma yöntemi, systemd yapılandırması veya kullanıcı oturumu gibi faktörler incelenmelidir.
🧪 Bir Process’in ulimit Değerleri Nasıl Kontrol Edilir?
Bir uygulamanın gerçekten hangi limitlerle çalıştığını görmek için:
cat /proc/PID/limitskomutu oldukça kullanışlıdır.
Örneğin:
cat /proc/1234/limitsçıktısında:
Limit                     Soft Limit           Hard Limit
Max open files             1024                65535
Max processes              4096                4096
gibi değerler görülebilir.
Bu bilgiler sayesinde:
- Açık dosya limiti
- Process limiti
- Stack limiti
- Core dump limiti
- Bellekle ilişkili bazı resource limitleri
gibi değerler doğrudan ilgili process üzerinden incelenebilir.
🌐 Web Sunucularında ulimit Neden Önemlidir?
Nginx ve Apache gibi web sunucuları aynı anda çok sayıda istemci bağlantısı yönetebilir.
Her bağlantının sistem kaynakları üzerinde karşılığı vardır.
Özellikle yüksek bağlantı sayısına sahip bir sistemde:
İstemci bağlantıları
        ↓
Socket'ler
        ↓
File descriptor kullanımı
        ↓
nofile limiti
şeklinde bir ilişki ortaya çıkabilir.
Bu nedenle yüksek trafikli bir VDS’de nofile limitini kontrol etmek mantıklı olabilir.
Ancak yüksek trafik tek başına nofile değerinin mutlaka yükseltilmesi gerektiği anlamına gelmez.
Öncelikle mevcut file descriptor kullanımının ve uygulama loglarının incelenmesi gerekir.
🟢 Node.js Uygulamalarında ulimit
Node.js tabanlı uygulamalarda özellikle API, WebSocket ve uzun süreli network bağlantılarında file descriptor kullanımı önem kazanabilir.
Örneğin:
- API sunucuları
- WebSocket uygulamaları
- Proxy sistemleri
- Gerçek zamanlı uygulamalar
yüksek sayıda bağlantı yönetebilir.
Böyle bir uygulamada problem yaşandığında:
ulimit -nve:
cat /proc/PID/limitskomutlarıyla limitler kontrol edilebilir.
Burada amaç doğrudan limiti yükseltmek değil, uygulamanın gerçekten limite ulaşıp ulaşmadığını belirlemektir.
🗄️ MySQL ve Veritabanlarında ulimit
Veritabanı servisleri de çok sayıda bağlantı ve dosya descriptor kullanabilir.
Özellikle yüksek bağlantı sayısına sahip MySQL veya MariaDB sistemlerinde process resource limitleri dikkate alınabilir.
Ancak veritabanı yavaşlığının tek nedeni ulimit değildir.
CPU, RAM, disk I/O, bağlantı sayısı ve database yapılandırması birlikte incelenmelidir.
Örneğin AydınCloud’daki Metin2 Database optimizasyonu rehberinde veritabanı performansının farklı bileşenlerle birlikte değerlendirilmesi gerektiğini görebilirsiniz.
🚨 ulimit Problemi Nasıl Teşhis Edilir?
Bir uygulamanın resource limitine takıldığından şüpheleniyorsanız aşağıdaki sırayla ilerleyebilirsiniz.
1. Shell limitlerini kontrol edin
ulimit -a2. Açık dosya limitini kontrol edin
ulimit -n3. Process limitini kontrol edin
ulimit -u4. Uygulamanın PID’sini bulun
pgrep uygulama5. Gerçek process limitlerini inceleyin
cat /proc/PID/limits6. systemd servisini kontrol edin
systemctl show uygulama.service | grep Limit7. Logları inceleyin
journalctl -u uygulama.serviceÖrneğin:
Too many open filesgibi bir hata görüyorsanız nofile limitini daha detaylı incelemek mantıklı olabilir.
Fakat uygulamada böyle bir hata bulunmuyorsa yalnızca ulimit değerini artırmak çözüm olmayabilir.
📈 ulimit Değerlerini Yükseltmek Sunucuyu Hızlandırır mı?
Hayır.
Bu konu özellikle vurgulanmalı.
Örneğin:
nofile = 65535yapmak tek başına VDS sunucunun daha hızlı çalışmasını sağlamaz.
ulimit, esas olarak resource kullanımına sınır koyar.
Eğer uygulamanız:
1024açık file descriptor limitine ulaşıyor ve bu nedenle yeni bağlantılar oluşturamıyorsa limitin uygun şekilde artırılması problemi çözebilir.
Fakat uygulamanız yalnızca:
250file descriptor kullanıyorsa limiti:
65535yapmak tek başına performans kazancı sağlamaz.
⚠️ Dikkat: “Bütün limitleri 65535 yap” yaklaşımı doğru bir Linux optimizasyon stratejisi değildir. Önce ölçüm, ardından ihtiyaca göre yapılandırma yapılmalıdır.
VDS üzerinde gerçek performans problemlerini analiz etmek için VDS sunucuda darboğaz nasıl tespit edilir? rehberindeki CPU, RAM ve disk analiz yöntemleriyle birlikte değerlendirme yapabilirsiniz.
🧠 ulimit ve Linux Kernel İlişkisi
ulimit nedir sorusunun daha teknik cevabında Linux kernel’i de dikkate almak gerekir.
Process resource limitleri işletim sisteminin process yönetimiyle doğrudan ilişkilidir.
Shell üzerinden:
ulimitkullanırken arka planda Linux’un process resource limit mekanizmaları devreye girer.
Bu nedenle ulimit ile:
- File descriptor
- Process
- Stack
- Core dump
- CPU zamanı
- Bellek adres alanı
gibi farklı kaynaklara ilişkin sınırlar yönetilebilir veya görüntülenebilir.
Linux kernel’in sunucu performansına etkisini daha ayrıntılı öğrenmek için Linux Kernel nedir? rehberimizi inceleyebilirsiniz.
🔗 ulimit ile VDS Performans Analizi Arasındaki İlişki
ulimit doğrudan bir performans ölçüm aracı değildir.
Ancak bir uygulamanın kaynak sınırına takılması, dışarıdan bakıldığında performans veya erişilebilirlik problemi gibi görünebilir.
Örneğin:
Yük artıyor
    ↓
Daha fazla bağlantı
    ↓
File descriptor kullanımı artıyor
    ↓
nofile limitine ulaşılıyor
    ↓
Yeni bağlantılar başarısız oluyor
Bu nedenle ulimit nedir konusu VDS performans analizinin tamamını açıklamaz ancak belirli problemlerin kaynağını bulmak için önemli bir araç olabilir.
Sunucuda genel bir yavaşlama varsa VDS performans sorunu nasıl analiz edilir? rehberindeki CPU, RAM, disk I/O ve sistem kaynaklarıyla birlikte değerlendirme yapmak daha doğru olacaktır.
🛡️ ulimit Güvenlik Açısından Neden Önemlidir?
Resource limitleri yalnızca performans amacıyla kullanılmaz.
Aynı zamanda belirli durumlarda bir process’in sistem kaynaklarını kontrolsüz şekilde tüketmesini sınırlandırmaya yardımcı olabilir.
Örneğin bir uygulama hatalı davranarak çok sayıda process oluşturmaya veya çok sayıda dosya açmaya çalışıyorsa uygun limitler belirli bir üst sınır oluşturabilir.
Ancak bu limitler tek başına tam bir güvenlik mekanizması değildir.
Firewall, uygulama güvenliği, kullanıcı izinleri ve servis izolasyonu gibi diğer güvenlik katmanları da ayrıca değerlendirilmelidir.
🧰 ulimit İçin Örnek Kontrol Senaryosu
Bir VDS üzerinde çalışan Node.js uygulamasının:
EMFILE: too many open fileshatası verdiğini düşünelim.
İlk olarak:
ulimit -nçalıştırılır.
Ardından Node.js process’inin PID’si bulunur:
pgrep nodeSonrasında:
cat /proc/PID/limitsçalıştırılır.
Burada:
Max open filessatırı kontrol edilir.
Uygulama systemd üzerinden çalışıyorsa:
systemctl show node-app.service | grep LimitNOFILEile servis seviyesindeki yapılandırma da kontrol edilir.
Böylece problem:
Shell → systemd → Process → Uygulama
zincirinde incelenmiş olur.
Bu yaklaşım, doğrudan rastgele bir limit değeri vermekten çok daha sağlıklıdır.
❓ Sık Sorulan Sorular
ulimit nedir?
ulimit, Linux shell ortamında çalışan process’lerin kullanabileceği çeşitli sistem kaynaklarına ilişkin limitleri görüntülemek ve uygun koşullarda değiştirmek için kullanılan bir komuttur.
ulimit -n ne işe yarar?
ulimit -n, mevcut shell ortamındaki maksimum açık file descriptor limitini görüntüler.
ulimit -u ne işe yarar?
ulimit -u, process sayısıyla ilişkili resource limitini görüntüler.
`nofile nedir?
nofile, bir process’in kullanabileceği açık file descriptor sayısıyla ilişkili limittir.
`nproc nedir?
nproc, ulimit bağlamında kullanıcıya ait process sayısıyla ilişkili resource limitini ifade eder. ulimit -u ile kontrol edilebilir.
Soft limit ve hard limit farkı nedir?
Soft limit process için uygulanan mevcut sınırı, hard limit ise soft limitin çıkabileceği üst sınırı ifade eder.
Too many open files hatası neden oluşur?
İlgili process’in açık file descriptor limitine ulaşması bu hatanın nedenlerinden biri olabilir. Kesin neden için process limitleri ve uygulama davranışı birlikte incelenmelidir.
ulimit neden systemd servisine uygulanmıyor?
Shell üzerinde görülen ulimit değeri ile systemd tarafından başlatılan servis process’inin limiti farklı olabilir. Bu durumda LimitNOFILE= veya LimitNPROC= gibi systemd ayarları da kontrol edilmelidir.
ulimit değerini 65535 yapmak gerekli mi?
Hayır. Değer, uygulamanın gerçek kaynak ihtiyacına ve mevcut limitin gerçekten problem oluşturup oluşturmadığına göre belirlenmelidir.
🏁 Sonuç
ulimit nedir sorusunun temel cevabı, Linux sistemlerde process’lerin kullanabileceği çeşitli kaynaklara ilişkin limitleri görüntülemeye ve belirli koşullarda yönetmeye yarayan bir araç olduğudur.
Özellikle:
nofilenproc- Soft limit
- Hard limit
/etc/security/limits.conf/etc/security/limits.d//proc/PID/limitsLimitNOFILE=LimitNPROC=
gibi kavramlar Linux VDS yönetiminde önemlidir.
Özellikle “Too many open files”, process oluşturma sorunları veya yüksek bağlantı sayısına sahip uygulamalarda ulimitkontrolü teşhis sürecinin önemli parçalarından biri olabilir.
Ancak iyi bir Linux yapılandırması bütün limitleri mümkün olan en yüksek değere çıkarmak anlamına gelmez. Önce sorunun kaynağı ölçülmeli, ardından uygulamanın gerçek ihtiyacına uygun bir limit belirlenmelidir.
Kısacası ulimit nedir sorusunun arkasındaki temel fikir şudur: Linux’ta çalışan process’lerin sistem kaynaklarını kontrollü şekilde kullanmasını sağlamak.
💡 İpucu: VDS sunucuda bir sorun yaşadığınızda yalnızca CPU ve RAM kullanımına bakmayın. Process limitleri, file descriptor kullanımı, disk I/O ve sistem logları birlikte incelendiğinde problemin gerçek kaynağını bulmak çok daha kolay olabilir.